


Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Google, похоже, решила затронуть «святое» — момент загрузки Windows. В свежей Canary-версии Chrome исследователи заметили новую настройку, которая позволяет запускать браузер сразу при старте системы, ещё на этапе входа в Windows.

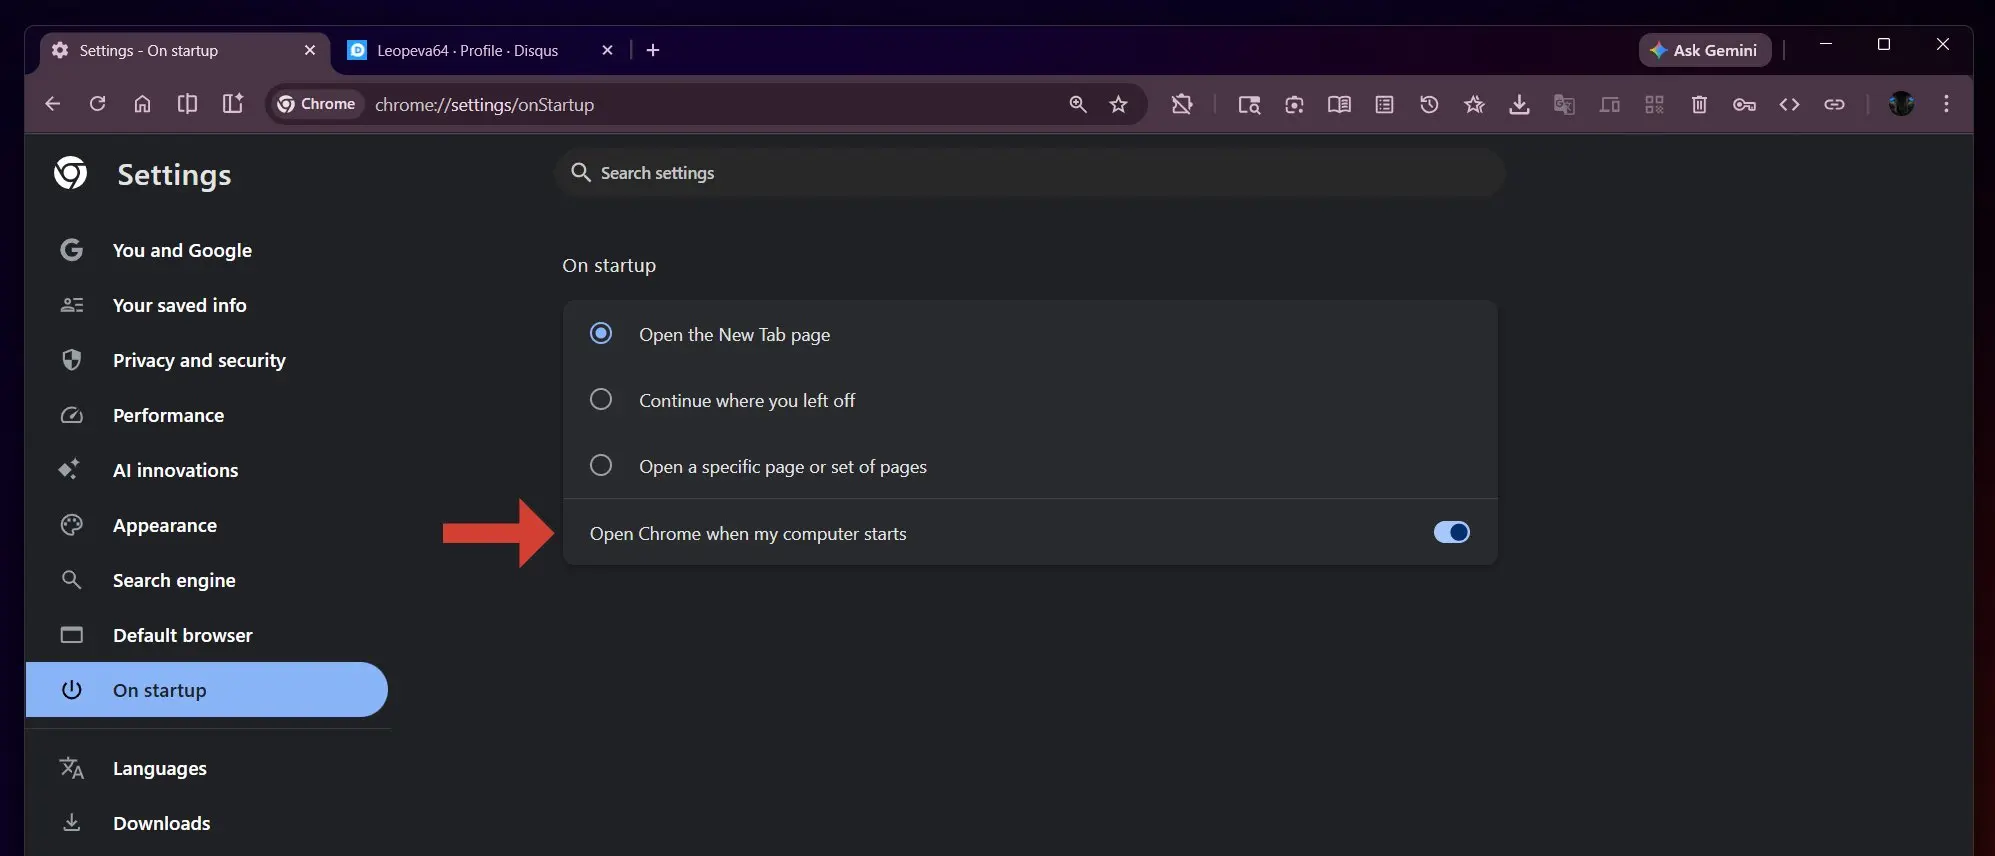
О находке рассказала Leopeva64. В настройках Chrome появился переключатель с говорящим названием «Launch Chrome when my computer starts».

Работать над этой функцией в Google начали ещё осенью прошлого года — в коде Chromium тогда появился флаг kForegroundLaunchOnLogin.

И вот тут начинается самое интересное. Судя по названию, Chrome планируют запускать как foreground-процесс, а не в фоне. А это значит — с более высоким приоритетом по ресурсам. Проще говоря, браузер будет стартовать почти наравне с системными процессами Windows.

К счастью, Google предусмотрела «предохранитель»: рядом есть отдельный флаг kLaunchOnStartup, который фактически управляет этим поведением. Более того, по умолчанию опция выключена, и это, пожалуй, самое разумное решение.


Почему? Потому что не у всех пользователей мощные процессоры и быстрые SSD. На системах с жёсткими дисками или слабыми CPU (например, бюджетные четырёхпоточные модели) такой автозапуск вполне может замедлить загрузку Windows — особенно на фоне и без того чувствительной темы старта ОС.

Контекст тут показательный: совсем недавно Microsoft сама столкнулась с критикой из-за обновлений Windows 11, которые привели к проблемам с выключением, гибернацией и загрузкой — и даже пришлось выпускать внеплановый патч. Так что любые новые процессы на старте ОС пользователи теперь воспринимают особенно нервно.

Если Chrome всё же получит такую возможность в стабильной версии, пользователям стоит внимательно отнестись к настройкам автозапуска. К слову, у Microsoft есть официальный гайд по ускорению загрузки Windows 10 и 11 — в нём как раз советуют ограничивать лишние программы, стартующие вместе с системой.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru