


Ростех: вирусное видео с Сергеем Чемезовым — подделка

Ростех: вирусное видео с Сергеем Чемезовым — подделка

Ростех: вирусное видео с Сергеем Чемезовым — подделка

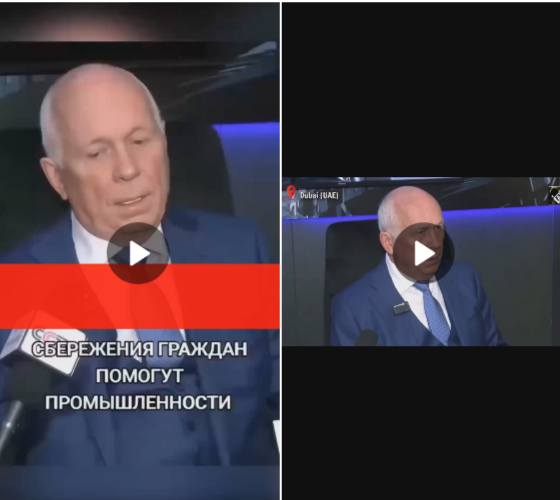
В минувшие выходные в Сеть слили провокационное видео с участием гендиректора Ростеха Сергея Чемезова, которое быстро набрало свыше 100 репостов. Госкорпорация заявила, что это фейк, созданный с помощью ИИ.

Злоумышленники взяли за основу запись интервью Чемезова китайскому телеканалу CCTV и перенесли переделанный сценарий в Дубай. В итоге любители «жареного» с готовностью подхватили новый вброс, даже не удосужившись проверить источник.

Авторы фальшивки, по словам Ростеха, не только оклеветали его главу, но также попытались дискредитировать промышленность и финансовые власти России, посеяв недовольство в обществе.


«Этот инцидент – еще одно подтверждение того, что России необходимы законы, регулирующие сферу ИИ, — заявили в Ростехе. — Полагаем, что за использование технологий дипфейк во вред человеку, компании или стране должна быть уголовная ответственность, жесткая и соразмерная с ущербом, который хотели нанести злоумышленники».

В настоящее время определение дипфейка в российских законах отсутствует, и это большая проблема. Число атак с использованием ИИ-фальшивок растет, а граждане зачастую даже не имеют представления о новой уловке мошенников.

Власти пока лишь пытаются восполнить этот пробел, подправив УК. Так, Минцифры РФ предложило считать использование дипфейков обстоятельством, отягчающим преступления, а в Госдуме уже больше года обсуждают необходимость криминализации противоправного использования ИИ.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru