


APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte снова активизировалась, заметно прокачав свой инструментарий. Об этом рассказали эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT), изучившие новые кампании кибершпионажа, которые группа вела в 2025–2026 годах.

Под прицелом оказались государственные структуры и частные компании в России, а также в ряде стран Азии — включая Мьянму, Монголию и Таиланд. Судя по всему, HoneyMyte сделала ставку на более глубокое и незаметное наблюдение за целями.

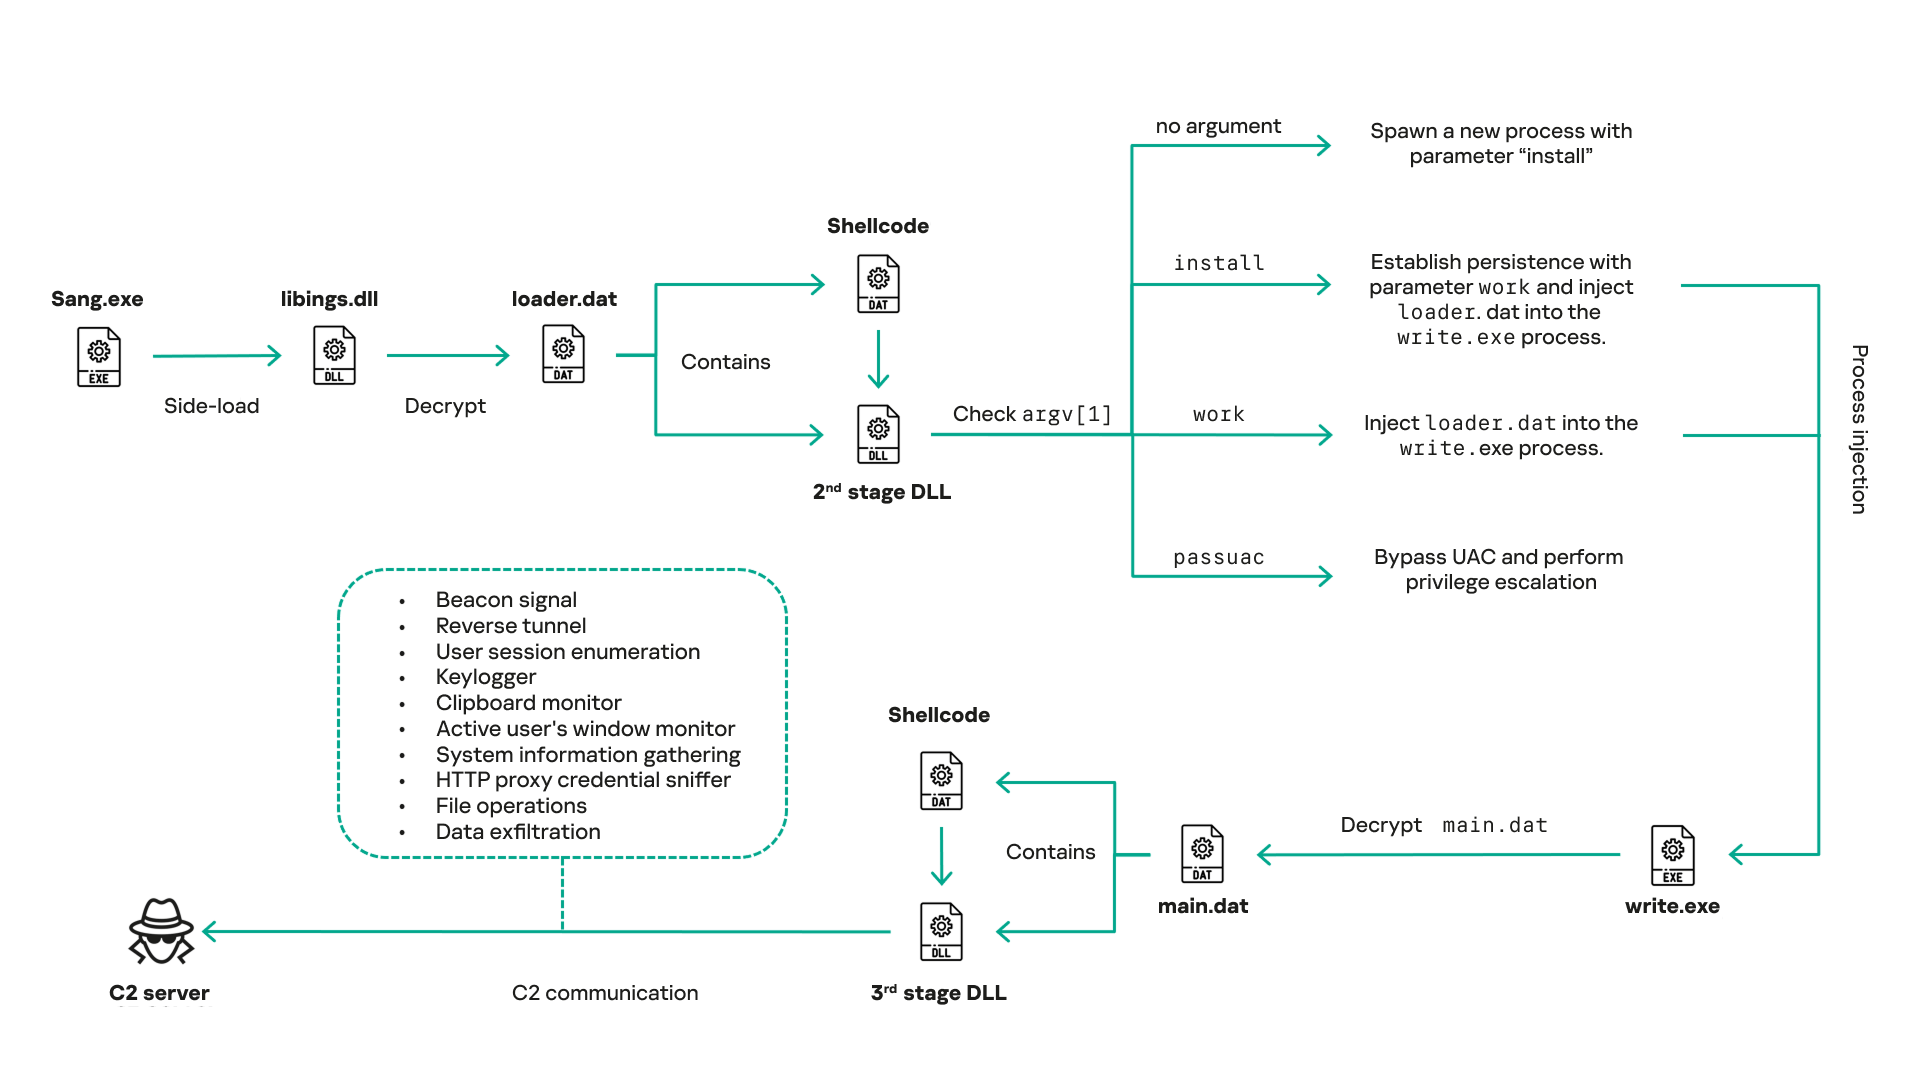
Группа, которую связывают с китайскоговорящей средой, известна специалистам уже несколько лет. Впервые её активность зафиксировали в 2022 году. С тех пор ключевой инструмент HoneyMyte — бэкдор CoolClient — заметно эволюционировал и обзавёлся новыми шпионскими возможностями.


Одна из самых интересных новинок — мониторинг буфера обмена. CoolClient теперь умеет перехватывать содержимое буфера вместе с заголовком активного окна, идентификатором процесса и временной меткой. Это даёт злоумышленникам контекст: какие приложения использует человек, что именно он копирует и в какой момент. По сути, речь идёт о постоянном «подглядывании» за действиями пользователя.

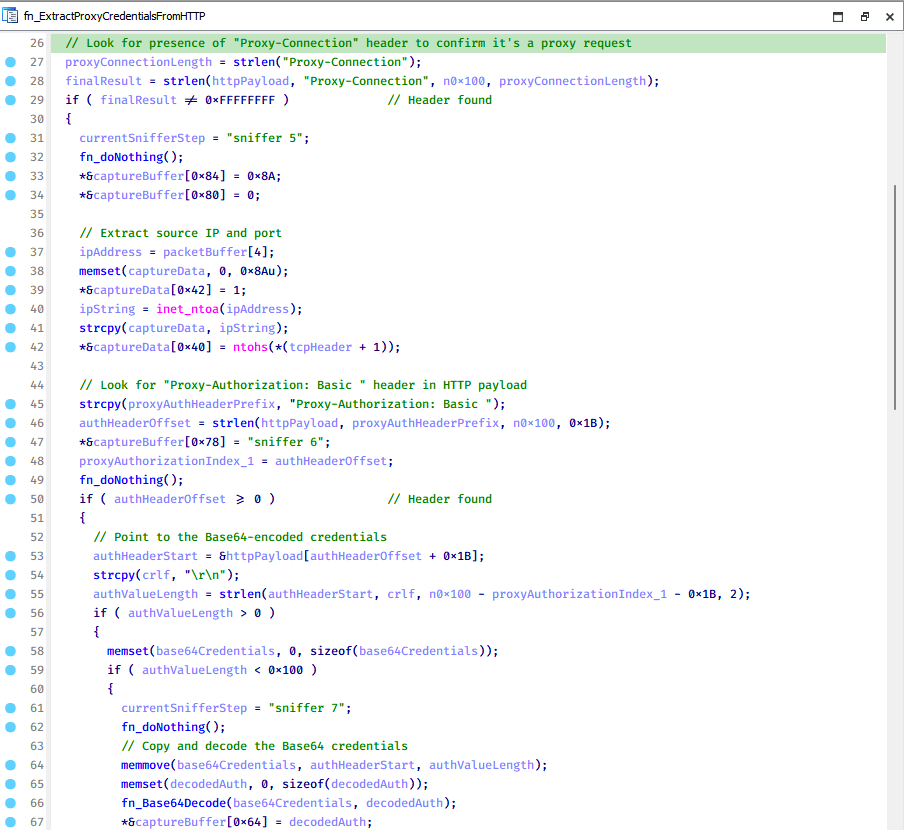
Кроме того, бэкдор научился извлекать учётные данные HTTP-прокси прямо из сетевого трафика, а также работать с подключаемыми плагинами, которые расширяют его функциональность под конкретные задачи атакующих.


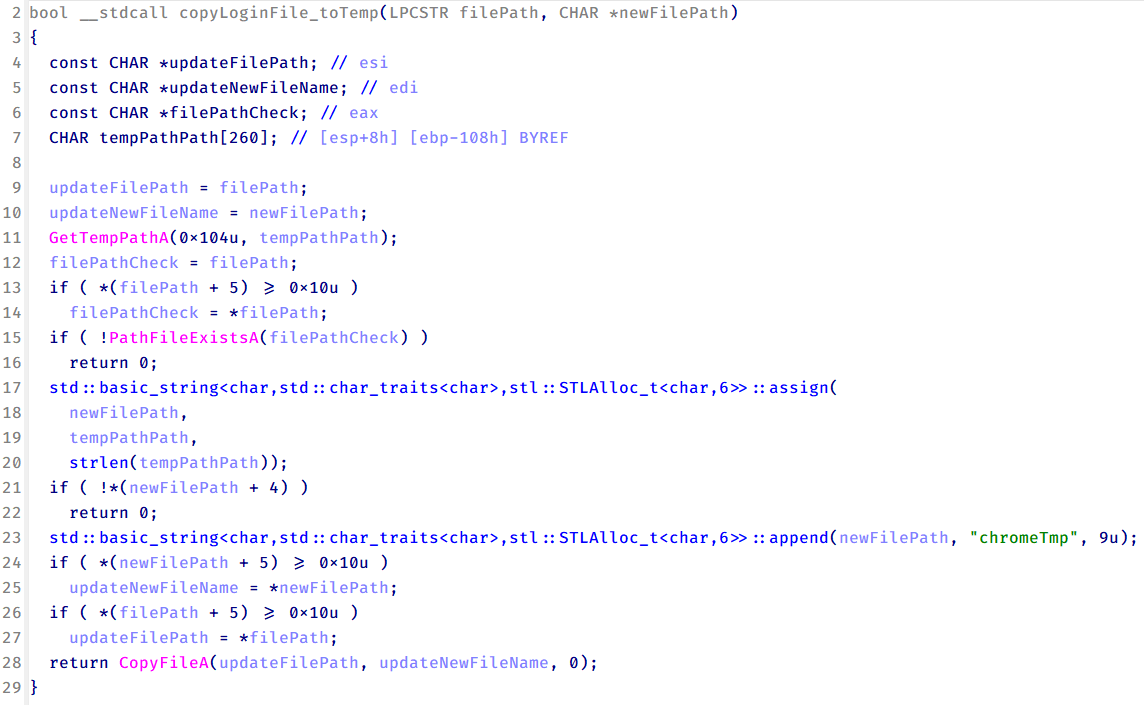
В атаках против госорганов в Мьянме и Таиланде HoneyMyte использовала и другие инструменты — в том числе браузерные стилеры и скрипты, предназначенные для сбора системной информации, кражи документов и учётных данных. В отдельных случаях фиксировалось извлечение сохранённых логинов и паролей из Chrome и Microsoft Edge.


Как отмечают в Kaspersky GReAT, комбинация кейлоггинга, контроля буфера обмена, сбора данных из браузеров и перехвата прокси-учёток говорит о том, что активное и длительное наблюдение за пользователями стало для HoneyMyte стандартной тактикой.

«Чтобы противостоять таким группам, организациям нужен высокий уровень готовности и проактивные меры защиты, способные отражать не только классические сценарии утечки данных и закрепления в системе», — подчёркивает Сергей Ложкин, руководитель Kaspersky GReAT в Азии, Африке и на Ближнем Востоке.

Эксперты рекомендуют внимательно отслеживать новые инструменты HoneyMyte и связанные с ними семейства зловредов — PlugX, ToneShell, QReverse и LuminousMoth, а также усиливать мониторинг активности в корпоративных сетях. Подробный технический разбор кампаний уже опубликован на сайте Securelist.

Подпишитесь на новости

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru