


APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte снова активизировалась, заметно прокачав свой инструментарий. Об этом рассказали эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT), изучившие новые кампании кибершпионажа, которые группа вела в 2025–2026 годах.

Под прицелом оказались государственные структуры и частные компании в России, а также в ряде стран Азии — включая Мьянму, Монголию и Таиланд. Судя по всему, HoneyMyte сделала ставку на более глубокое и незаметное наблюдение за целями.

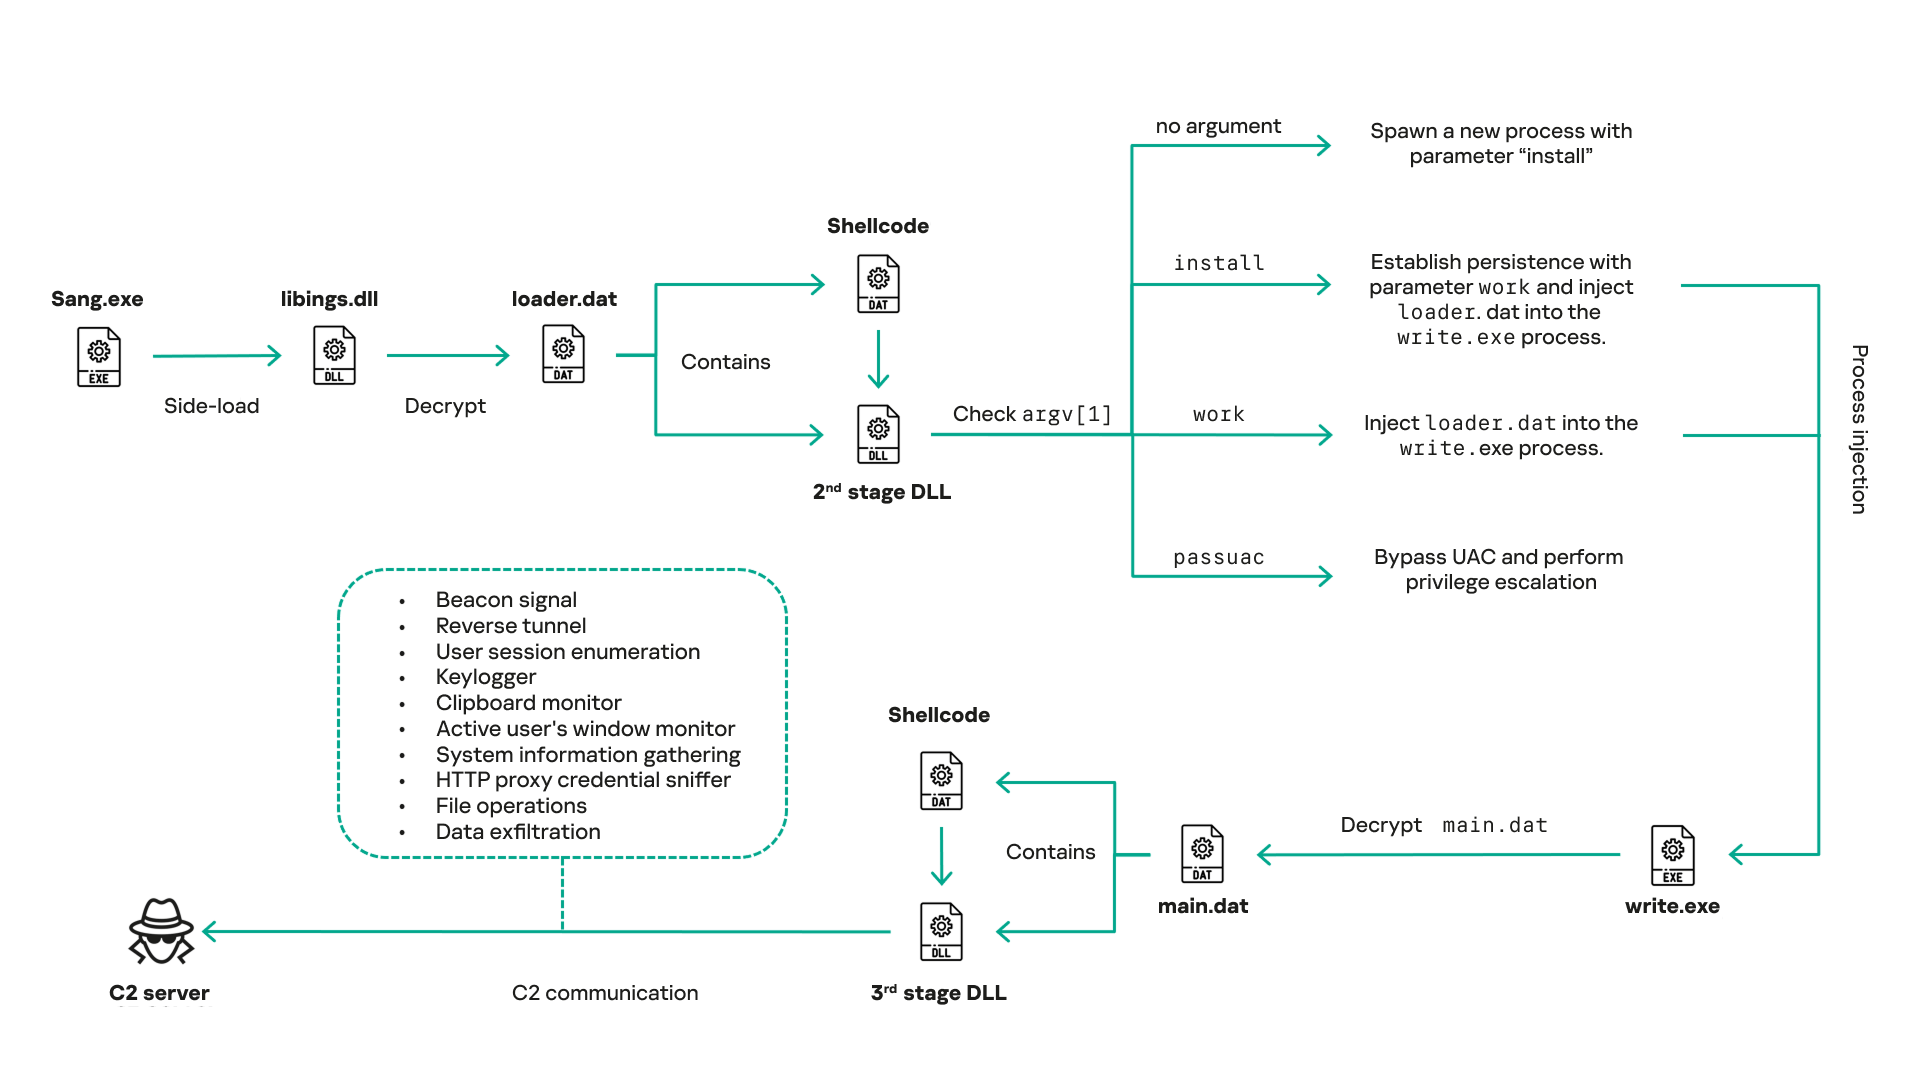
Группа, которую связывают с китайскоговорящей средой, известна специалистам уже несколько лет. Впервые её активность зафиксировали в 2022 году. С тех пор ключевой инструмент HoneyMyte — бэкдор CoolClient — заметно эволюционировал и обзавёлся новыми шпионскими возможностями.


Одна из самых интересных новинок — мониторинг буфера обмена. CoolClient теперь умеет перехватывать содержимое буфера вместе с заголовком активного окна, идентификатором процесса и временной меткой. Это даёт злоумышленникам контекст: какие приложения использует человек, что именно он копирует и в какой момент. По сути, речь идёт о постоянном «подглядывании» за действиями пользователя.

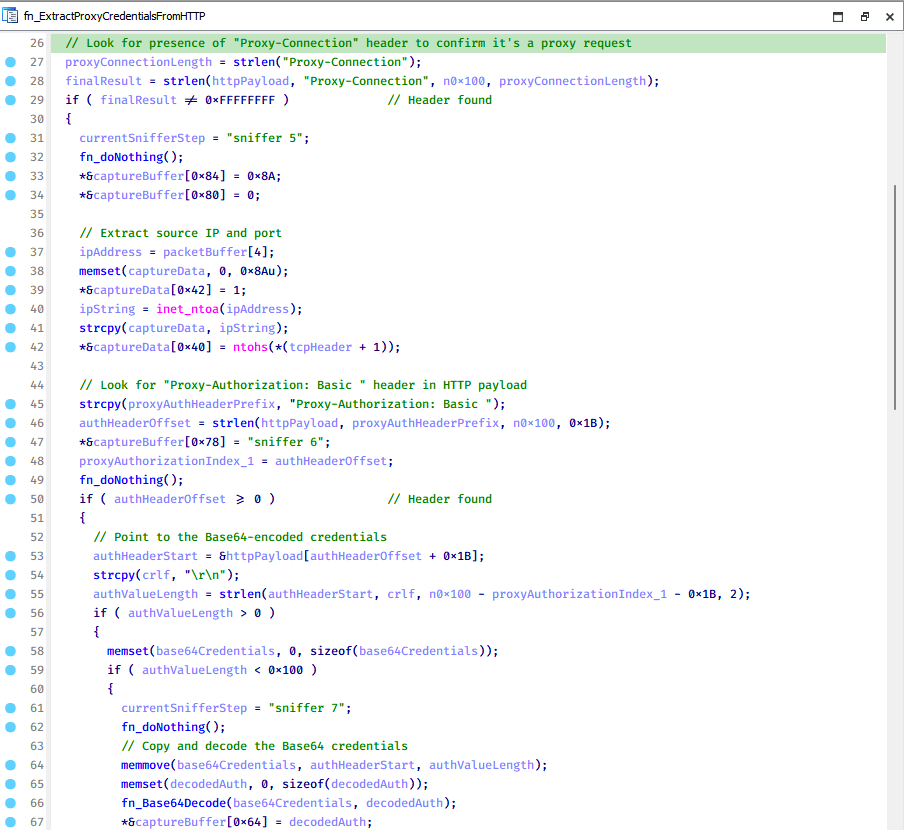
Кроме того, бэкдор научился извлекать учётные данные HTTP-прокси прямо из сетевого трафика, а также работать с подключаемыми плагинами, которые расширяют его функциональность под конкретные задачи атакующих.


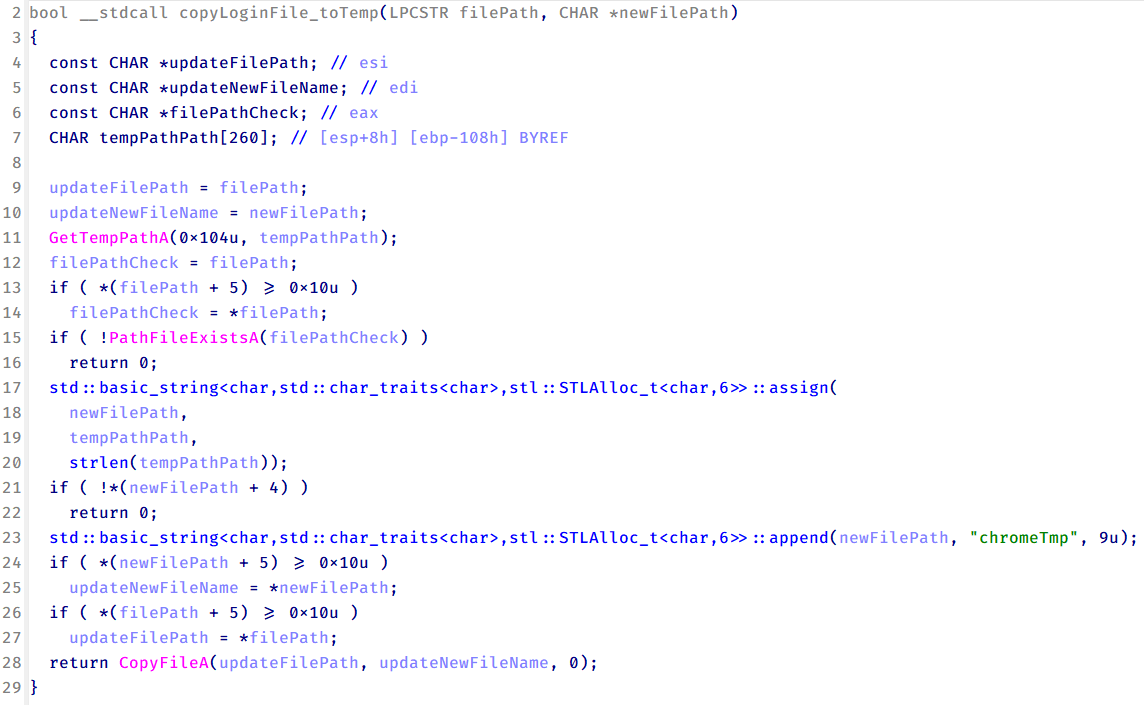
В атаках против госорганов в Мьянме и Таиланде HoneyMyte использовала и другие инструменты — в том числе браузерные стилеры и скрипты, предназначенные для сбора системной информации, кражи документов и учётных данных. В отдельных случаях фиксировалось извлечение сохранённых логинов и паролей из Chrome и Microsoft Edge.


Как отмечают в Kaspersky GReAT, комбинация кейлоггинга, контроля буфера обмена, сбора данных из браузеров и перехвата прокси-учёток говорит о том, что активное и длительное наблюдение за пользователями стало для HoneyMyte стандартной тактикой.

«Чтобы противостоять таким группам, организациям нужен высокий уровень готовности и проактивные меры защиты, способные отражать не только классические сценарии утечки данных и закрепления в системе», — подчёркивает Сергей Ложкин, руководитель Kaspersky GReAT в Азии, Африке и на Ближнем Востоке.

Эксперты рекомендуют внимательно отслеживать новые инструменты HoneyMyte и связанные с ними семейства зловредов — PlugX, ToneShell, QReverse и LuminousMoth, а также усиливать мониторинг активности в корпоративных сетях. Подробный технический разбор кампаний уже опубликован на сайте Securelist.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru