


APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte усилила кибершпионаж против России и Азии

APT-группа HoneyMyte снова активизировалась, заметно прокачав свой инструментарий. Об этом рассказали эксперты Глобального центра исследования и анализа угроз «Лаборатории Касперского» (Kaspersky GReAT), изучившие новые кампании кибершпионажа, которые группа вела в 2025–2026 годах.

Под прицелом оказались государственные структуры и частные компании в России, а также в ряде стран Азии — включая Мьянму, Монголию и Таиланд. Судя по всему, HoneyMyte сделала ставку на более глубокое и незаметное наблюдение за целями.

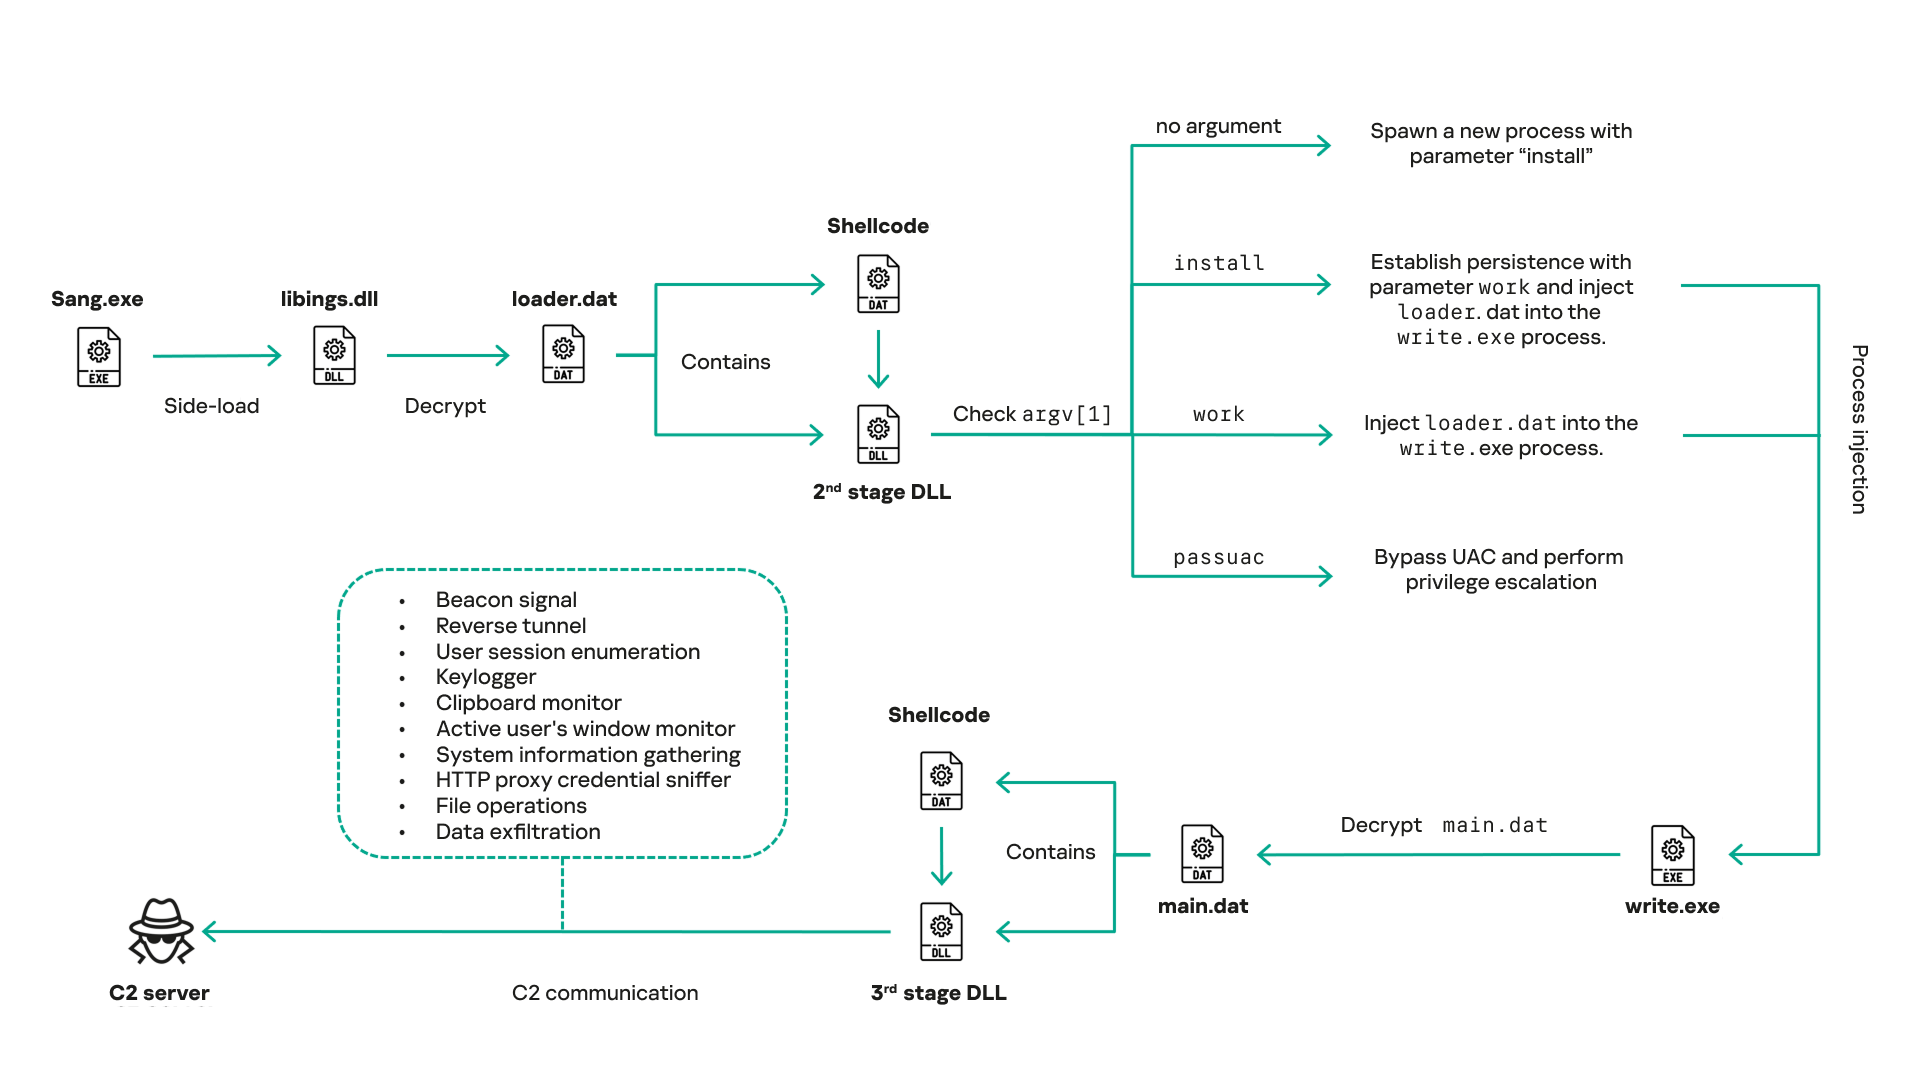
Группа, которую связывают с китайскоговорящей средой, известна специалистам уже несколько лет. Впервые её активность зафиксировали в 2022 году. С тех пор ключевой инструмент HoneyMyte — бэкдор CoolClient — заметно эволюционировал и обзавёлся новыми шпионскими возможностями.


Одна из самых интересных новинок — мониторинг буфера обмена. CoolClient теперь умеет перехватывать содержимое буфера вместе с заголовком активного окна, идентификатором процесса и временной меткой. Это даёт злоумышленникам контекст: какие приложения использует человек, что именно он копирует и в какой момент. По сути, речь идёт о постоянном «подглядывании» за действиями пользователя.

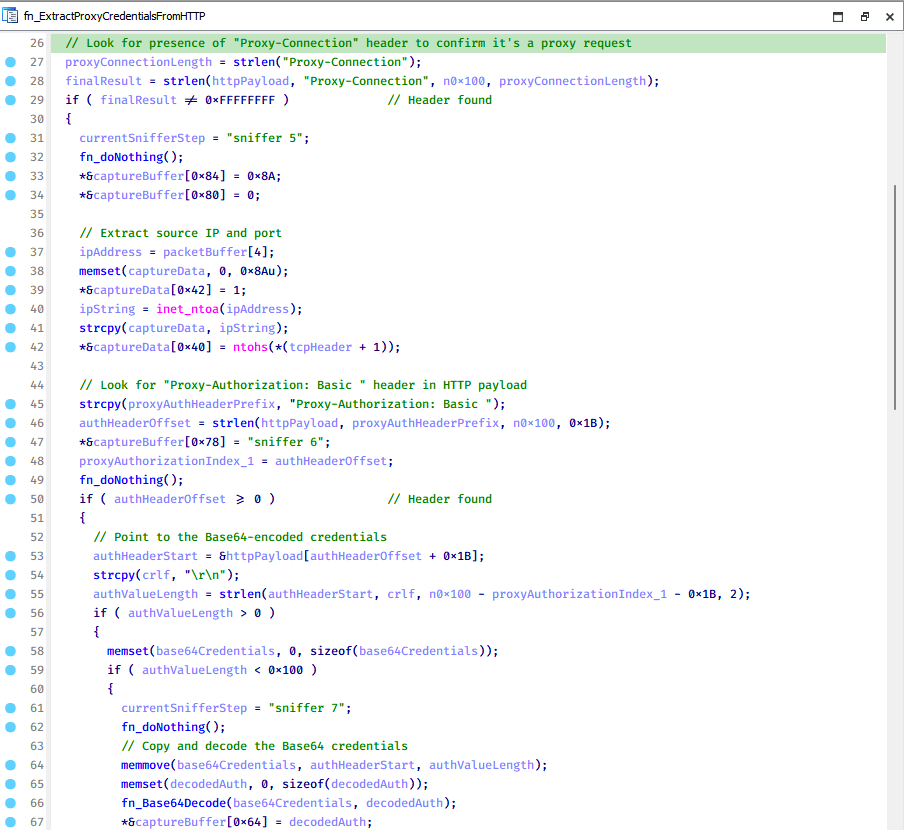
Кроме того, бэкдор научился извлекать учётные данные HTTP-прокси прямо из сетевого трафика, а также работать с подключаемыми плагинами, которые расширяют его функциональность под конкретные задачи атакующих.


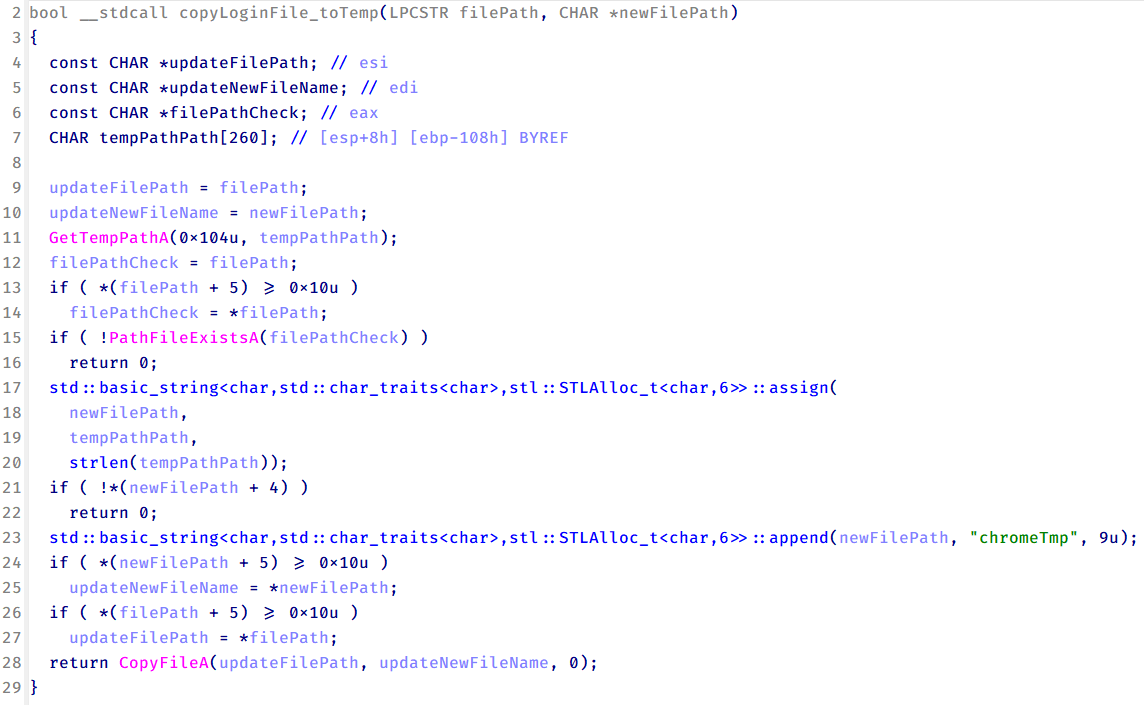
В атаках против госорганов в Мьянме и Таиланде HoneyMyte использовала и другие инструменты — в том числе браузерные стилеры и скрипты, предназначенные для сбора системной информации, кражи документов и учётных данных. В отдельных случаях фиксировалось извлечение сохранённых логинов и паролей из Chrome и Microsoft Edge.


Как отмечают в Kaspersky GReAT, комбинация кейлоггинга, контроля буфера обмена, сбора данных из браузеров и перехвата прокси-учёток говорит о том, что активное и длительное наблюдение за пользователями стало для HoneyMyte стандартной тактикой.

«Чтобы противостоять таким группам, организациям нужен высокий уровень готовности и проактивные меры защиты, способные отражать не только классические сценарии утечки данных и закрепления в системе», — подчёркивает Сергей Ложкин, руководитель Kaspersky GReAT в Азии, Африке и на Ближнем Востоке.

Эксперты рекомендуют внимательно отслеживать новые инструменты HoneyMyte и связанные с ними семейства зловредов — PlugX, ToneShell, QReverse и LuminousMoth, а также усиливать мониторинг активности в корпоративных сетях. Подробный технический разбор кампаний уже опубликован на сайте Securelist.

Яндекс выпустил систему контроля безопасности корпоративного ИИ

Yandex B2B Tech выводит на рынок AI-SPM — инструмент для непрерывной оценки защищённости корпоративных ИИ-систем. Решение должно находить опасные настройки, избыточные полномочия и доступ моделей к конфиденциальным данным до того, как этим заинтересуются уже не аудиторы, а атакующие.

О запуске рассказал «Ведомостям» генеральный директор Yandex Cloud Григорий Атрепьев.

По его словам, постоянный автоматизированный контроль становится необходимостью по мере распространения ИИ в корпоративной инфраструктуре.

AI-SPM связывает в единую карту модели, наборы данных, серверы, права доступа и обнаруженные уязвимости. Система проверяет безопасность на разных этапах жизненного цикла ИИ, выявляет риски и предлагает меры защиты.

Например, она может предупредить об угрозе подмены обучающих данных, чрезмерных правах пользователя или возможности добраться до модели через специально подготовленный запрос.

При этом AI-SPM — скорее диспетчер защищённости, чем железный купол. Такие платформы непрерывно обследуют инфраструктуру и объясняют, где администраторы оставили дверь приоткрытой, но сами по себе не блокируют большинство атак. Для фильтрации запросов, предотвращения утечек и защиты от инъекций в промпт нужны отдельные средства.

Мировой рынок решений для защиты ИИ, по приведённой Атрепьевым оценке, вырастет с $2,8 млрд в 2026 году до $4,8 млрд в 2027-м. Российский сегмент пока только формируется: Yandex Cloud оценивает его объём в 1-4 млрд рублей по итогам 2026 года и допускает рост до 11–30 млрд рублей к 2029–2030 годам.

Основными заказчиками подобных продуктов станут банки, промышленные компании, ретейлеры, телеком-операторы, технологический бизнес и госструктуры.

RSS: Новости на портале Anti-Malware.ru