


Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

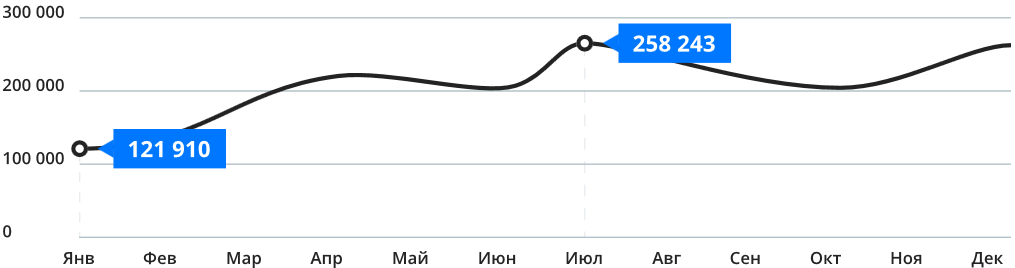
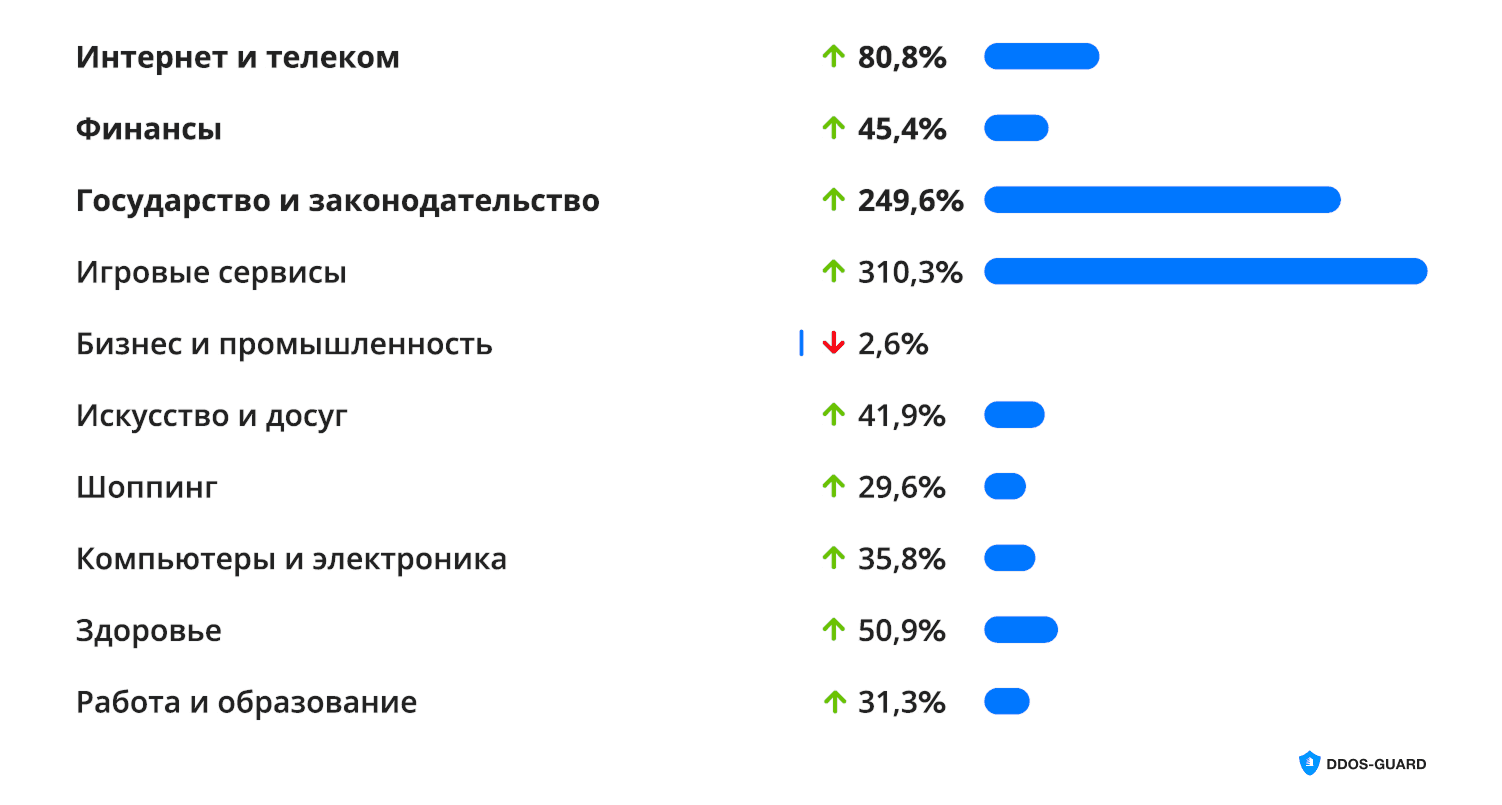
В 2025 году DDoS-Guard зафиксировала 2,5 млн инцидентов на территории России — лишь на 1,6% больше, чем в 2024-м. Особо эксперты отметили учащение DDoS-атак на игровые порталы и серверы (на 310%), а также на госсервисы (почти на 250%).

Незначительный рост общего показателя по DDoS, по словам аналитиков, связан с тем, что они перестали учитывать хактивистские атаки. В статистику также не вошли мелкие, не критичные инциденты и атаки на ресурсы без спецзащиты, которые тоже участились.


Подавляющее большинство (80%) DDoS-атак, как и в 2024 году, пришлось на уровень приложений, однако их плотность заметно увеличилась. В ходе самой мощной атаки L7 эксперты насчитали 859 млн вредоносных запросов.

В разделении по областям хозяйственной деятельности лидерами по числу инцидентов остались телеком и финансы. Бизнес опустился с 3-го на 5-е место, пропустив вперед госсектор и игровые сервисы.


Комментируя новую статистику, Денис Сивцов, возглавляющий в DDoS-Guard направление защиты сети на уровне L3-4, объяснил высокую активность дидосеров в игровой индустрии ростом рынка:

«Мы видим колоссальный прирост атак на игровые сервисы, потому что индустрия развивается, в нее вливаются огромные деньги — за новые игровые серверы часто ведется жесткая конкурентная борьба, где DDoS-атаки часто выступают как оружие, чтобы переманивать аудиторию. Дополнительно следует отметить, что в игровых сервисах часто используются собственные самописные сетевые протоколы, поэтому многие стандартные меры защиты не работают там должным образом».

В отчетный период существенно возросла средняя продолжительность DDoS-атак. Большинство зафиксированных инцидентов длились от 20 минут до 1 часа.

При этом применялись различные тактики. В I квартале наблюдались высокопараллельные атаки: злоумышленники несильно, но настойчиво долбили по множеству мелких ресурсов одного владельца. В других случаях DDoS-удар был очень мощный, но кратковременный, с последующей сменой вектора (видимо, из-за отсутствия искомого эффекта).

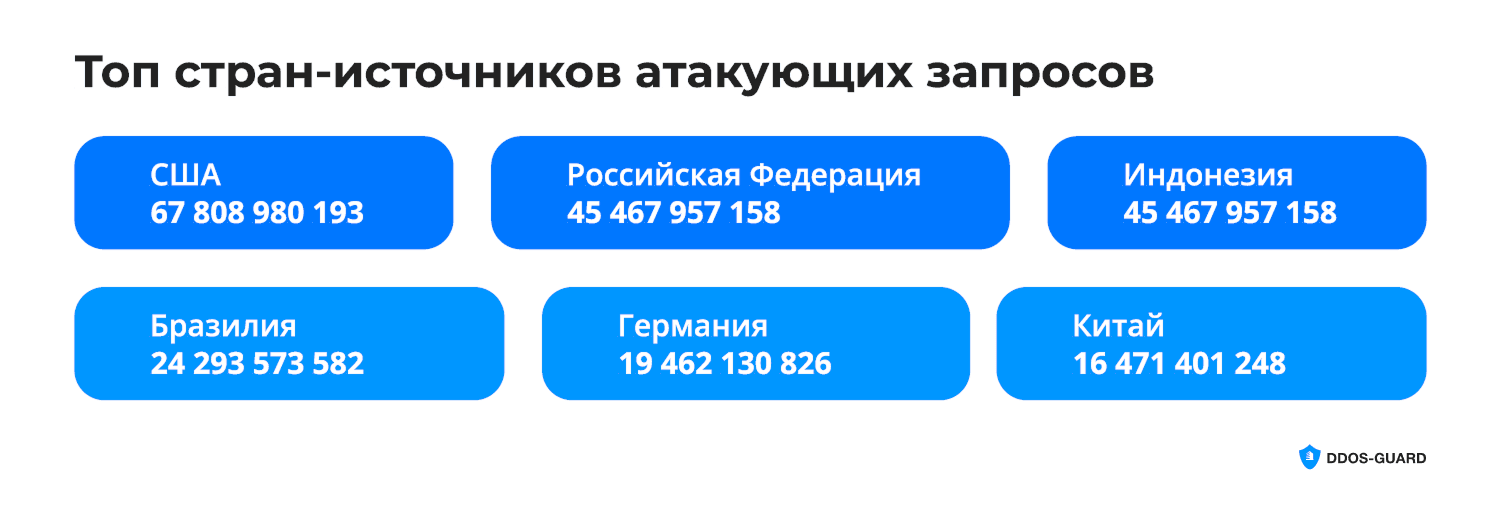
За год также в полтора раза возросла распределенность атак. Рекорд по числу источников мусорного потока поставил крупнейший IoT-ботнет: в проведенной с его участием атаке было задействовано свыше 2 млн уникальных IP. В разделении по странам наибольшее количество источников вредоносного трафика было выявлено в США, России и Индонезии.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru