


Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

Число DDoS-атак на российские игровые сервисы возросло в четыре раза

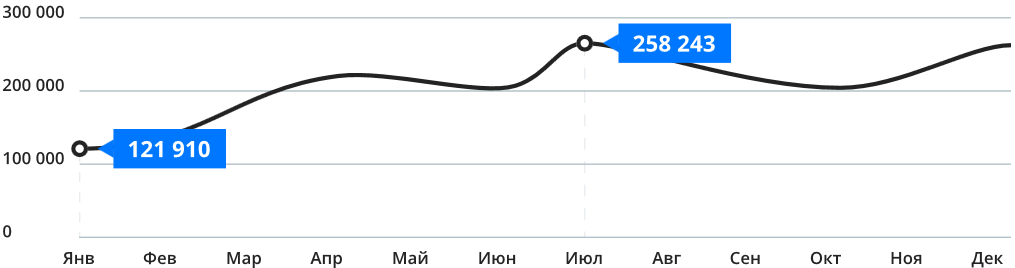
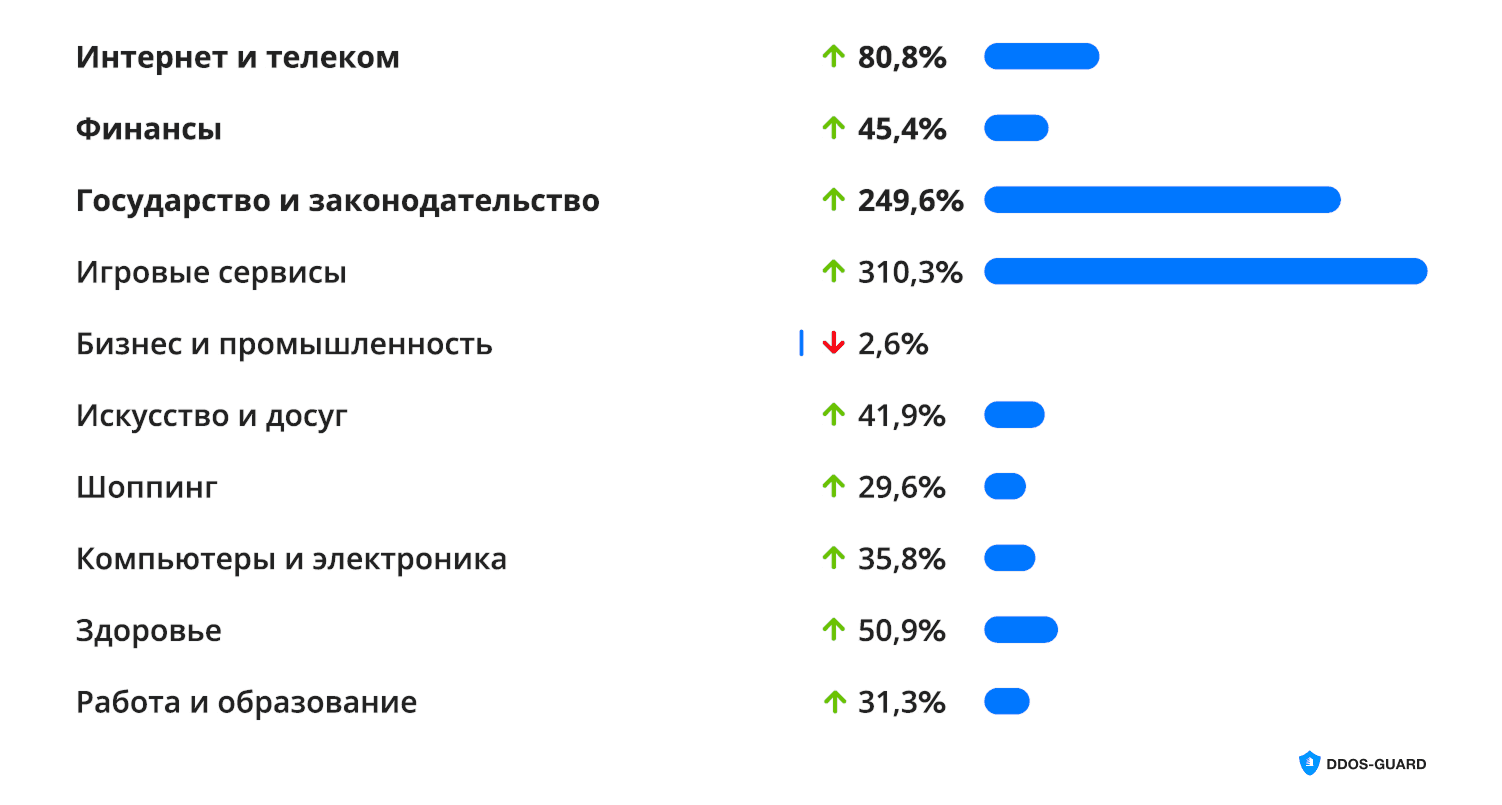
В 2025 году DDoS-Guard зафиксировала 2,5 млн инцидентов на территории России — лишь на 1,6% больше, чем в 2024-м. Особо эксперты отметили учащение DDoS-атак на игровые порталы и серверы (на 310%), а также на госсервисы (почти на 250%).

Незначительный рост общего показателя по DDoS, по словам аналитиков, связан с тем, что они перестали учитывать хактивистские атаки. В статистику также не вошли мелкие, не критичные инциденты и атаки на ресурсы без спецзащиты, которые тоже участились.


Подавляющее большинство (80%) DDoS-атак, как и в 2024 году, пришлось на уровень приложений, однако их плотность заметно увеличилась. В ходе самой мощной атаки L7 эксперты насчитали 859 млн вредоносных запросов.

В разделении по областям хозяйственной деятельности лидерами по числу инцидентов остались телеком и финансы. Бизнес опустился с 3-го на 5-е место, пропустив вперед госсектор и игровые сервисы.


Комментируя новую статистику, Денис Сивцов, возглавляющий в DDoS-Guard направление защиты сети на уровне L3-4, объяснил высокую активность дидосеров в игровой индустрии ростом рынка:

«Мы видим колоссальный прирост атак на игровые сервисы, потому что индустрия развивается, в нее вливаются огромные деньги — за новые игровые серверы часто ведется жесткая конкурентная борьба, где DDoS-атаки часто выступают как оружие, чтобы переманивать аудиторию. Дополнительно следует отметить, что в игровых сервисах часто используются собственные самописные сетевые протоколы, поэтому многие стандартные меры защиты не работают там должным образом».

В отчетный период существенно возросла средняя продолжительность DDoS-атак. Большинство зафиксированных инцидентов длились от 20 минут до 1 часа.

При этом применялись различные тактики. В I квартале наблюдались высокопараллельные атаки: злоумышленники несильно, но настойчиво долбили по множеству мелких ресурсов одного владельца. В других случаях DDoS-удар был очень мощный, но кратковременный, с последующей сменой вектора (видимо, из-за отсутствия искомого эффекта).

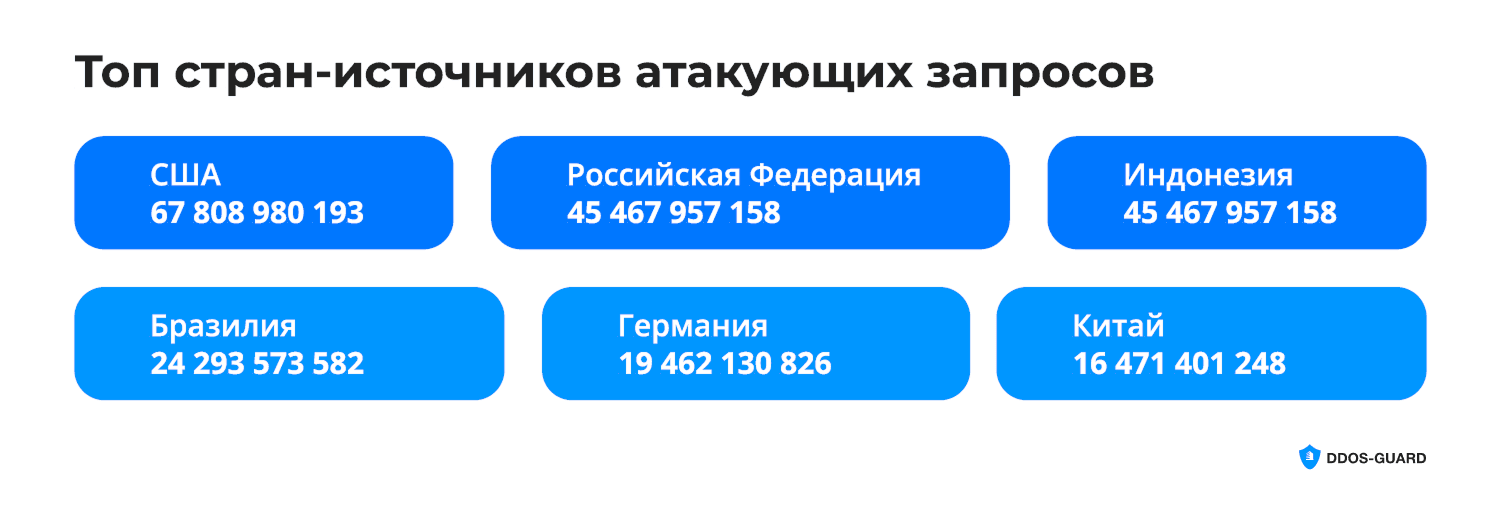
За год также в полтора раза возросла распределенность атак. Рекорд по числу источников мусорного потока поставил крупнейший IoT-ботнет: в проведенной с его участием атаке было задействовано свыше 2 млн уникальных IP. В разделении по странам наибольшее количество источников вредоносного трафика было выявлено в США, России и Индонезии.

Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru