

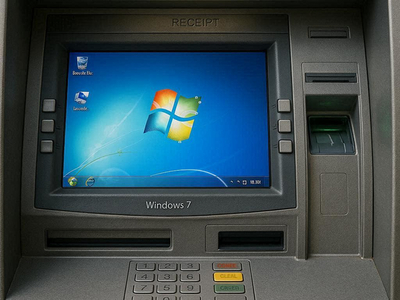

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Сломанный банкомат вместо ПИН-кода попросил войти в Windows 7

Жители Манчестера неожиданно столкнулись с технологическим «приветом из прошлого». Один из банкоматов в городе вместо привычного экрана приветствия показал окно входа в Windows 7 Professional с предложением ввести имя пользователя и пароль вместо ПИН-кода.

Как сообщает The Register, банкомат расположен в районе, который в своё время активно жил наличными — из-за баров, концертов и ночной жизни.

Но попытка снять фунты именно здесь закончилась сюрпризом: устройство явно решило, что перед ним не клиент банка, а системный администратор.

На экране — классическое окно входа в Windows 7. Сначала логин и пароль, а уже потом, видимо, можно было бы добраться и до заветного четырёх- или шестизначного ПИН-кода.

Windows 7 когда-то считалась одной из самых удачных версий операционной системы Microsoft — она аккуратно исправила промахи Vista и долгое время уступала по популярности разве что Windows XP. Однако сегодня этой системе уже 17 лет: она вышла в 2009 году, уступила место Windows 8 в 2012-м, потеряла основную поддержку в 2015-м, а окончательно осталась без патчей и обновлений в 2020 году.

Тем не менее Windows 7 до сих пор живёт в промышленных и коммерческих системах — в том числе в банкоматах. Логика проста: если работает — не трогай. Скорее всего, банк не спешил менять софт, потому что банкомат, вероятно, не имеет прямого доступа в интернет, а значит, риск считается приемлемым.

Само появление окна входа — это, разумеется, не штатная ситуация. Скорее всего, банкомат пережил сбой или обновление от стороннего поставщика ПО и перезагрузился без участия службы поддержки банка. В таких случаях устройство сначала ждёт входа администратора Windows — удалённо или прямо на месте — и только после этого возвращается в «клиентский» режим.

Плохая новость для пользователей в том, что деньги этот банкомат сейчас не выдаст. Даже если очень хочется и даже если попробовать ввести свой логин и пароль от рабочего ноутбука. Хорошая новость — в том, что перед нами наглядное напоминание: старые системы по-прежнему вокруг нас.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru