


Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Исследователи обнаружили в App Store сотни приложений, сливающих пользовательские данные — от имён и адресов электронной почты до истории чатов. И что особенно показательно, подавляющее большинство таких приложений связано с ИИ.

На проблему обратили внимание авторы инициативы Firehound, которую ведёт исследовательская команда CovertLabs.

Проект сканирует и индексирует приложения в App Store, выявляя те, которые по неосторожности (или халатности) оставляют данные пользователей в открытом доступе. На это указал известный исследователь @vxunderground, который без лишних церемоний охарактеризовал происходящее как «slopocalypse» («слопокалипсис» — от «AI-slop» — прим. Anti-Malware.ru).

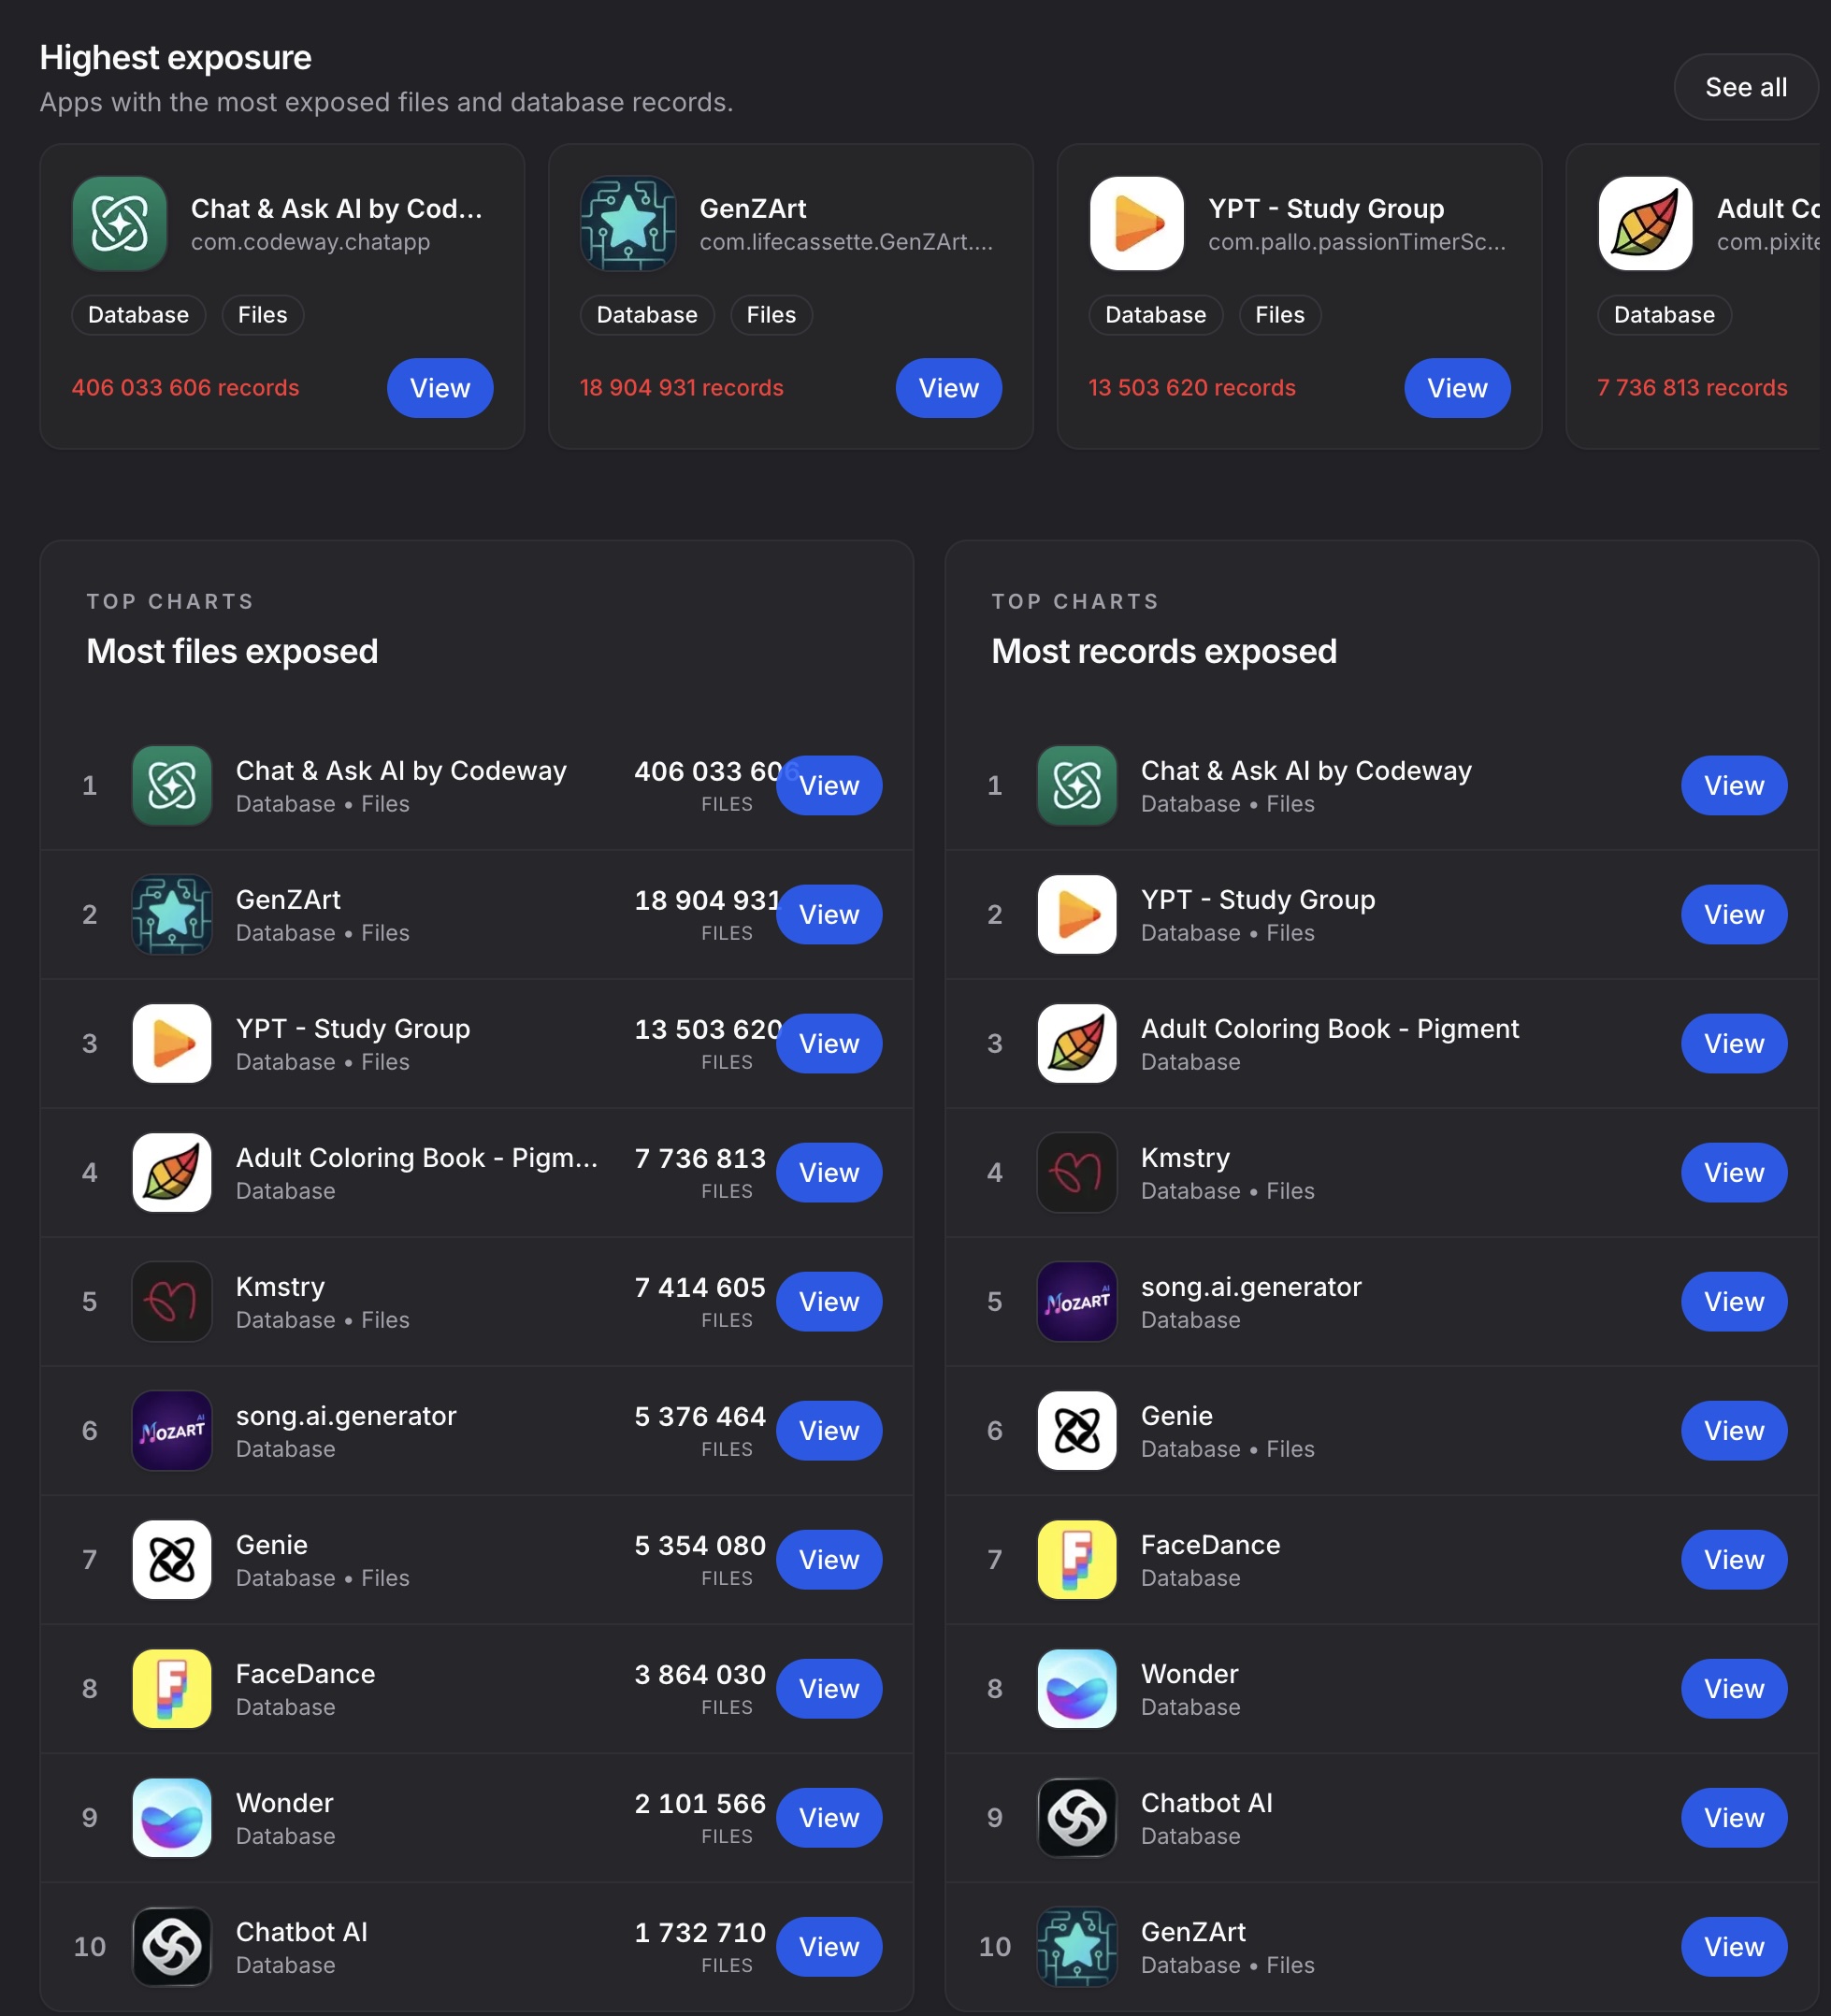
По состоянию на текущий момент проект Firehound выявил 198 iOS-приложений, которые в той или иной форме раскрывают пользовательские данные. Причём 196 из них грозят серьёзными утечками.


Антирекордсменом стало приложение Chat & Ask AI. Оно уверенно возглавляет рейтинги Firehound по количеству открытых файлов и записей: более 406 миллионов записей, относящихся к 18+ миллионам пользователей. И это не абстрактные метаданные — речь идёт о реальной пользовательской информации.

Исследователь @Harrris0n, один из участников проекта, отдельно прокомментировал находку, подчеркнув масштабы проблемы и её системный характер.

Большинство утечек связано с неправильно настроенными базами данных и облачными хранилищами. Во многих случаях приложения не только оставляют данные открытыми, но и фактически «помогают» исследователям — раскрывая схемы данных и точное количество записей.

Хотя наибольшее число проблемных приложений действительно относится к ИИ-сервисам (чат-боты, ассистенты, генераторы контента), список категорий куда шире. Среди них:

  • образование,
  • развлечения,
  • графика и дизайн,
  • здоровье и фитнес,
  • образ жизни,
  • социальные сети.

Публичная версия Firehound намеренно ограничена. Самые чувствительные результаты не выкладываются в открытый доступ — их сначала проверяют и редактируют, чтобы не усугубить ситуацию.

Хотя в соцсетях Firehound уже окрестили каталогом ИИ-слопа, сами авторы проекта осторожны в формулировках. Нет прямых доказательств, что эти приложения были созданы с помощью вайб-кодинга или автономных ИИ-инструментов. Да и сам термин больше отражает настроение, чем техническую суть проблемы.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru