


MAX начал помечать звонки от неизвестных и показывать регион вызова

MAX начал помечать звонки от неизвестных и показывать регион вызова

MAX начал помечать звонки от неизвестных и показывать регион вызова

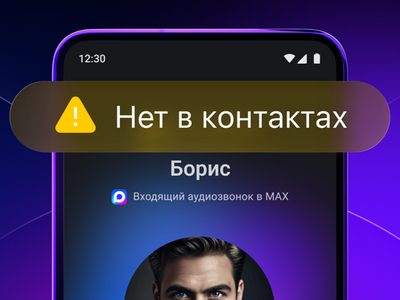
Мессенджер MAX продолжает усиливать защиту от телефонных мошенников. В новом обновлении сервис начал предупреждать пользователей о звонках от неизвестных абонентов — прямо во время входящего вызова. Теперь, если звонит номер, которого нет в списке контактов, на экране появится заметная плашка «Нет в контактах».

А если вызов поступает из-за границы, MAX дополнительно покажет регион, откуда звонят. Никаких сложных настроек не требуется — достаточно просто обновить приложение.

В компании уточняют, что нововведение стало частью общей антифрод-стратегии мессенджера и направлено на то, чтобы пользователи быстрее ориентировались в потенциально подозрительных звонках.

В MAX уже работает кнопка «Пожаловаться». Если сообщение или звонок вызывают сомнения, достаточно зажать сообщение в чате, выбрать пункт «Пожаловаться» и указать причину — спам, мошенничество или нежелательный контент. Такие обращения оперативно проверяют специалисты Центра безопасности MAX.

Дополнительно пользователям рекомендуют включить двухфакторную аутентификацию. Она настраивается в разделе «Приватность» и предполагает подтверждение входа сразу двумя способами: кодом из СМС и облачным паролем. В компании подчёркивают, что пароль должен быть сложным, а подсказка — неочевидной для посторонних.

По состоянию на 14 января в MAX зарегистрировано 85 млн пользователей, а суточный охват превышает 55 млн активных аккаунтов. С момента запуска пользователи отправили более 18 млрд сообщений, совершили 2,5 млрд звонков, записали свыше 200 млн видеокружков и отправили более 1 млрд стикеров.

Центр безопасности мессенджера также отчитывается о результатах борьбы с угрозами: только в сентябре было заблокировано 105 тысяч подозрительных аккаунтов и удалено более 350 тысяч вредоносных файлов. Совместная работа с МВД РФ, по данным компании, привела к задержанию девяти мошенников в разных регионах страны.

Сегодня мы также писали, что в России могут сделать ещё один шаг к «безбумажному» вождению. МВД РФ предлагает официально приравнять показ водительских прав и регистрационных документов на автомобиль в мессенджере MAX к предъявлению их бумажных оригиналов.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru