


Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Исследователи в области кибербезопасности раскрыли детали активной киберкампании KongTuke, в которой злоумышленники пошли на весьма изобретательный шаг: они намеренно «ломают» браузер жертвы, чтобы заставить её собственноручно запустить команду заражения.

Кампанию уже окрестили CrashFix — как новую, более агрессивную эволюцию приёма ClickFix.

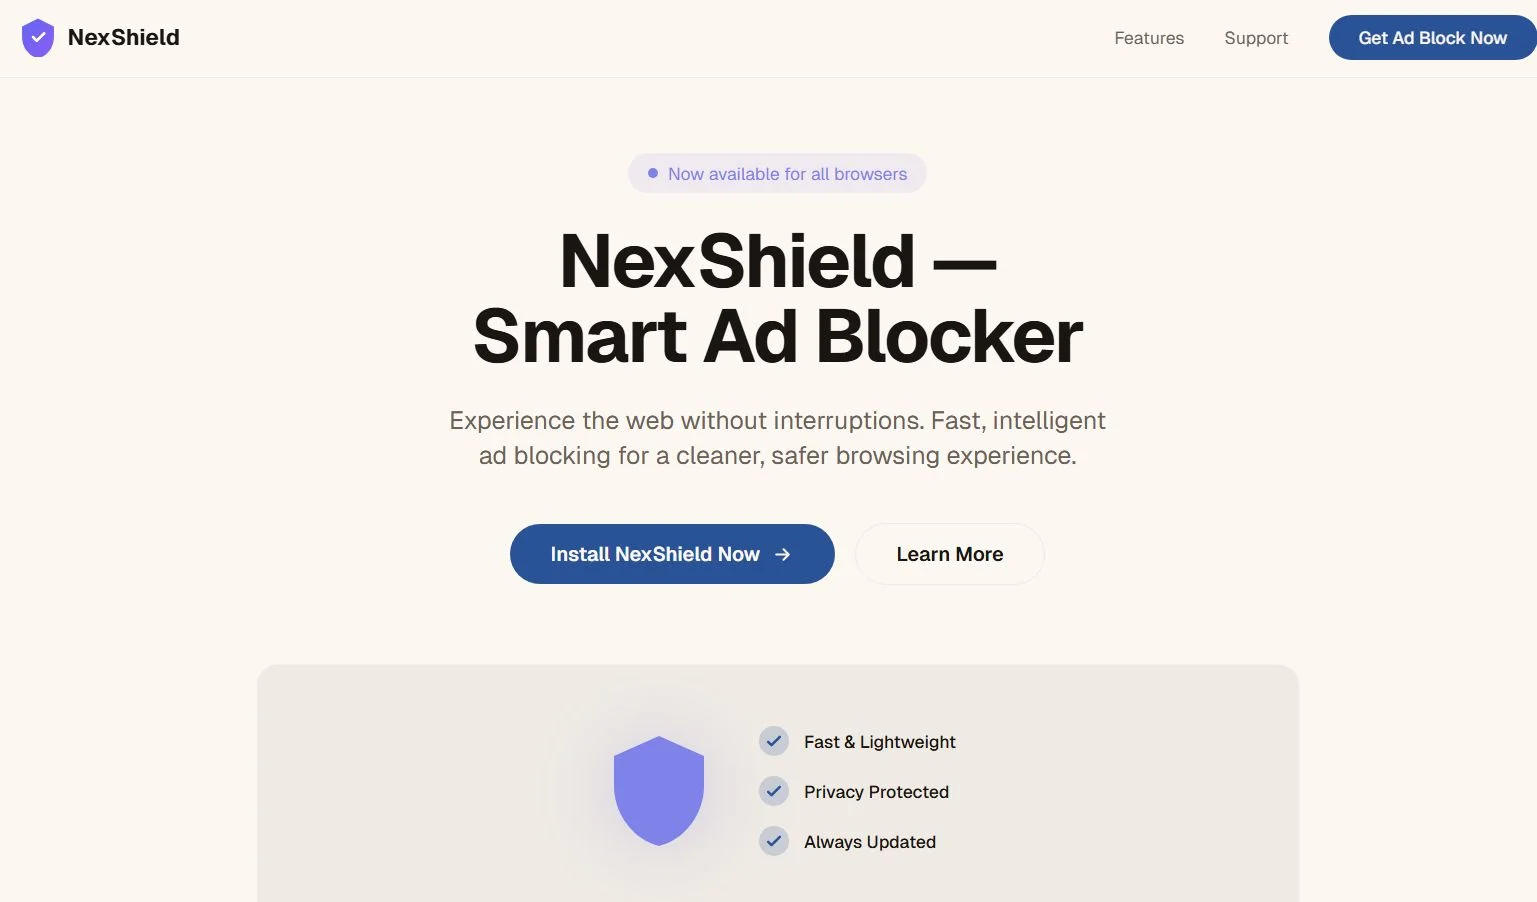
Атака начинается вполне буднично: пользователь ищет блокировщик рекламы и натыкается на объявление, ведущее в официальный Chrome Web Store. Там его ждёт расширение с громким названием «NexShield – Advanced Web Guardian», которое обещает защиту от рекламы, трекеров и зловредов.


На деле это почти точная копия uBlock Origin Lite, но с вредоносной начинкой. Расширение успело набрать более 5 тысяч установок, прежде чем его удалили из магазина.

После установки аддон некоторое время ведёт себя тихо — задержка активации составляет около часа. Затем оно начинает действовать: запускает атаку на ресурсы системы, создавая бесконечный цикл соединений. В результате Chrome начинает тормозить, зависает и в итоге полностью падает.


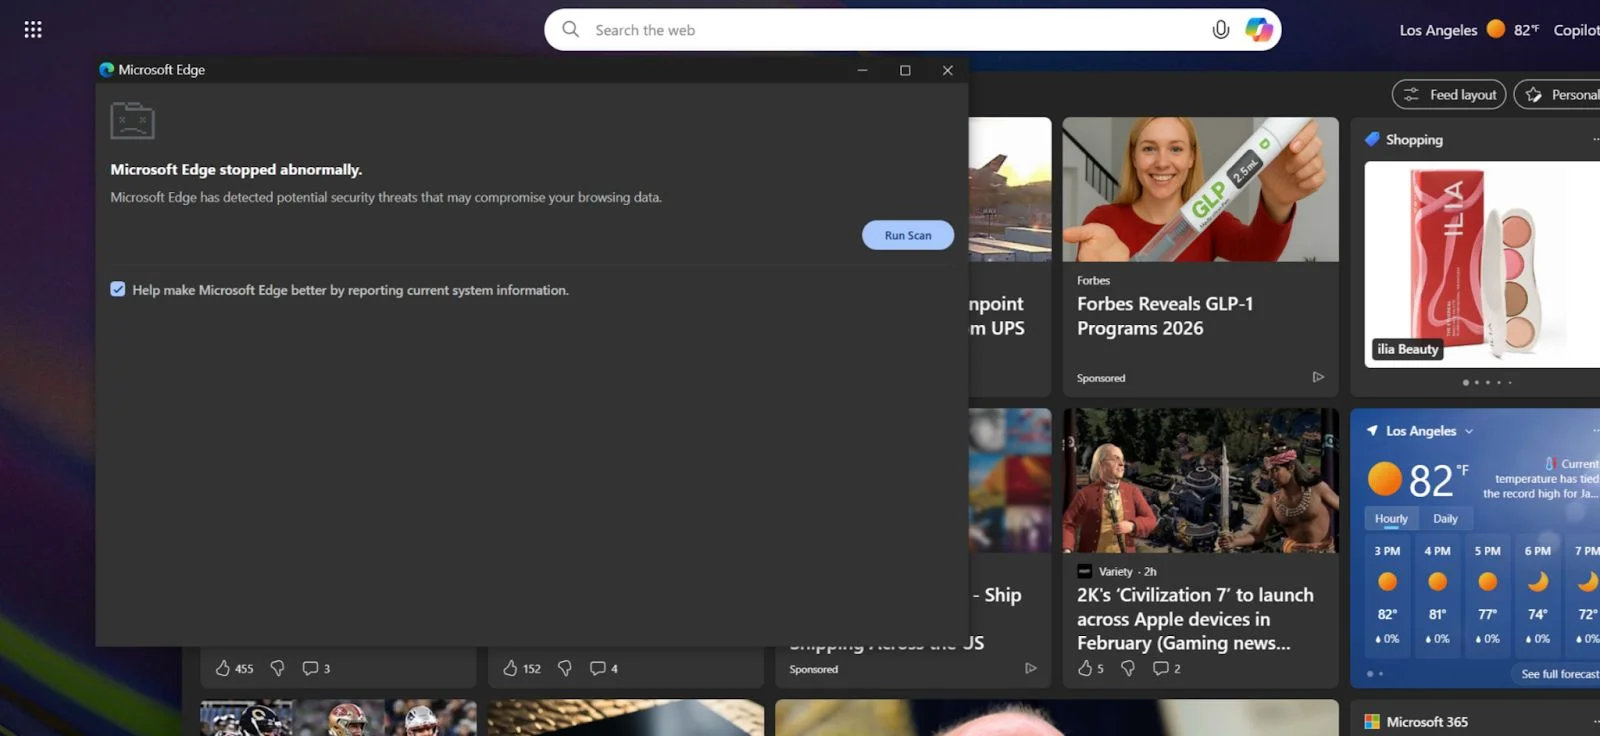
А вот дальше начинается самое интересное: при следующем запуске браузера пользователь видит фейковое предупреждение о проблеме безопасности. В нём говорится, что браузер якобы «аварийно завершил работу», и предлагается срочно запустить «сканирование».


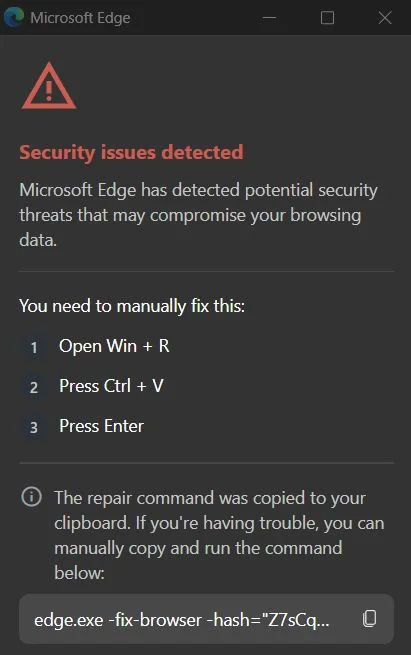
Если согласиться, расширение показывает инструкцию: открыть окно «Выполнить» в Windows и вставить команду, уже скопированную в буфер обмена.

Именно в этот момент пользователь сам запускает следующую ступень атаки. Команда использует легитимную утилиту finger.exe, через которую загружается PowerShell-скрипт с сервера злоумышленников. Дальше — многоступенчатая цепочка с обфускацией, Base64, XOR и активной защитой от анализа.

Кампания KongTuke (она же 404 TDS, TAG-124, LandUpdate808) известна тем, что прощупывает и пробивает жертву, а затем передаёт доступ к системе другим группировкам — в том числе операторам программ-вымогателей.

Если система входит в домен, атака завершается установкой ModeloRAT — полноценного Python-RAT для Windows. Он умеет следующее:

  • закрепляться в системе через реестр;
  • шифровать C2-трафик с помощью RC4;
  • запускать исполняемые файлы, DLL, PowerShell и Python-скрипты;
  • гибко менять частоту «маяков», чтобы не привлекать внимание средств защиты.

Доменные машины явно представляют наибольший интерес — это прямой намёк на корпоративные сети как основную цель. На обычных домашних компьютерах цепочка пока заканчивается тестовым пейлоадом, что говорит о продолжающейся отладке кампании.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru