

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

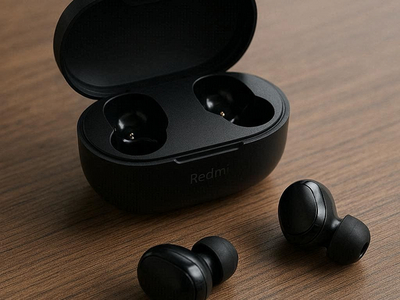
У владельцев Xiaomi Redmi Buds появился неприятный повод насторожиться. В популярной линейке беспроводных наушников нашли две критические уязвимости, которые позволяют атаковать устройство по Bluetooth — без сопряжения, подтверждений и вообще какого-либо участия пользователя.

О находке рассказали специалисты CERT/CC. Под удар попали модели Redmi Buds от 3 Pro до 6 Pro. Атака возможна, если злоумышленник находится в радиусе действия Bluetooth — примерно до 20 метров.

Самая опасная уязвимость получила идентификатор CVE-2025-13834. Исследователи прямо сравнивают её с легендарным багом Heartbleed, который когда-то потряс весь интернет.

Суть проблемы в том, что прошивка наушников не проверяет длину входящих данных. Если отправить специально сформированную команду RFCOMM TEST с «раздутым» размером, но пустой нагрузкой, устройство доверчиво отвечает кусочком своей памяти.

И это не абстрактные байты. За один запрос атакующий может получить до 127 байт конфиденциальных данных — например, номер телефона собеседника во время активного звонка. Команду можно повторять снова и снова, тихо вытаскивая данные из памяти, пока пользователь даже не подозревает, что происходит что-то странное.

Вторая уязвимость, CVE-2025-13328, бьёт уже не по конфиденциальности, а по работоспособности. Здесь всё проще и грубее: если засыпать наушники большим количеством команд, их очередь обработки переполняется, ресурсы заканчиваются — и прошивка падает.

Соединение обрывается, наушники перестают отвечать, а оживить их можно только физически, убрав в зарядный кейс и достав обратно. Причём атака работает сразу по нескольким каналам, включая стандартный Hands-Free Profile (HFP) и некий вспомогательный сервис Airoha, который, судя по всему, вообще не предназначался для внешнего использования.

Чтобы провернуть атаку, не нужно ничего подтверждать и ни с кем соединяться. Достаточно узнать MAC-адрес наушников — а это легко делается обычными инструментами для Bluetooth-сканирования.

В тестах исследователей атаки успешно проводились с расстояния около 20 метров. Стены и помехи могут сократить дальность, но в общественных местах этого более чем достаточно.

На момент публикации официального патча нет. В отчёте прямо указано, что получить комментарий от Xiaomi о сроках устранения уязвимостей не удалось.

До выхода патча рекомендация предельно простая и не слишком удобная: отключать Bluetooth, когда наушники не используются, особенно в людных местах — транспорте, офисах, кафе и аэропортах.

Selectel покупает M1Cloud за 2,6 млрд и усиливает приватные облака

Selectel покупает облачного провайдера M1Cloud за сумму до 2,6 млрд рублей. Компания получит 100% ООО «Стек Групп» и укрепит позиции на рынке приватных облаков. M1Cloud больше 15 лет создаёт высоконадёжную виртуальную инфраструктуру на базе партнёрских дата-центров в Москве.

Услугами провайдера пользуются свыше 170 представителей среднего и крупного бизнеса. Главная специализация компании — развёртывание и сопровождение приватных облачных решений.

После закрытия сделки клиенты M1Cloud получат доступ к более широкому портфелю продуктов и инфраструктурной экспертизе Selectel. Резких движений не планируется: действующие сервисы продолжат работать в обычном режиме, а условия их предоставления обещают сохранить без изменений.

В Selectel называют покупку последовательным шагом по усилению присутствия на облачном рынке. Компания намерена объединить органический рост с точечными приобретениями, которые способны расширить компетенции и принести дополнительную ценность бизнесу.

В данном случае целью стал сегмент приватных облаков, особенно востребованный компаниями с повышенными требованиями к безопасности, управляемости и отказоустойчивости инфраструктуры.

Сама Selectel подходит к покупке не с пустыми карманами. За первое полугодие 2026 года её выручка достигла 10,2 млрд рублей, увеличившись на 14% год к году. Рентабельность по скорректированной EBITDA составила внушительные 53%, а клиентская база выросла до 44,5 тысячи заказчиков.

Теперь к этой облачной машине присоединится M1Cloud. Если интеграция пройдёт без турбулентности, Selectel получит новые компетенции и корпоративных клиентов, а заказчики M1Cloud — заметно более крупную инфраструктурную платформу.

RSS: Новости на портале Anti-Malware.ru