

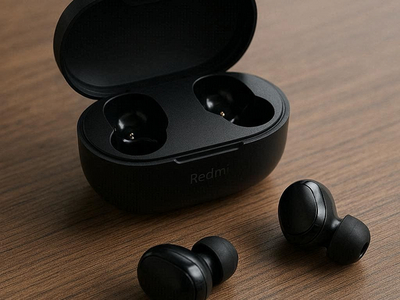

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

У владельцев Xiaomi Redmi Buds появился неприятный повод насторожиться. В популярной линейке беспроводных наушников нашли две критические уязвимости, которые позволяют атаковать устройство по Bluetooth — без сопряжения, подтверждений и вообще какого-либо участия пользователя.

О находке рассказали специалисты CERT/CC. Под удар попали модели Redmi Buds от 3 Pro до 6 Pro. Атака возможна, если злоумышленник находится в радиусе действия Bluetooth — примерно до 20 метров.

Самая опасная уязвимость получила идентификатор CVE-2025-13834. Исследователи прямо сравнивают её с легендарным багом Heartbleed, который когда-то потряс весь интернет.

Суть проблемы в том, что прошивка наушников не проверяет длину входящих данных. Если отправить специально сформированную команду RFCOMM TEST с «раздутым» размером, но пустой нагрузкой, устройство доверчиво отвечает кусочком своей памяти.

И это не абстрактные байты. За один запрос атакующий может получить до 127 байт конфиденциальных данных — например, номер телефона собеседника во время активного звонка. Команду можно повторять снова и снова, тихо вытаскивая данные из памяти, пока пользователь даже не подозревает, что происходит что-то странное.

Вторая уязвимость, CVE-2025-13328, бьёт уже не по конфиденциальности, а по работоспособности. Здесь всё проще и грубее: если засыпать наушники большим количеством команд, их очередь обработки переполняется, ресурсы заканчиваются — и прошивка падает.

Соединение обрывается, наушники перестают отвечать, а оживить их можно только физически, убрав в зарядный кейс и достав обратно. Причём атака работает сразу по нескольким каналам, включая стандартный Hands-Free Profile (HFP) и некий вспомогательный сервис Airoha, который, судя по всему, вообще не предназначался для внешнего использования.

Чтобы провернуть атаку, не нужно ничего подтверждать и ни с кем соединяться. Достаточно узнать MAC-адрес наушников — а это легко делается обычными инструментами для Bluetooth-сканирования.

В тестах исследователей атаки успешно проводились с расстояния около 20 метров. Стены и помехи могут сократить дальность, но в общественных местах этого более чем достаточно.

На момент публикации официального патча нет. В отчёте прямо указано, что получить комментарий от Xiaomi о сроках устранения уязвимостей не удалось.

До выхода патча рекомендация предельно простая и не слишком удобная: отключать Bluetooth, когда наушники не используются, особенно в людных местах — транспорте, офисах, кафе и аэропортах.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru