

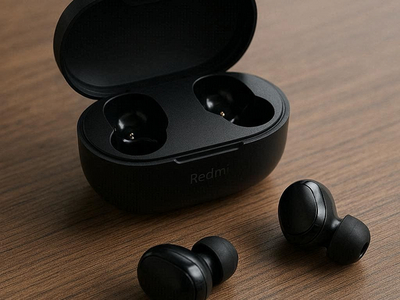

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

Xiaomi Redmi Buds можно взломать по Bluetooth без сопряжения и доступа

У владельцев Xiaomi Redmi Buds появился неприятный повод насторожиться. В популярной линейке беспроводных наушников нашли две критические уязвимости, которые позволяют атаковать устройство по Bluetooth — без сопряжения, подтверждений и вообще какого-либо участия пользователя.

О находке рассказали специалисты CERT/CC. Под удар попали модели Redmi Buds от 3 Pro до 6 Pro. Атака возможна, если злоумышленник находится в радиусе действия Bluetooth — примерно до 20 метров.

Самая опасная уязвимость получила идентификатор CVE-2025-13834. Исследователи прямо сравнивают её с легендарным багом Heartbleed, который когда-то потряс весь интернет.

Суть проблемы в том, что прошивка наушников не проверяет длину входящих данных. Если отправить специально сформированную команду RFCOMM TEST с «раздутым» размером, но пустой нагрузкой, устройство доверчиво отвечает кусочком своей памяти.

И это не абстрактные байты. За один запрос атакующий может получить до 127 байт конфиденциальных данных — например, номер телефона собеседника во время активного звонка. Команду можно повторять снова и снова, тихо вытаскивая данные из памяти, пока пользователь даже не подозревает, что происходит что-то странное.

Вторая уязвимость, CVE-2025-13328, бьёт уже не по конфиденциальности, а по работоспособности. Здесь всё проще и грубее: если засыпать наушники большим количеством команд, их очередь обработки переполняется, ресурсы заканчиваются — и прошивка падает.

Соединение обрывается, наушники перестают отвечать, а оживить их можно только физически, убрав в зарядный кейс и достав обратно. Причём атака работает сразу по нескольким каналам, включая стандартный Hands-Free Profile (HFP) и некий вспомогательный сервис Airoha, который, судя по всему, вообще не предназначался для внешнего использования.

Чтобы провернуть атаку, не нужно ничего подтверждать и ни с кем соединяться. Достаточно узнать MAC-адрес наушников — а это легко делается обычными инструментами для Bluetooth-сканирования.

В тестах исследователей атаки успешно проводились с расстояния около 20 метров. Стены и помехи могут сократить дальность, но в общественных местах этого более чем достаточно.

На момент публикации официального патча нет. В отчёте прямо указано, что получить комментарий от Xiaomi о сроках устранения уязвимостей не удалось.

До выхода патча рекомендация предельно простая и не слишком удобная: отключать Bluetooth, когда наушники не используются, особенно в людных местах — транспорте, офисах, кафе и аэропортах.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru