


WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

WhisperPair: Bluetooth-наушники можно взломать и подслушивать людей

Исследователи обнаружили критическую уязвимость в протоколе Google Fast Pair, которая позволяет злоумышленникам перехватывать управление Bluetooth-аудиоустройствами, подслушивать разговоры и даже отслеживать перемещения пользователей. Проблема получила идентификатор CVE-2025-36911 и название WhisperPair, она затрагивает сотни миллионов наушников, гарнитур и колонок по всему миру.

Уязвимость нашли специалисты из группы Computer Security and Industrial Cryptography при Католическом университете Лёвена (KU Leuven).

По их словам, проблема кроется не в смартфонах, а в самих аксессуарах, поддерживающих Fast Pair. Это означает, что под угрозой находятся не только владельцы Android-устройств, но и владельцы iPhone, если они используют уязвимые Bluetooth-наушники или колонки.

Суть проблемы довольно неприятная. По спецификации Fast Pair, аксессуар должен игнорировать запросы на сопряжение, если он не находится в режиме создания пары. Но на практике многие производители этот механизм попросту не реализовали. В результате любой посторонний девайс может начать процесс сопряжения без ведома пользователя — и успешно его завершить.

Как объясняют исследователи, злоумышленнику достаточно отправить аксессуару запрос Fast Pair. Если устройство отвечает, дальше можно оформить обычное Bluetooth-подключение — и всё это происходит без подтверждений, уведомлений и физического доступа к целевому пользователю.

Атаку можно провести с помощью практически любого Bluetooth-устройства — ноутбука, смартфона или даже Raspberry Pi — на расстоянии до 14 метров. Под удар попали аксессуары от Google, Jabra, JBL, Logitech, Marshall, Nothing, OnePlus, Sony, Soundcore, Xiaomi и других брендов.

После успешного подключения атакующий получает полный контроль над аудиоустройством. В худшем случае это позволяет подслушивать разговоры через микрофон наушников, а в более безобидном — внезапно включать звук на максимальной громкости.

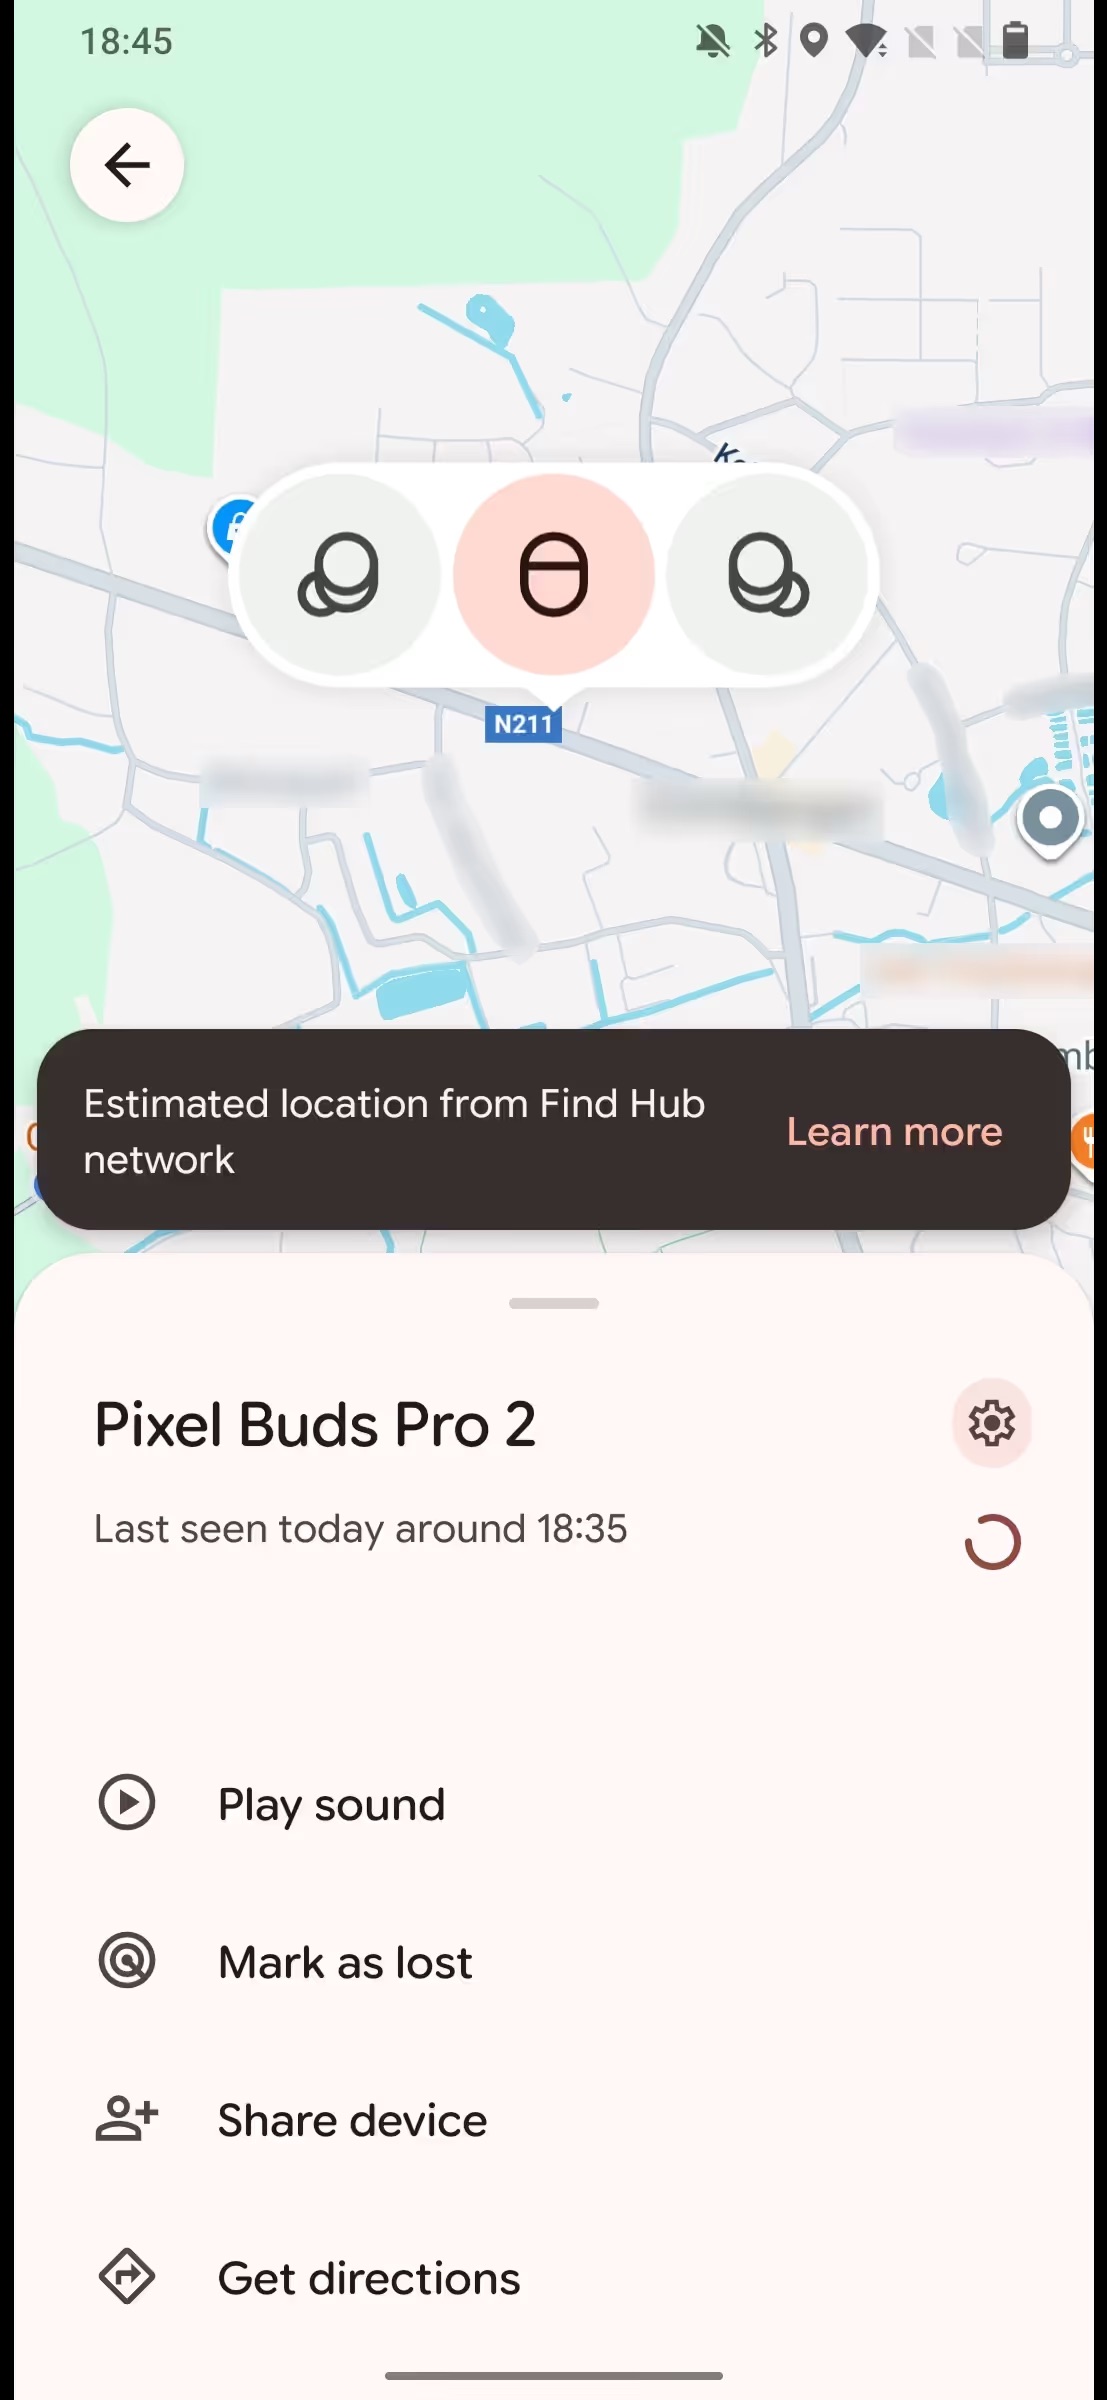
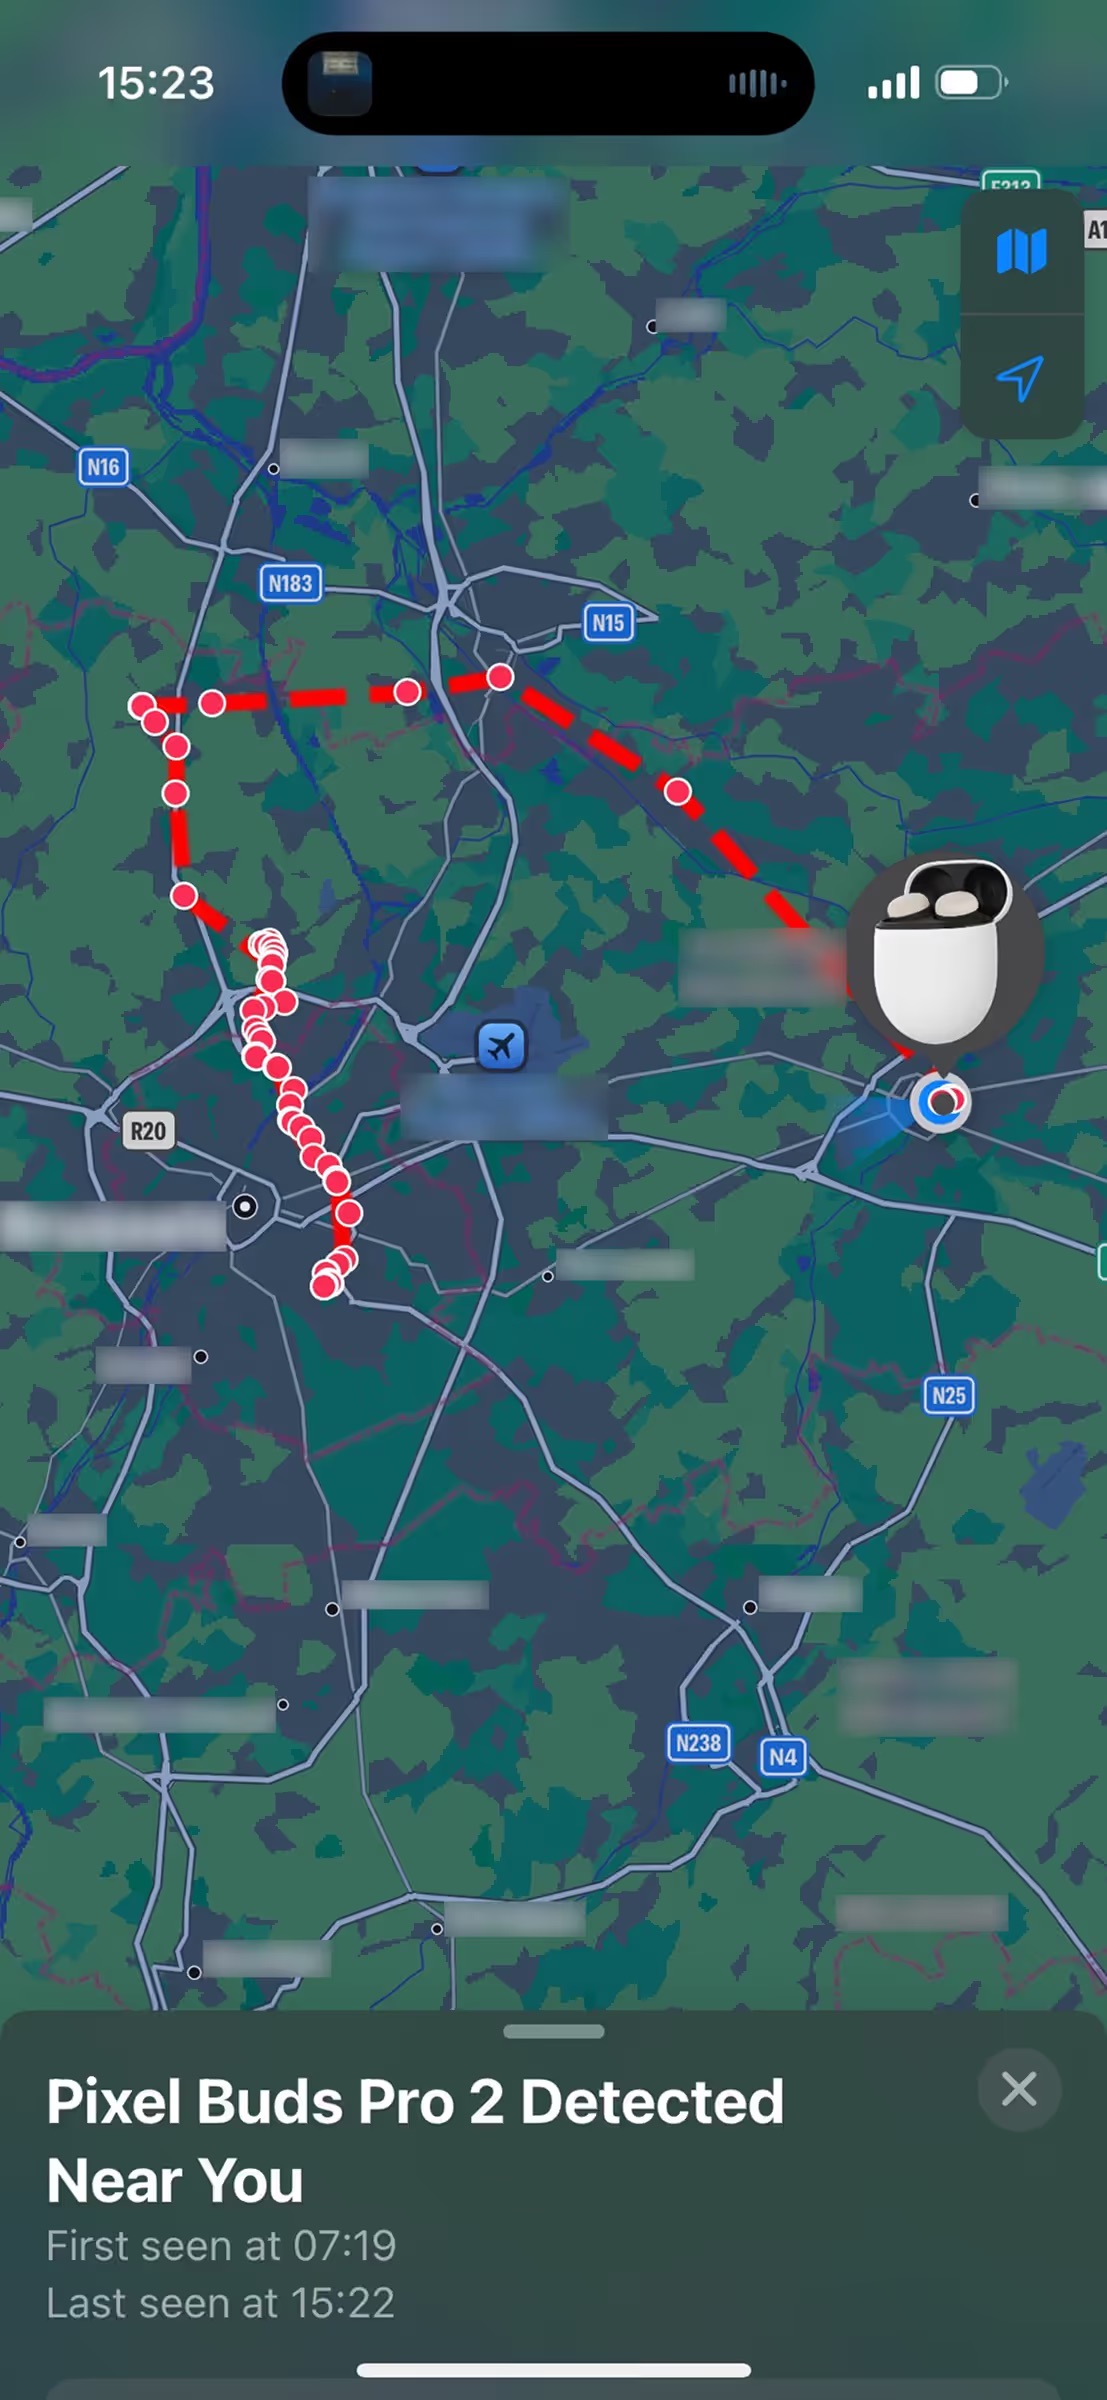
Но и это ещё не всё. WhisperPair также позволяет использовать Google Find Hub для слежки за жертвой — если аксессуар ни разу не был сопряжён с Android-устройством. В таком случае злоумышленник может добавить его в свой Google-аккаунт и отслеживать перемещения владельца. Причём предупреждение о трекинге пользователь увидит лишь спустя часы или даже дни. Что особенно коварно, уведомление будет выглядеть так, будто устройство отслеживает сам владелец, из-за чего многие просто игнорируют его как баг.


Google признала проблему, выплатила исследователям $15 000 — максимальное вознаграждение по программе баг-баунти и совместно с производителями начала выпуск патчей. Однако, как подчёркивают исследователи, фиксы доступны пока не для всех уязвимых устройств.

Важно и то, что отключение Fast Pair на Android-смартфоне не защищает от атаки — протокол невозможно отключить на самих аксессуарах. Единственный надёжный способ защиты сейчас — установить обновление прошивки от производителя, если оно уже выпущено.

Легендарный пиратский ключ Windows XP оказался не хаком, а просто утечкой

Один из самых известных пиратских ключей Windows XP разлетелся по интернету не благодаря гениальным хакерам, раскусившим алгоритмы Microsoft. Всё оказалось намного прозаичнее: кто-то слил рабочий корпоративный ключ вместе с подходящим дистрибутивом системы.

Об этом рассказал бывший инженер Microsoft Дэйв Пламмер, участвовавший в создании механизма активации Windows XP.

По его словам, у системы существовали разные установочные носители: обычные Retail для частных покупателей и Volume Media для крупных компаний и OEM-партнёров.

Корпоративным клиентам не хотелось активировать по телефону или через интернет каждую из сотен машин. Поэтому Volume-версия принимала специальные ключи VLK и при правильной комбинации носителя и ключа пропускала стандартную процедуру активации.


Причём ключ от корпоративной редакции на обычном диске Windows XP не сработал бы, установщик проверял, что перед ним именно Volume Media.

Но ещё до выхода Windows XP в розницу кто-то, вероятно из числа крупных партнёров Microsoft, вынес из избы сразу оба компонента: образ Windows XP Pro Corporate и действующий ключ, начинавшийся с FCKGW. Примерно за пять недель до официального релиза пиратская группа Devils0wn выложила комплект в Сеть.

Дальше комбинацию начали встраивать прямо в пиратские сборки, а ключ — писать маркером на болванках. Microsoft позднее внесла его и сотни других скомпрометированных VLK в чёрный список Windows XP Service Pack 1. В SP2 и Windows Genuine Advantage проверки стали жёстче, вплоть до ограничения обновлений.

По словам Пламмера, Microsoft могла закрутить гайки ещё сильнее, но тогда под раздачу рисковали попасть легальные пользователи.

RSS: Новости на портале Anti-Malware.ru