


Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Ваш смартфон может оказаться единственным «соучастником», который нужен мошеннику, чтобы опустошить банковский счёт — даже если карта всё это время лежит у вас в кошельке. Group-IB выпустила отчёт о стремительно растущем подпольном рынке Android-инструментов с поддержкой NFC, с помощью которых злоумышленники проводят удалённые бесконтактные платежи.

Исследователи назвали эту схему Ghost Tap. По сути, это цифровая версия карманной кражи: между картой жертвы и платёжным терминалом преступника выстраивается «мост» через интернет.

Такие инструменты активно продаются в телеграм-каналах, а ключевую роль в их распространении играют группы, связанные с китайским киберпреступным сообществом.

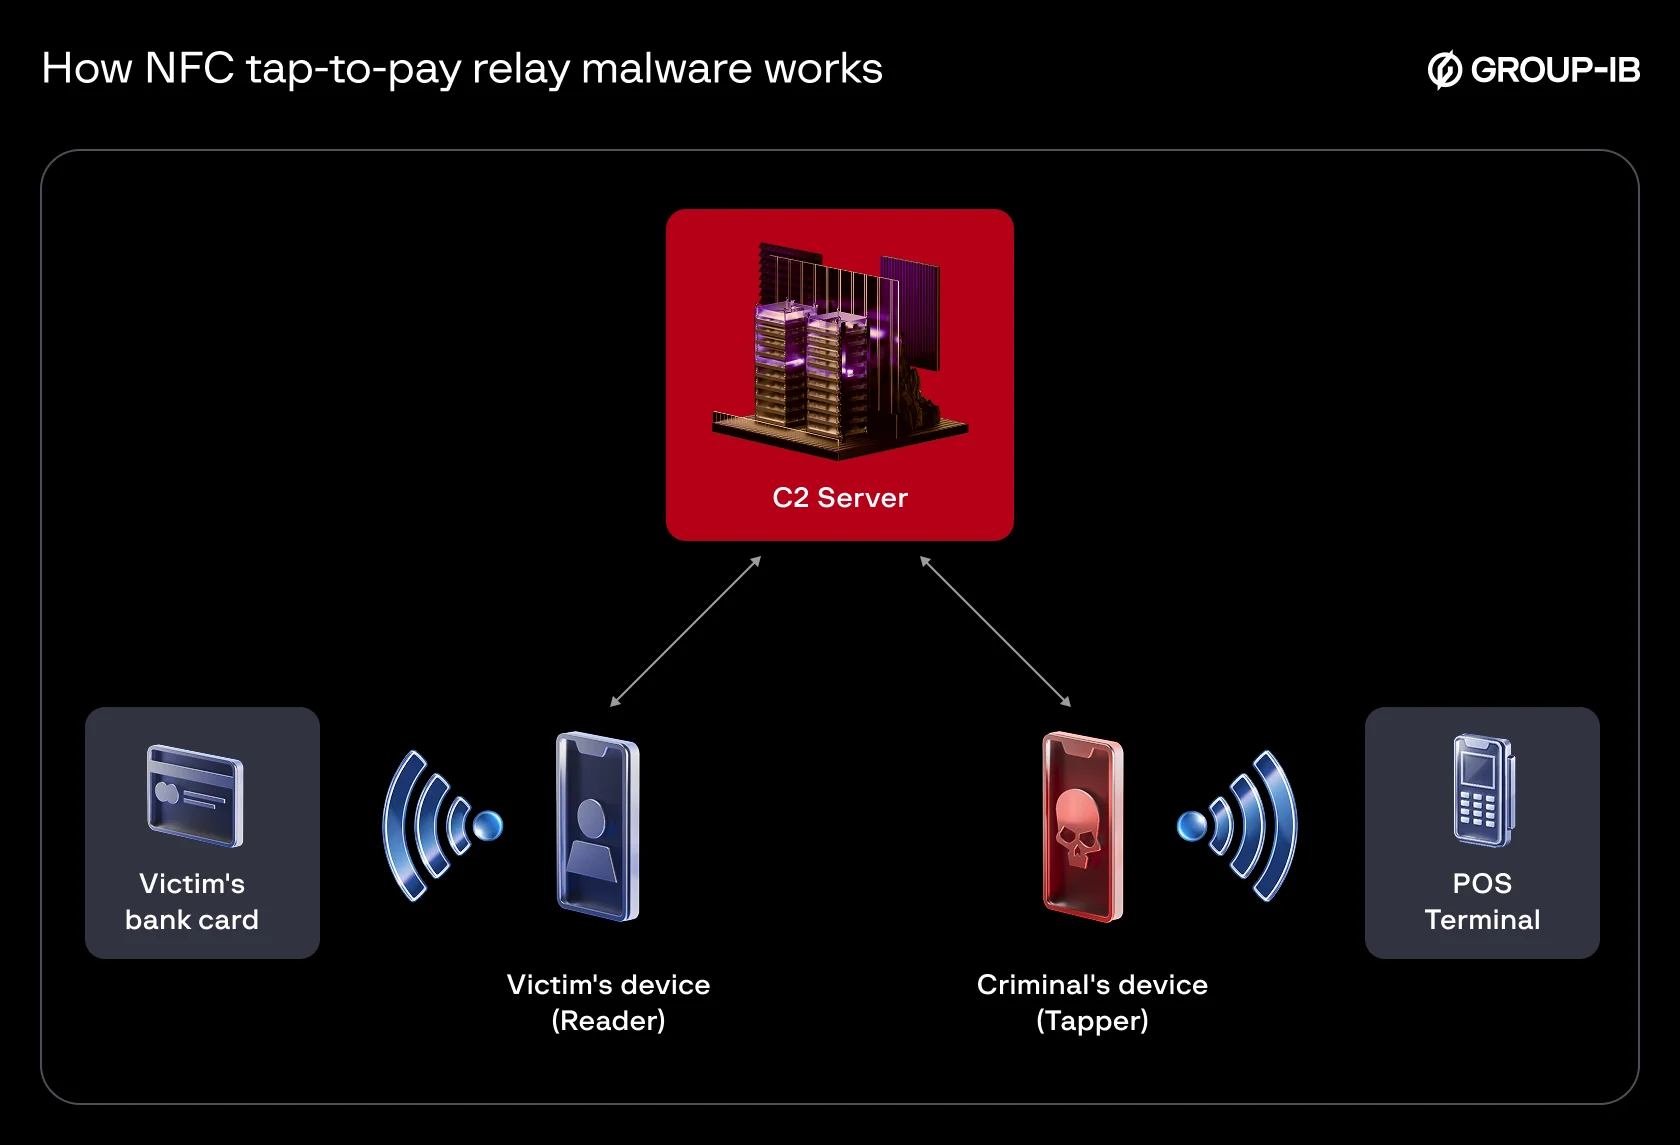
Схема завязана на ретрансляции NFC-сигнала и обычно использует два Android-приложения:

  • Reader — устанавливается на телефон жертвы. Его распространяют через СМС-фишинг или телефонные звонки под предлогом «проверки личности», «обновления платёжных данных» или «подтверждения карты». Пользователя просят приложить карту к смартфону.
  • Tapper — работает уже на устройстве мошенника. Он эмулирует карту жертвы и передаёт сигнал на платёжный терминал.


В итоге оплата проходит так, будто карта действительно находится рядом с POS-терминалом. Физического доступа к ней не требуется — достаточно одного «проверочного» касания.

Ghost Tap — это не эксперимент энтузиастов, а вполне себе налаженный бизнес. Group-IB обнаружила сразу несколько «брендов», конкурирующих между собой: TX-NFC, X-NFC, NFU Pay и другие. Они продают доступ к своим инструментам по подписке — от $45 в день до $1 000+ за три месяца.

Всего аналитики зафиксировали не менее 54 различных APK-вариантов. Некоторые продавцы предлагают круглосуточную «техподдержку», работая посменно, чтобы клиенты могли выводить деньги в любое время.

Но украсть данные карты — полдела. Для обналичивания используются нелегально полученные POS-терминалы, которые тоже спокойно продаются в Telegram. В отчёте упоминается группа Oedipus, торговавшая терминалами крупных финансовых организаций на Ближнем Востоке, в Северной Африке и Азии.

По данным Group-IB, только через одного такого продавца с ноября 2024 по август 2025 года прошло как минимум $355 тысяч нелегальных транзакций.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru