


Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Недавно пропатченная и обнародованная уязвимость в MongoDB, грозящая кражей конфиденциальных данных, уже активно используется в атаках. Публикация PoC повысила угрозу, админам советуют как можно скорее обновить продукт.

Причиной появления проблемы CVE-2025-14847, получившей кодовое имя MongoBleed, является логическая ошибка в реализации разуплотнения данных с помощью zlib, которое к тому же происходит до аутентификации.

При получении сообщений от клиента сервер MongoDB слепо доверяет размеру данных, указанному при передаче, и в результате может вернуть содержимое неинициализированной динамической области памяти.

В итоге путем подачи множественных запросов к серверу неавторизованный злоумышленник сможет заполучить такую конфиденциальную информацию, как внутренние состояния и указатели. Взаимодействия с законным пользователем тоже не потребуется.

Уязвимости, получившей 8,7 балла по шкале CVSS, подвержены многие версии СУБД MongoDB, и поддерживаемые, и устаревшие. Угроза также актуальна для Ubuntu.

Вышедший в этом месяце патч включен в состав сборок 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32 и 4.4.30. Ввиду текущих атак, а также публикации PoC-кода на GitHub пользователям рекомендуется в кратчайшие сроки произвести обновление.

При отсутствии такой возможности можно временно отключить zlib, ограничить доступ к серверу MongoDB по сети и ввести мониторинг логов на предмет аномальных неавторизованных подключений.

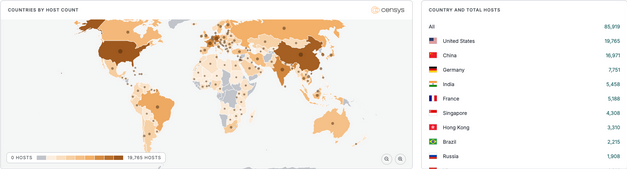
Сканирование интернета, проведенное в Censys, выявило более 87 тыс. потенциально уязвимых экземпляров MongoDB, с наибольшей концентрацией в США, Китае и Германии.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru