


Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники, которые мы привыкли считать безобидным аксессуаром, внезапно оказались потенциальной точкой входа для атак на смартфоны. Исследователи опубликовали отчёт, в котором описали сразу несколько критических уязвимостей в Bluetooth-чипах Airoha — именно они используются в миллионах TWS-наушников известных брендов, включая Sony, JBL, Marshall и Jabra.

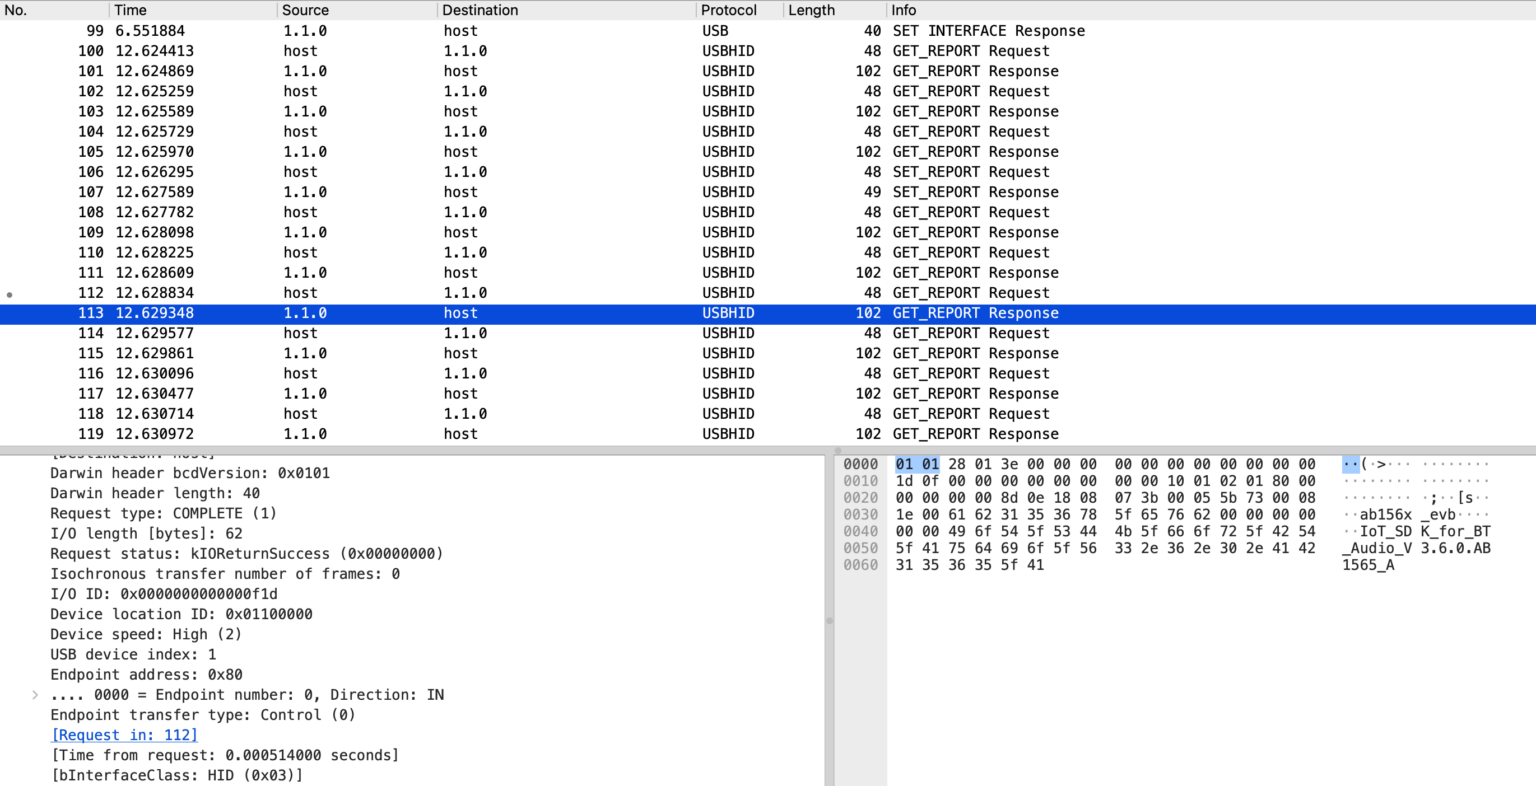
Проблема кроется в проприетарном диагностическом протоколе RACE, который предназначен для заводской отладки устройств.

Как выяснилось, в серийных наушниках он остался активным и при этом не требует никакой аутентификации. Значит, любой человек в зоне действия Bluetooth может подключиться к гарнитуре незаметно для владельца.

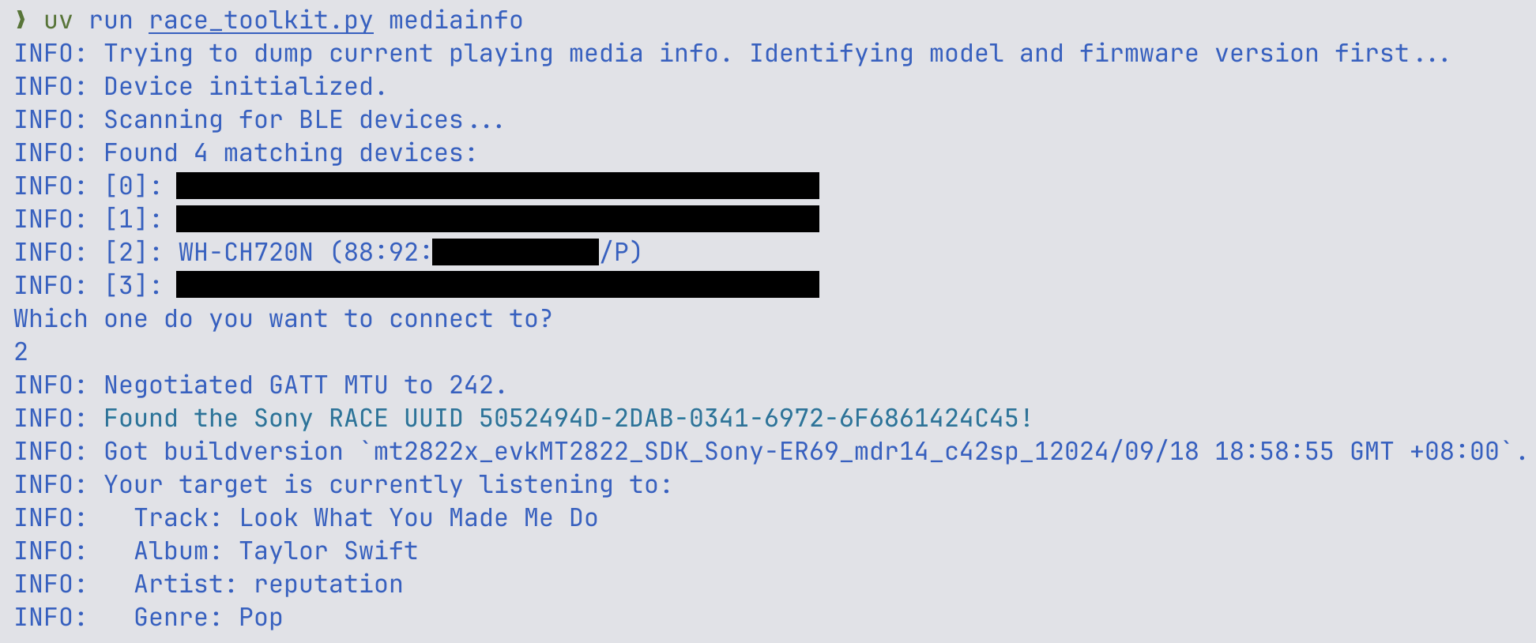
Получив доступ к RACE, злоумышленник фактически получает расширенные права на устройстве. В отчёте утчерждается, что исследователи смогли читать и изменять содержимое памяти и флеш-хранилища наушников, а также получать информацию о воспроизводимом контенте.

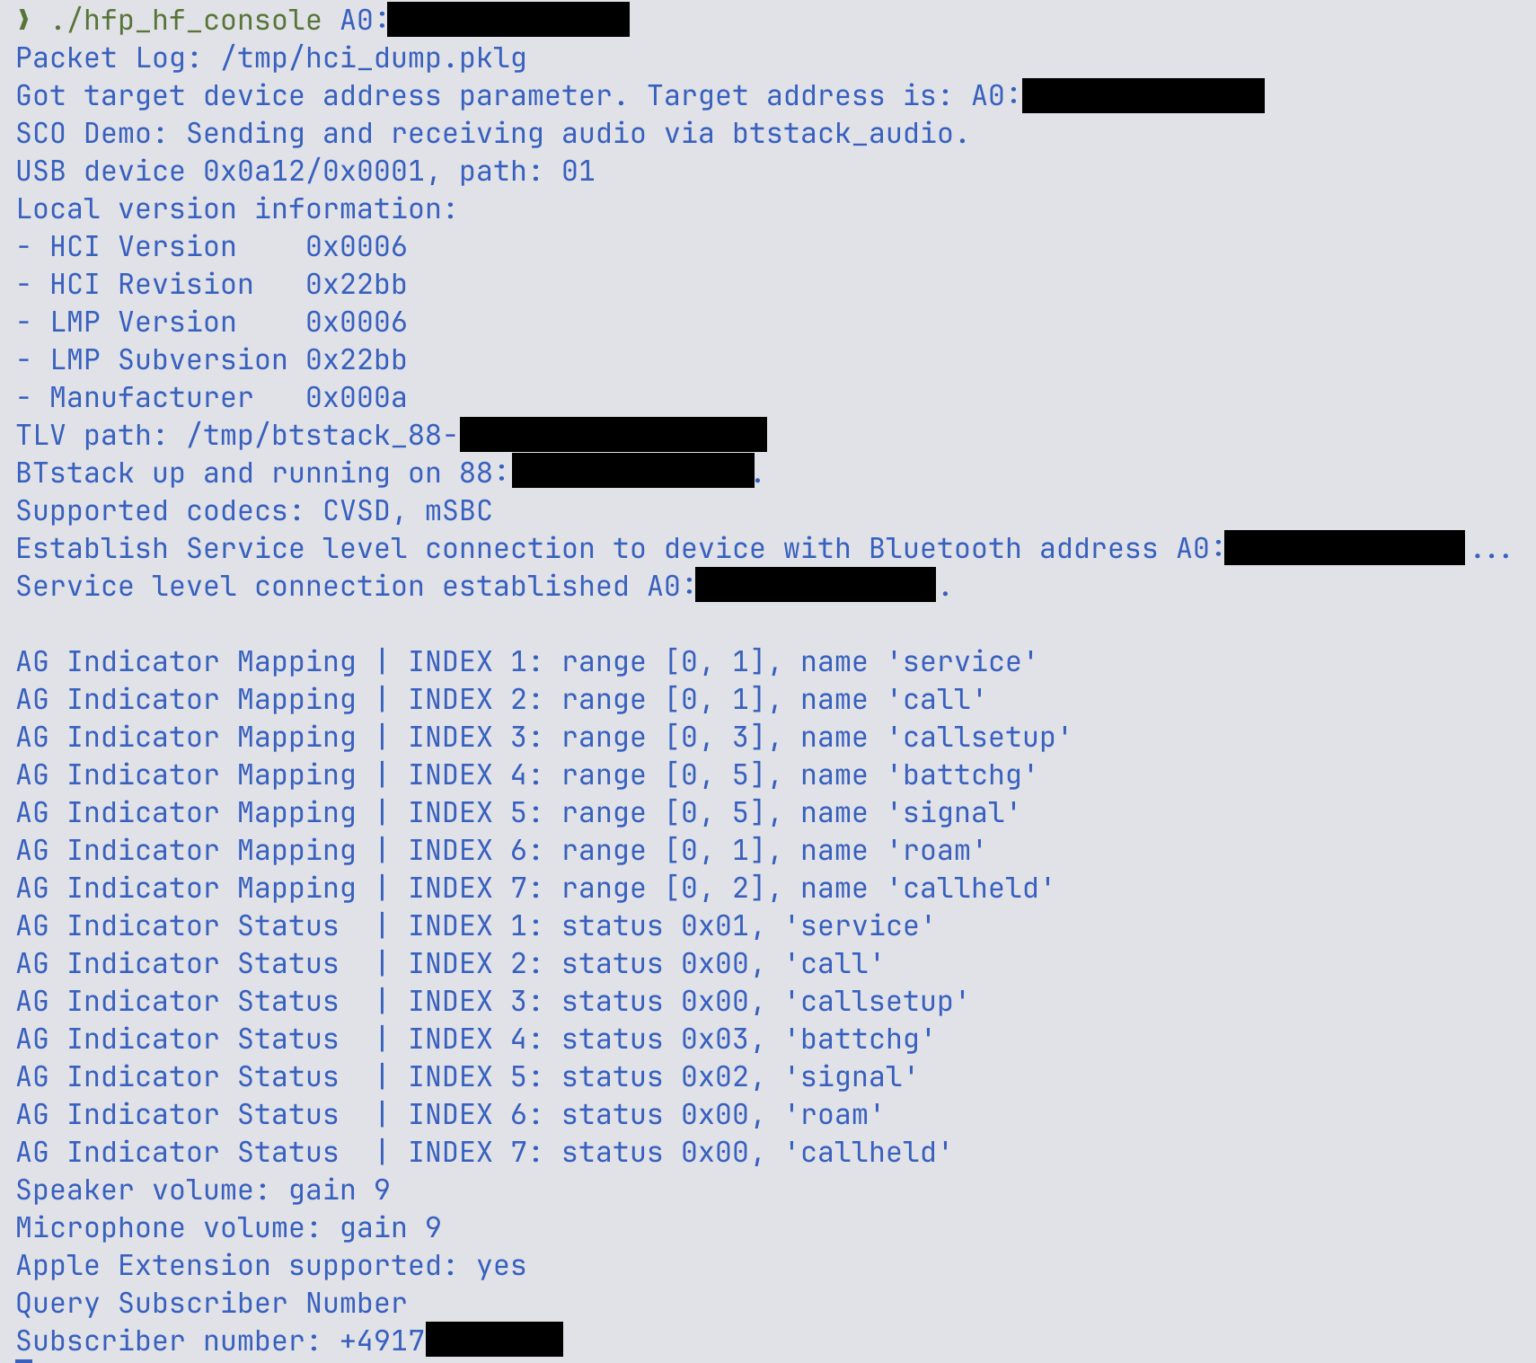
Но куда серьёзнее тот факт, что из-за отсутствия полноценного процесса создания пары устройств атакующий может напрямую получить доступ к микрофону гарнитуры, что открывает возможности для скрытого прослушивания.

На этом риски не заканчиваются. Самый опасный сценарий исследователи назвали «Headphone Jacking». Эксплойт позволяет извлечь из памяти гарнитуры Bluetooth Link Key — криптографический ключ, который используется для доверенного соединения со смартфоном. С его помощью атакующий может выдать себя за «родные» наушники и подключиться напрямую к телефону жертвы.


В таком случае речь уже идёт не просто о взломе аксессуара. Получив доступ к смартфону, злоумышленник теоретически может активировать голосового ассистента, отправлять сообщения, принимать входящие звонки или получать аудиопоток без ведома владельца. Фактически телефон превращается в удалённое устройство для слежки.

Уязвимости получили идентификаторы CVE-2025-20700, CVE-2025-20701 и CVE-2025-20702. Исследователи подтвердили их наличие в ряде популярных моделей — от флагманских Sony WH-1000XM5 до наушников JBL и Marshall. При этом полный список затронутых устройств до сих пор неизвестен: чипы Airoha используются слишком широко, а экосистема Bluetooth-устройств остаётся сильно фрагментированной.


Напомним, летом мы писали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивала 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru