


Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

В Rainbow Six Siege произошёл интересный киберинцидент: злоумышленники получили доступ ко внутренним системам игры и смогли участвовать в модерации, блокировке игроков и экономике проекта. В частности, начислять игрокам R6 Credits — премиальную валюту, которая продаётся за реальные деньги.

По сообщениям игроков и скриншотам из самой игры, атакующие получили возможность:

  • банить и разбанивать игроков Rainbow Six Siege;
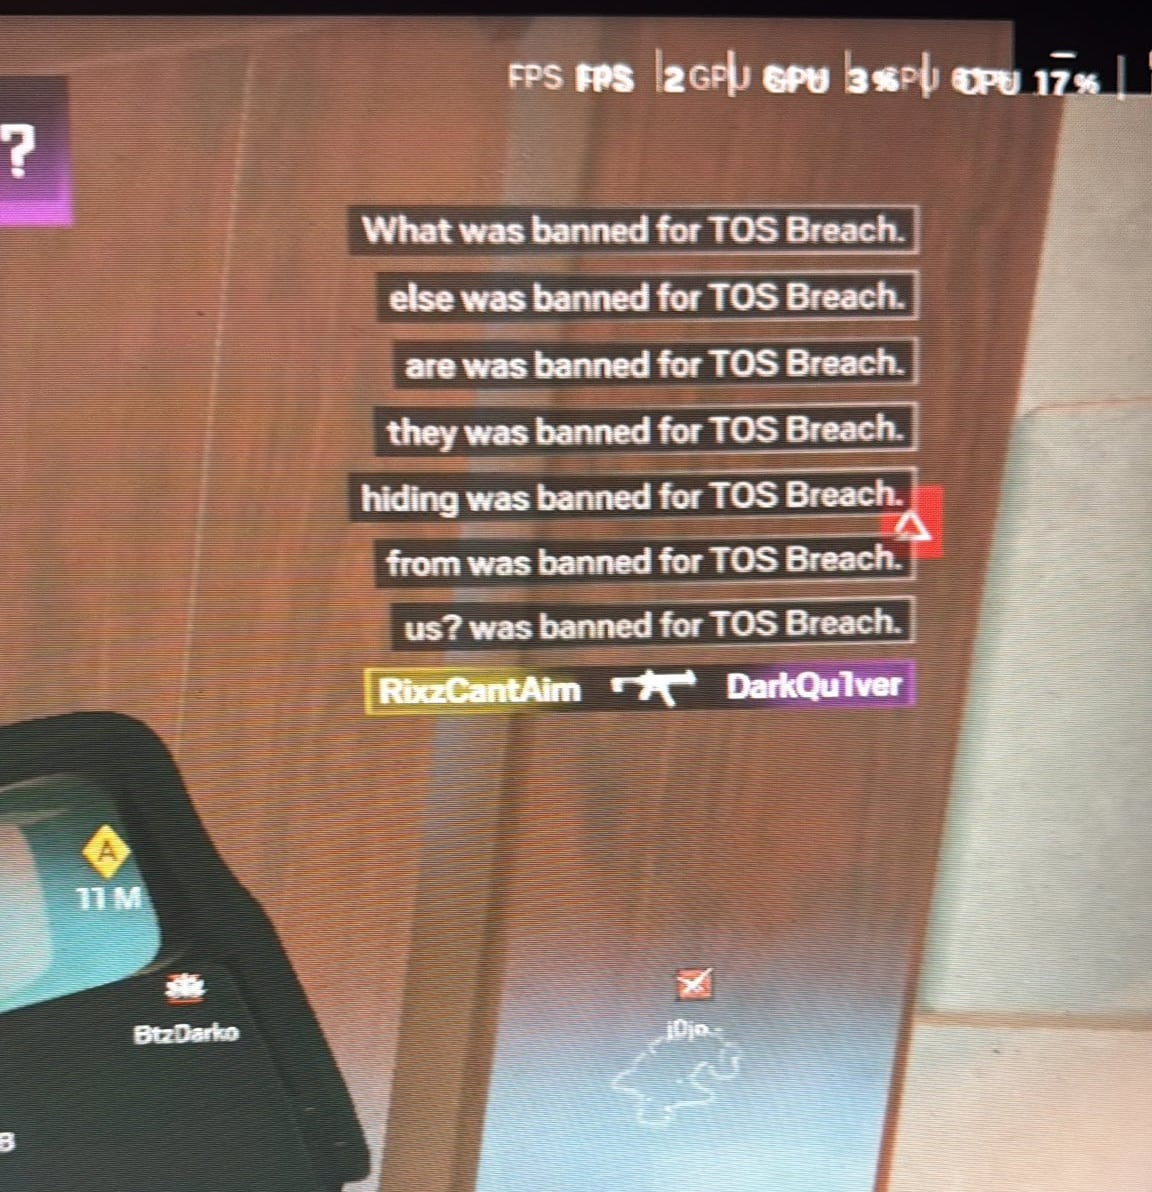
  • выводить фейковые сообщения о блокировках в официальном бан-тикере;
  • начислять игрокам около 2 млрд R6 Credits и Renown;
  • разблокировать все косметические предметы, включая скины, доступные только разработчикам.

Для понимания масштаба: по ценам Ubisoft, 15 000 кредитов стоят $99,99, а значит раздача на 2 млрд кредитов эквивалентна примерно $13,3 млн внутриигровой валюты.

В субботу в 9:10 утра официальный аккаунт Rainbow Six Siege в X подтвердил, что компания знает о проблеме и уже работает над её устранением. Вскоре после этого Ubisoft отключила серверы игры и внутриигровой маркетплейс.

«Siege и Marketplace мы отключили специально, пока команда занимается решением проблемы», — сообщили в Ubisoft.

Позже компания уточнила важный момент: игроков не будут наказывать за потраченные кредиты, однако все транзакции, совершённые после 11:00 UTC, будут аннулированы.

Источник: @ViTo_DEE91


Также Ubisoft заявила, что сообщения в бан-тикере не были сгенерированы самой компанией, а сам тикер ранее уже был отключён. На момент публикации серверы Rainbow Six Siege остаются отключёнными. Ubisoft заявляет, что продолжает работу над полным восстановлением игры, но официального технического отчёта о причинах взлома пока нет.

Параллельно в сообществе начали распространяться неподтверждённые слухи о более глубокой компрометации инфраструктуры Ubisoft. По данным исследовательской группы VX-Underground, некоторые атакующие утверждают, что использовали уязвимость MongoDB под названием MongoBleed (CVE-2025-14847). Она позволяет удалённо извлекать данные из памяти открытых MongoDB-инстансов, включая ключи и учётные данные.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru