


Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

Хакеры взломали Rainbow Six Siege и раздали игрокам валюту на $13 млн

В Rainbow Six Siege произошёл интересный киберинцидент: злоумышленники получили доступ ко внутренним системам игры и смогли участвовать в модерации, блокировке игроков и экономике проекта. В частности, начислять игрокам R6 Credits — премиальную валюту, которая продаётся за реальные деньги.

По сообщениям игроков и скриншотам из самой игры, атакующие получили возможность:

  • банить и разбанивать игроков Rainbow Six Siege;
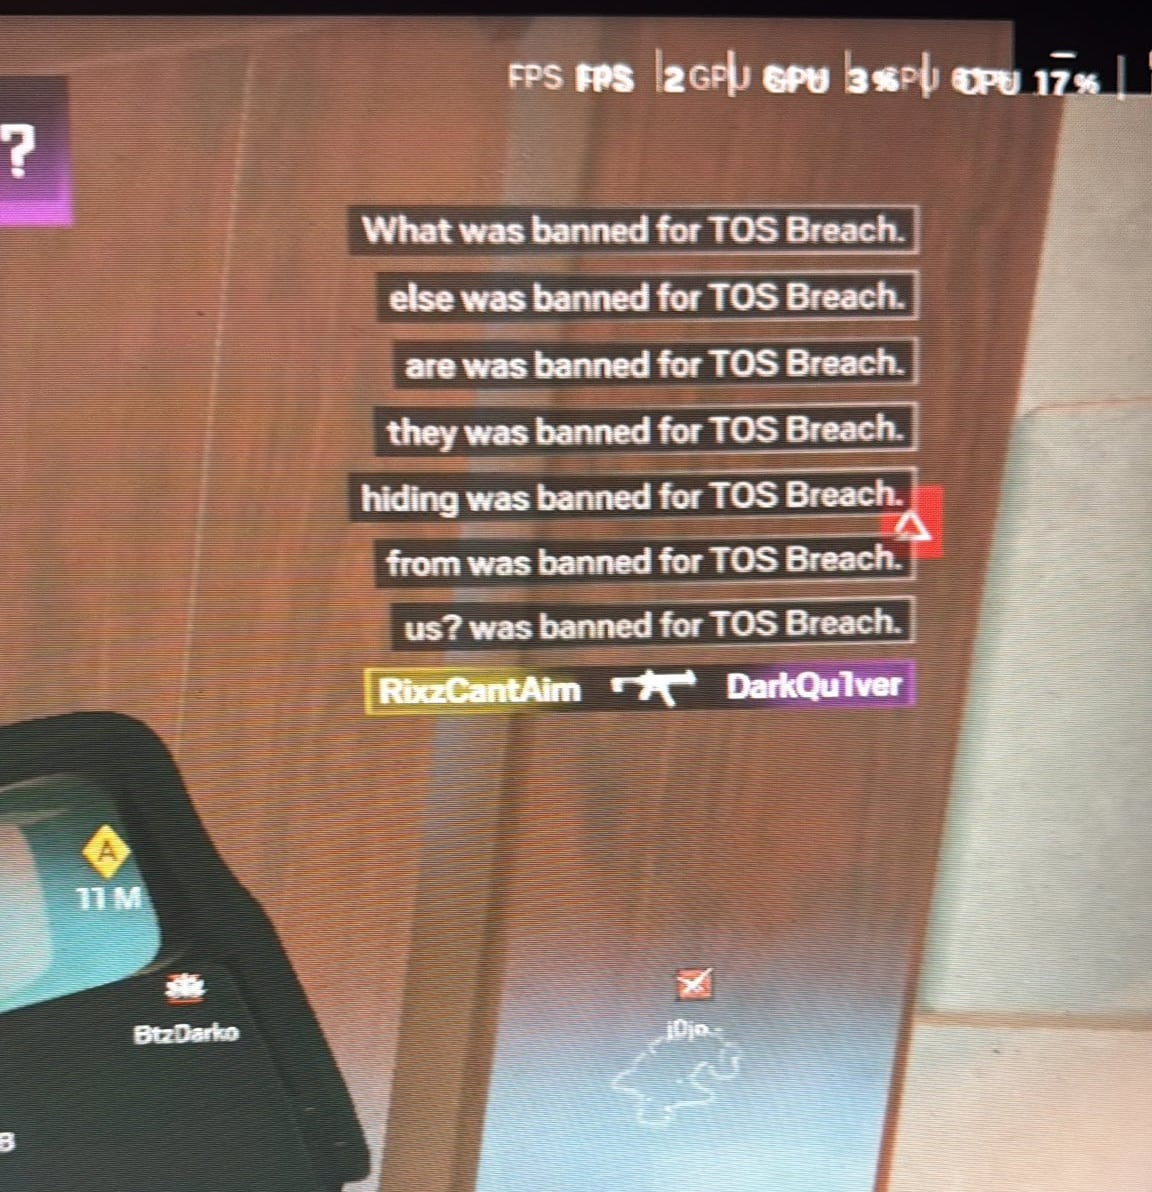
  • выводить фейковые сообщения о блокировках в официальном бан-тикере;
  • начислять игрокам около 2 млрд R6 Credits и Renown;
  • разблокировать все косметические предметы, включая скины, доступные только разработчикам.

Для понимания масштаба: по ценам Ubisoft, 15 000 кредитов стоят $99,99, а значит раздача на 2 млрд кредитов эквивалентна примерно $13,3 млн внутриигровой валюты.

В субботу в 9:10 утра официальный аккаунт Rainbow Six Siege в X подтвердил, что компания знает о проблеме и уже работает над её устранением. Вскоре после этого Ubisoft отключила серверы игры и внутриигровой маркетплейс.

«Siege и Marketplace мы отключили специально, пока команда занимается решением проблемы», — сообщили в Ubisoft.

Позже компания уточнила важный момент: игроков не будут наказывать за потраченные кредиты, однако все транзакции, совершённые после 11:00 UTC, будут аннулированы.

Источник: @ViTo_DEE91


Также Ubisoft заявила, что сообщения в бан-тикере не были сгенерированы самой компанией, а сам тикер ранее уже был отключён. На момент публикации серверы Rainbow Six Siege остаются отключёнными. Ubisoft заявляет, что продолжает работу над полным восстановлением игры, но официального технического отчёта о причинах взлома пока нет.

Параллельно в сообществе начали распространяться неподтверждённые слухи о более глубокой компрометации инфраструктуры Ubisoft. По данным исследовательской группы VX-Underground, некоторые атакующие утверждают, что использовали уязвимость MongoDB под названием MongoBleed (CVE-2025-14847). Она позволяет удалённо извлекать данные из памяти открытых MongoDB-инстансов, включая ключи и учётные данные.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru