


Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

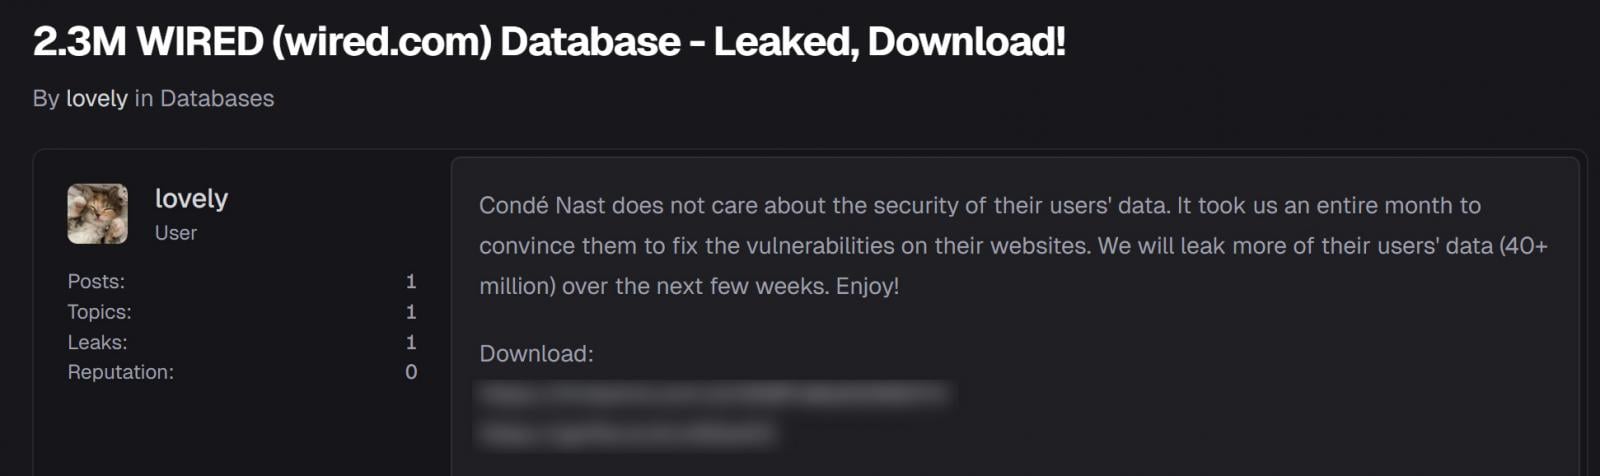
Киберпреступник под ником Lovely заявил о взломе медиахолдинга Condé Nast и опубликовал на одном из форумов даркнета базу данных подписчиков WIRED. По его словам, это только начало: в ближайшие недели он якобы планирует выложить до 40 миллионов записей пользователей других изданий холдинга.

20 декабря Lovely выложил архив с данными на одном из хакерских форумов и предложил доступ к нему за символическую сумму — около $2,3 во внутренней валюте площадки.

В публикации он обвинил Condé Nast в том, что компания якобы игнорировала сообщения об уязвимостях и не уделяла должного внимания защите данных пользователей.

«Condé Nast не заботится о безопасности данных своих пользователей. Нам потребовался целый месяц, чтобы убедить их закрыть уязвимости», — написал автор утечки.

«Мы продолжим публиковать данные (40+ миллионов записей) в ближайшие недели. Наслаждайтесь».


Позже тот же архив появился и на других форумах — правда, там за пароль к архиву тоже нужно было платить форумные кредиты.

По информации BleepingComputer, в базе содержится 2 366 576 записей, почти все — с уникальными имейл-адресами. Даты в записях охватывают практически 30 лет: с 1996 по сентябрь 2025 года.


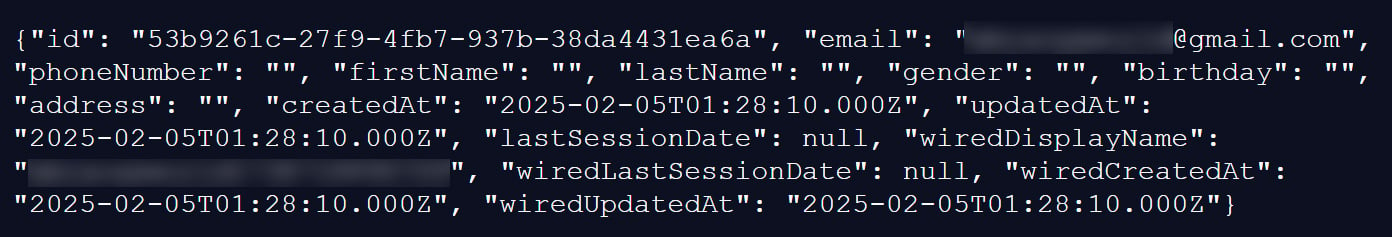
Внутри — стандартные данные подписчиков:

  • адрес электронной почты и внутренний идентификатор,
  • имя и фамилия (не у всех),
  • номер телефона,
  • физический адрес,
  • дата рождения,
  • пол,
  • служебная информация об аккаунте и сессиях.

Большая часть полей пустая, но кое-что всё же есть:

  • около 12% записей содержат имя и фамилию,
  • 8% — физический адрес,
  • почти 3% — дату рождения,
  • 1,4% — номер телефона.

Есть и совсем небольшая группа (около 1,5 тысячи записей) с максимально полными профилями — имя, адрес, телефон, дата рождения и пол. Хотя Condé Nast официально не подтверждал взлом, BleepingComputer смог проверить 20 записей и подтвердить, что они действительно принадлежат реальным подписчикам WIRED.

Кроме того, подлинность базы подтвердил Алон Гал, сооснователь и CTO Hudson Rock. Его команда сопоставила данные из утечки с логами инфостилеров и нашла совпадения с ранее скомпрометированными учётными данными пользователей wired.com.

В итоге база уже добавлена в сервис Have I Been Pwned, где любой желающий может проверить, не попал ли его адрес электронной почты в утечку.

Любопытная деталь: до публикации базы Lovely представлялся исследователем в области безопасности. В конце ноября он даже обратился к Dissent Doe из DataBreaches.net с просьбой помочь связаться с командой безопасности Condé Nast для передачи информации об уязвимости.

Изначально он утверждал, что скачал лишь небольшое количество записей «для подтверждения работы эксплойта» — в том числе данные самой Dissent Doe и одного из сотрудников WIRED. Но после отсутствия реакции со стороны Condé Nast ситуация резко изменилась: Lovely заявил, что выгрузил всю базу.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru