


Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Злоумышленники украли 7 млн долларов через взломанный Trust Wallet

Массовые жалобы пользователей Trust Wallet на произвольные списания средств продолжались всю ночь с 25 на 26 декабря. Компания признала проблему лишь под утро. По подтверждённым данным, общий объём похищенных средств составил около 7 млн долларов, при этом руководство Trust Wallet пообещало полностью компенсировать потери.

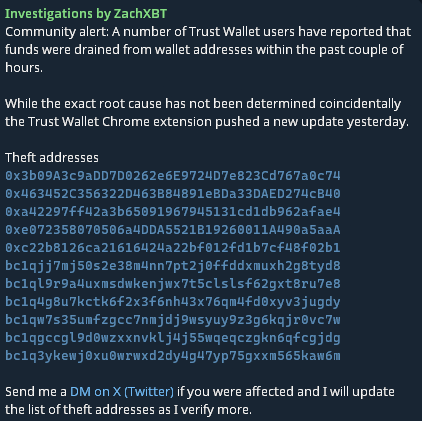
Проблему у сервиса ещё вечером обнаружил блокчейн-расследователь ZachXBT — он же первым сообщил о подозрительной активности. Почти сразу после этого в сети начали появляться жалобы пользователей на несанкционированные списания средств.

Инциденты начались после обновления расширения Trust Wallet для Google Chrome. По предварительной версии, злоумышленники подменили расширение на скомпрометированную версию, что и привело к утечке средств.

В самой компании подтвердили наличие проблемы утром 26 декабря. На данный момент подтверждённый ущерб оценивается примерно в 7 млн долларов. При этом, как отмечают в Trust Wallet, в большинстве случаев у отдельных пользователей похищались сравнительно небольшие суммы.

Как уточнили в Trust Wallet, проблемной оказалась версия расширения 3.68. Пользователям других версий кошелька опасаться нечего. Исправленное расширение уже опубликовано в официальном магазине Google Chrome. Также в компании заверили, что пользователи мобильных версий Trust Wallet не пострадали.

Основатель криптобиржи Binance Чанпэн Чжао, которому принадлежит Trust Wallet, пообещал компенсировать потери пользователей. Об этом, как сообщил портал «Код Дурова», он заявил публично.

Инцидент с Trust Wallet — не первый случай, когда для кражи криптовалюты используются скомпрометированные браузерные расширения. Так, в ноябре была выявлена кампания по распространению стилера VenomSoftX, связанного с инфраструктурой зловреда ViperSoftX. Его основной задачей также была кража средств с криптокошельков. При этом главным каналом распространения выступали не официальные магазины расширений, а сайты с пиратскими играми и различными читами.

Рекламный PDF-ридер из Google Play обманул защиту Android и Samsung

Официальный магазин приложений — это всё-таки не стерильная операционная. Автор Android Police Фейт Леру рассказала, как установленный из Google Play PDF-ридер начал показывать на смартфоне его матери назойливое уведомление и рекламу, которые невозможно было просто смахнуть.

Баннер настойчиво предлагал перейти по ссылке и установить некое дополнение для полной защиты данных. 

Выглядело это настолько убедительно, насколько обычно выглядят попытки завести пользователя туда, куда ему точно не надо.

Самое неприятное: Google Play Protect и встроенная защита приложений Samsung проверили смартфон и ничего подозрительного не обнаружили. Автор удалил программу вручную и посоветовал отправить жалобу в Google Play.

При этом достоверно установить вредоносную функциональность приложения она не смогла, речь идёт о подозрительном поведении с признаками рекламного софта, а не о подтверждённом банковском трояне.

Случай далеко не уникальный. По данным Malwarebytes, в 2025 году Google удалила из магазина 77 вредоносных приложений, суммарно набравших не менее 19 млн установок. Часто зловреды притворяются PDF-ридерами, клавиатурами, фоторедакторами, трекерами здоровья, ускорителями батареи и чистильщиками памяти.

Перед установкой стоит проверить разработчика, отзывы, историю обновлений и запрашиваемые разрешения. А если безобидный просмотрщик документов внезапно требует доступ к СМС, уведомлениям или специальным возможностям Android, лучше таким софтом не пользоваться.

RSS: Новости на портале Anti-Malware.ru