


В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

Компания Security Vision сообщила о крупном обновлении раздела Governance («Управление информационной безопасностью») в продукте Security Vision NG SGRC. Обновление затрагивает базовые процессы управления ИБ — от определения ролей и стратегии до планирования, рисков и актуализации политик.

Обновлённый раздел делает акцент на выстраивании ИБ «с нуля»: с определения миссии и видения информационной безопасности, а также организационной структуры.

В системе используется ролевая модель RASCI, которую можно адаптировать под конкретную организацию и сразу увидеть незакрытые роли и зоны ответственности.

В рамках Governance формируется организационный контекст ИБ, включая перечень заинтересованных сторон:

  • внутренних — подразделения, руководители, лица, принимающие решения;
  • внешних — регуляторы, партнёры, акционеры.

Их требования и приоритеты в дальнейшем учитываются при оценке рисков.

Стратегия и фреймворки

На уровне стратегии в NG SGRC можно выбрать базовый фреймворк развития ИБ. В системе доступны NIST CSF 2.0 и ISO 27001, при этом допускается создание собственного фреймворка или комбинирование подходов.

Именно на этом этапе задаются ориентиры развития кибербезопасности и формируется логика дальнейших процессов.


Управление рисками и планирование

В обновлённом разделе также определяются ключевые элементы риск-менеджмента:

  • бизнес-риски;
  • процесс и методика управления рисками;
  • риск-аппетит и толерантность к риску.

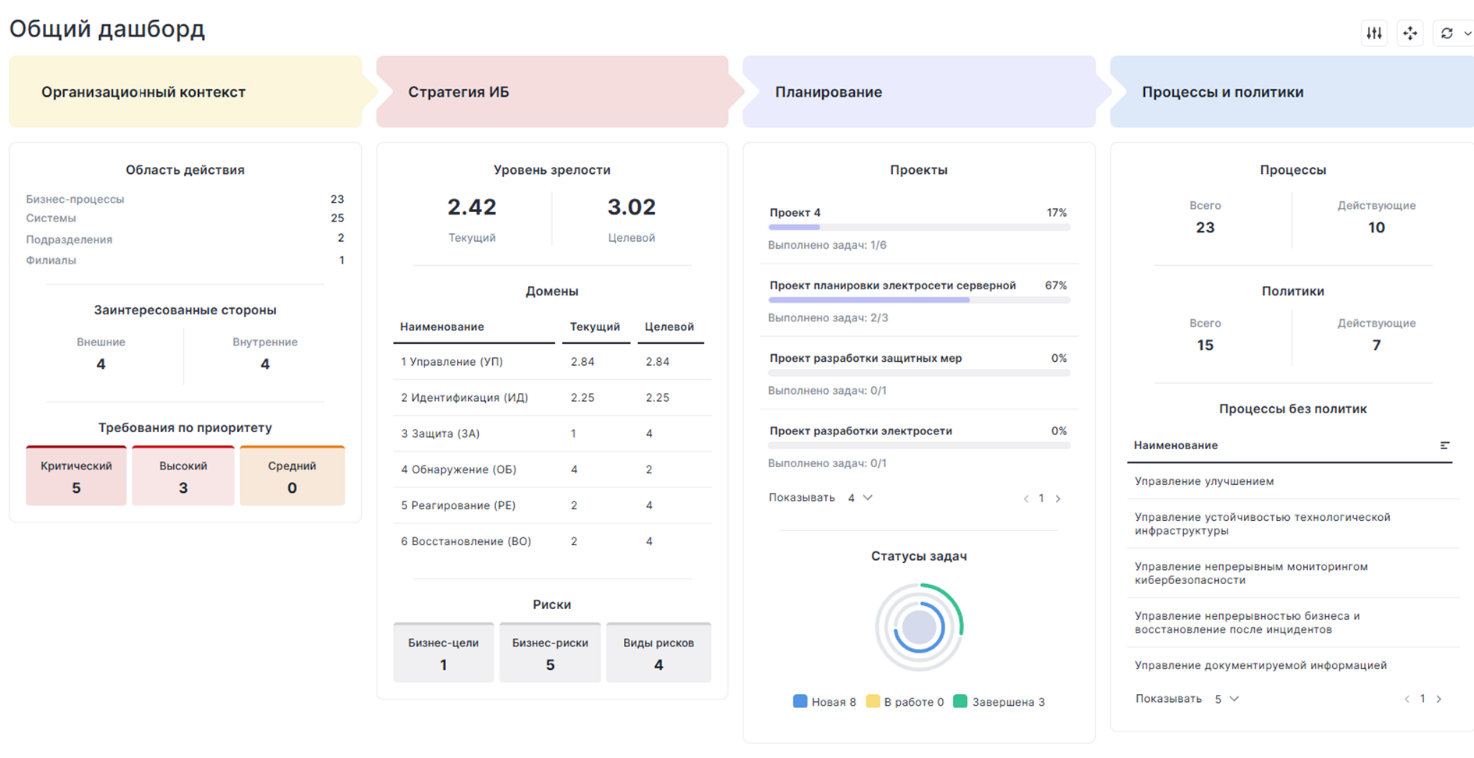
На базе выбранного фреймворка проводится анализ текущего и целевого состояния ИБ. По его итогам формируется стратегический план, который можно разбить на этапы, назначить исполнителей и отслеживать прогресс на сводных дашбордах.

Процессы и политики — автоматически

После выбора фреймворка система автоматически формирует перечень процессов информационной безопасности. Для них доступны типовые описания этапов и действий, а также связанные частные политики ИБ.

Для большинства документов, включая базовую политику информационной безопасности, в NG SGRC предусмотрены шаблоны, упрощающие подготовку и актуализацию документов.

Поддержание актуальности

Отдельное внимание в обновлении уделено поддержанию актуального состояния ИБ. В системе можно настроить интервалы пересмотра процессов, политик и других сущностей, а также назначить ответственных сотрудников, которые будут получать соответствующие уведомления.

В целом обновление Governance делает акцент не на отдельных инструментах, а на последовательной и управляемой модели информационной безопасности, где стратегия, риски, процессы и документы связаны между собой и поддерживаются в актуальном состоянии.

Подпишитесь на новости

Windows 11 научилась стирать данные перед переустановкой

Microsoft прокачала облачное восстановление Windows 11: теперь Cloud rebuild умеет не только переустанавливать систему, но и предварительно зачищать накопители. Опция пригодится тем, кто собирается продать, вернуть работодателю или отправить компьютер на переработку и не хочет дарить новому владельцу бонус в виде старых документов и фотографий.

Cloud rebuild загружает из Windows Update чистый образ операционной системы и необходимые драйверы.

В отличие от функции «Сбросить этот компьютер», инструмент не зависит от состояния установленной Windows и может восстановить компьютер даже при серьёзных проблемах с системой.

В экспериментальной сборке Windows 11 Insider Preview 26340.9502 появились два режима: «Удалить файлы» (Remove files) и Удалить и зачистить (Remove & sanitize files). Первый удаляет файлы и переустанавливает ОС, но теоретически оставляет шанс восстановить часть данных, пока они не перезаписаны.

 

Второй вариант действует жёстче: Windows обращается к накопителю и запускает поддерживаемую им процедуру безопасного удаления. После этого восстановить информацию должно стать значительно сложнее.

Правда, Microsoft предусмотрительно не обещает магии и формулирует результат именно как гораздо более трудное восстановлени», а не полную невозможность.

Есть и подвох. Эффективность очистки зависит от конкретного SSD или другого накопителя: он должен поддерживать нужную команду и правильно её выполнять. Windows может запросить удаление и получить отчёт об успехе, но лично проверить каждый стёртый бит система не способна.

Microsoft представила обновлённый Cloud rebuild в экспериментальном канале Windows Insider. Там же появилась возможность удалённо запускать восстановление через Recovery CSP — полезная штука для корпоративных администраторов.

Пока обычным пользователям новая зачистка недоступна. Если тестирование пройдёт без сюрпризов, функция позднее может добраться до стабильных версий Windows 11.

RSS: Новости на портале Anti-Malware.ru