


В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

В Security Vision NG SGRC расширили возможности управления ИБ

Компания Security Vision сообщила о крупном обновлении раздела Governance («Управление информационной безопасностью») в продукте Security Vision NG SGRC. Обновление затрагивает базовые процессы управления ИБ — от определения ролей и стратегии до планирования, рисков и актуализации политик.

Обновлённый раздел делает акцент на выстраивании ИБ «с нуля»: с определения миссии и видения информационной безопасности, а также организационной структуры.

В системе используется ролевая модель RASCI, которую можно адаптировать под конкретную организацию и сразу увидеть незакрытые роли и зоны ответственности.

В рамках Governance формируется организационный контекст ИБ, включая перечень заинтересованных сторон:

  • внутренних — подразделения, руководители, лица, принимающие решения;
  • внешних — регуляторы, партнёры, акционеры.

Их требования и приоритеты в дальнейшем учитываются при оценке рисков.

Стратегия и фреймворки

На уровне стратегии в NG SGRC можно выбрать базовый фреймворк развития ИБ. В системе доступны NIST CSF 2.0 и ISO 27001, при этом допускается создание собственного фреймворка или комбинирование подходов.

Именно на этом этапе задаются ориентиры развития кибербезопасности и формируется логика дальнейших процессов.


Управление рисками и планирование

В обновлённом разделе также определяются ключевые элементы риск-менеджмента:

  • бизнес-риски;
  • процесс и методика управления рисками;
  • риск-аппетит и толерантность к риску.

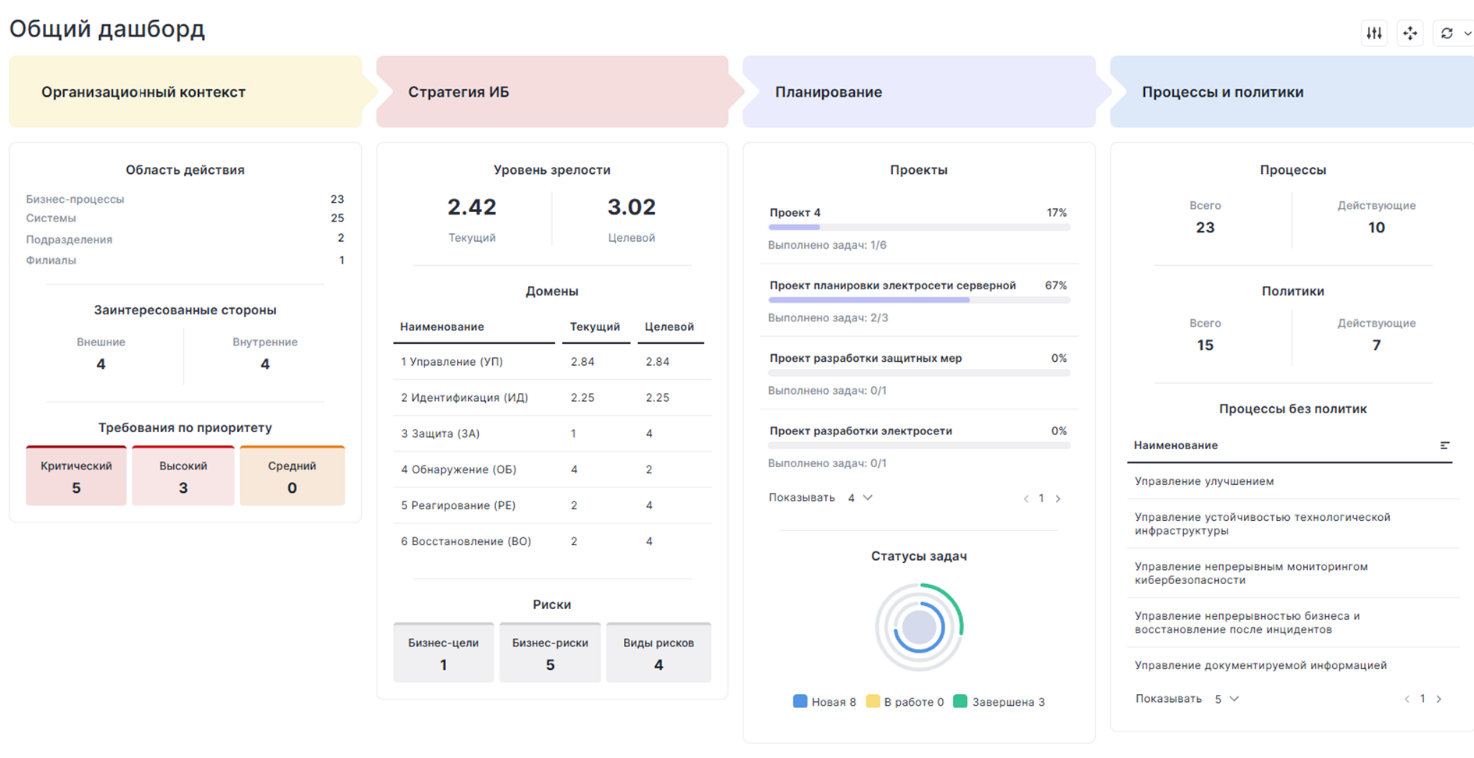
На базе выбранного фреймворка проводится анализ текущего и целевого состояния ИБ. По его итогам формируется стратегический план, который можно разбить на этапы, назначить исполнителей и отслеживать прогресс на сводных дашбордах.

Процессы и политики — автоматически

После выбора фреймворка система автоматически формирует перечень процессов информационной безопасности. Для них доступны типовые описания этапов и действий, а также связанные частные политики ИБ.

Для большинства документов, включая базовую политику информационной безопасности, в NG SGRC предусмотрены шаблоны, упрощающие подготовку и актуализацию документов.

Поддержание актуальности

Отдельное внимание в обновлении уделено поддержанию актуального состояния ИБ. В системе можно настроить интервалы пересмотра процессов, политик и других сущностей, а также назначить ответственных сотрудников, которые будут получать соответствующие уведомления.

В целом обновление Governance делает акцент не на отдельных инструментах, а на последовательной и управляемой модели информационной безопасности, где стратегия, риски, процессы и документы связаны между собой и поддерживаются в актуальном состоянии.

Подпишитесь на новости

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru