


Android получит ИИ-функцию, которая предугадывает действия пользователя

Android получит ИИ-функцию, которая предугадывает действия пользователя

Android получит ИИ-функцию, которая предугадывает действия пользователя

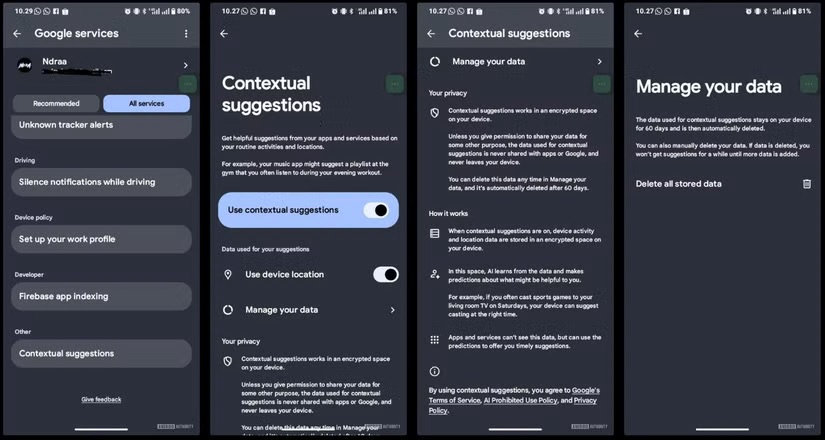
Google продолжает активно прокачивать ИИ в Android. Следующий шаг, по замыслу корпорации, — смартфон, который пытается угадать, что вы собираетесь делать, и готовится к этому заранее. В настоящее время в мобильной операционной системе тестируется новая функция под названием Contextual Suggestions.

Идея простая: Android анализирует контекст — место, время и привычные сценарии — и сам предлагает нужные действия. Причём не в формате уведомлений, а сразу «по делу».

Например, вы выходите к машине — смартфон сам открывает плейлист и Google Карты; приходите в спортзал — загружается любимая музыка; вечером дома — контент автоматически отправляется на телевизор.

Звучит удобно, особенно если вы и так каждый раз делаете одно и то же. В этом смысле Android просто пытается сэкономить вам пару лишних движений.

Как отмечает Android Authority, Google делает акцент на конфиденциальности:

  • обработка данных происходит локально на устройстве;
  • информация шифруется;
  • данные автоматически удаляются через 60 дней (или вручную — в любой момент);
  • функцию можно полностью отключить, если идея кажется слишком навязчивой.

Для запуска Contextual Suggestions потребуется больше контроля над системой — и это, конечно, подойдёт не всем. Сейчас функция доступна лишь в бета-версии Google Play Services (25.49.32). Найти её можно в настройках:

All services → Others → Contextual Suggestions — при условии, что у вас установлен beta-канал.


Интересно, что Google уже пробовала нечто подобное. В линейке Pixel компания экспериментировала с функцией Magic Cue — идея была отличная, но на практике работала нестабильно и часто промахивалась.

Станут ли Contextual Suggestions более точными — большой вопрос. Но если Google действительно сможет сделать подсказки ненавязчивыми и полезными, Android сделает шаг в сторону по-настоящему «умного» смартфона.

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru