


300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

Spotify оказался в центре громкого скандала из-за крупнейшей утечки музыки за всю историю стриминга. По данным даркнет-библиотеки Anna’s Archive, с платформы якобы было скачано почти 300 ТБ аудиоконтента, который уже распространяется на торрентах.

22 декабря Spotify подтвердил слив и заявил, что выявил и отключил «вредоносные пользовательские аккаунты», которые занимались незаконным скрейпингом и обходом DRM-защиты:

«Мы внедрили дополнительные меры защиты и продолжаем мониторинг подозрительной активности. С первого дня мы стоим на стороне артистов и боремся с пиратством», — говорится в заявлении компании.

Ранее Spotify также сообщил Android Authority, что третья сторона получила несанкционированный доступ, выгрузила публичные метаданные и «с использованием нелегальных методов» смогла получить доступ к части аудиофайлов.

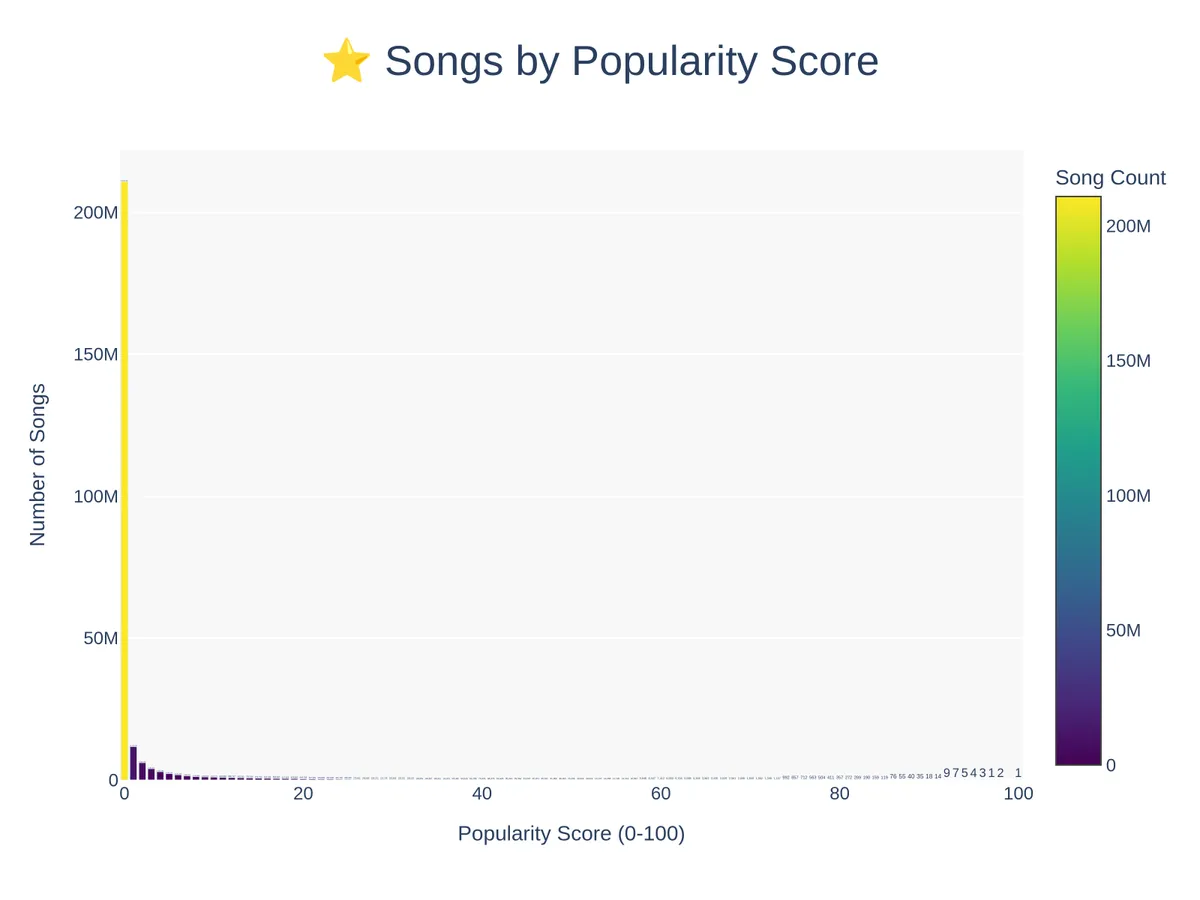
И вот это самое слово «часть» — ключевое. По утверждению Anna’s Archive, в Сеть попало около 86 миллионов треков — это примерно 37% всей музыкальной библиотеки Spotify, но при этом они якобы покрывают 99,9% всех прослушиваний на платформе.


Основные детали утечки выглядят так:

  • большинство файлов сохранены в оригинальном формате OGG Vorbis 160 kbps;
  • треки с нулевой популярностью были перекодированы до 75 kbps, чтобы сэкономить место;
  • выгружено 256 миллионов строк метаданных, охватывающих 99,6% всех прослушиваний;
  • собрано 186 миллионов уникальных ISRC-кодов — глобальных идентификаторов музыкальных записей (аналог ISBN у книг);
  • восстановлен почти полный JSON-аналог API Spotify: с артистами, альбомами, обложками и всей служебной информацией.

Все эти данные уже выложены в виде SQL-баз, доступных для запросов.

Anna’s Archive называет себя не пиратами, а «архивистами». В своём блоге группа объясняет, что цель проекта — долговременное сохранение всей музыки, а не только хитов.

По мнению авторов проекта, Spotify слишком ориентирован на популярность и коммерцию, а миру нужен «авторитетный набор торрентов, представляющий всю музыку, когда-либо созданную».

Файлы распространяются в собственном формате Anna’s Archive Containers (AAC), который проект использует уже несколько лет. Метаданные опубликованы сразу, а сами аудиофайлы будут выкладываться поэтапно, крупными блоками и отсортированными по популярности.

Так что реальные последствия этой истории — для Spotify, правообладателей и музыкальной индустрии в целом — станут заметны не сразу, а со временем.

Spotify, в свою очередь, продолжает расследование и подчёркивает, что работает с партнёрами по отрасли для защиты авторских прав. Но, судя по масштабам произошедшего, этот инцидент ещё долго будет всплывать в обсуждениях и явно войдёт в историю.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru