В Узбекистане набирает обороты новая волна мобильного мошенничества — на этот раз с более хитрым и «тихим» Android-зловредом. Аналитики Group-IB сообщили об атаках с использованием СМС-стилера Wonderland, который распространяется не напрямую, а через вредоносные дропперы, замаскированные под вполне легитимные приложения.
Если раньше пользователям рассылали откровенно подозрительные APK-файлы, которые сразу начинали вредить после установки, то теперь подход изменился.
Как отмечают исследователи, злоумышленники всё чаще используют дропперы — внешне безобидные приложения, внутри которых спрятана зашифрованная нагрузка.
Причём вредоносный компонент может устанавливаться локально, даже без подключения к интернету. Пользователю при этом показывают экран с просьбой «установить обновление, чтобы продолжить работу приложения» — и этого обычно хватает, чтобы он сам включил установку из неизвестных источников.
Wonderland (ранее известный как WretchedCat) — это Android-зловред, ориентированный на кражу СМС и одноразовых паролей. Он поддерживает двустороннюю связь с управляющим сервером, что позволяет операторам выполнять команды в реальном времени, в том числе отправлять USSD-запросы.
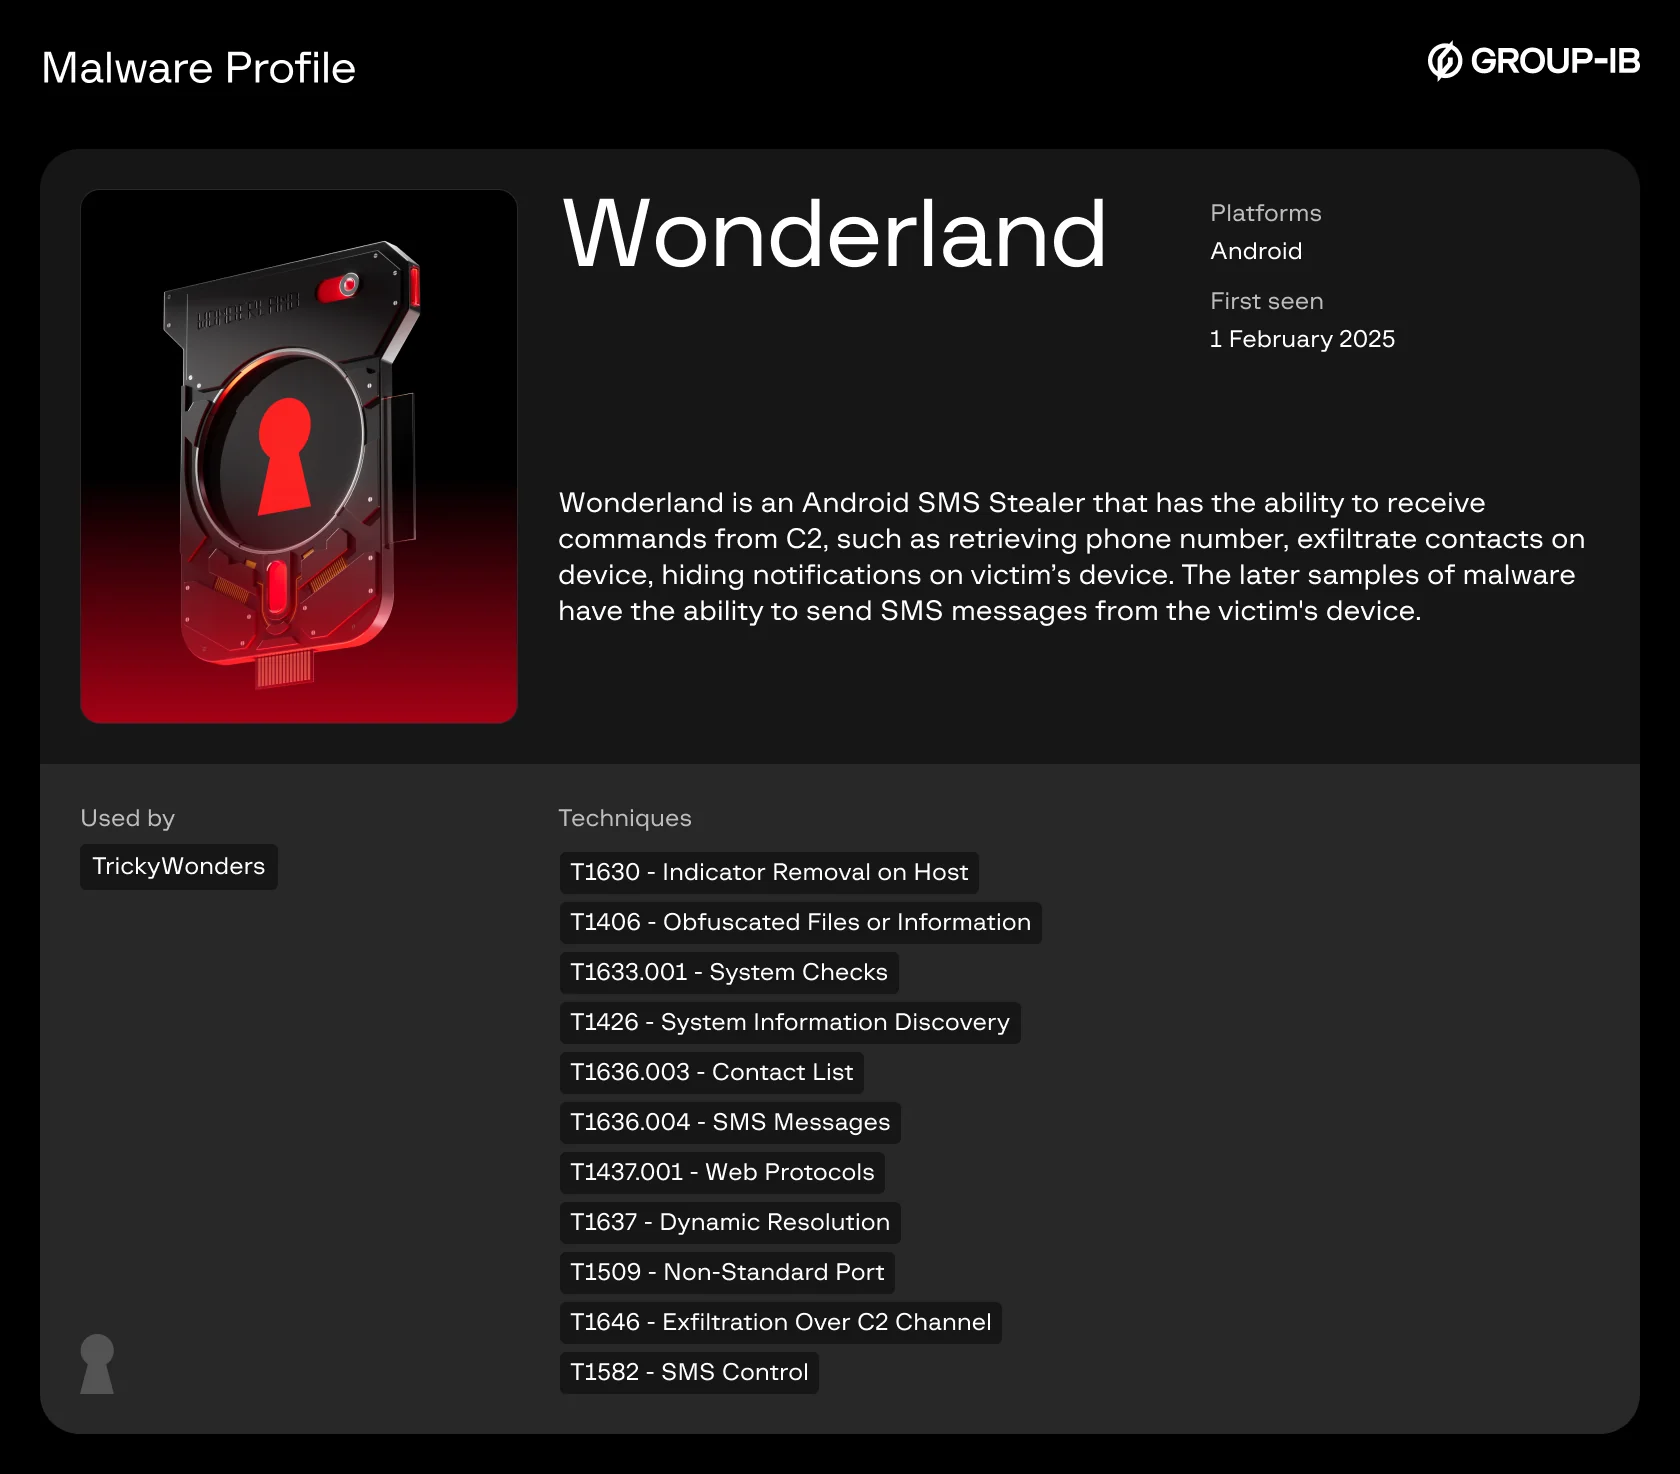
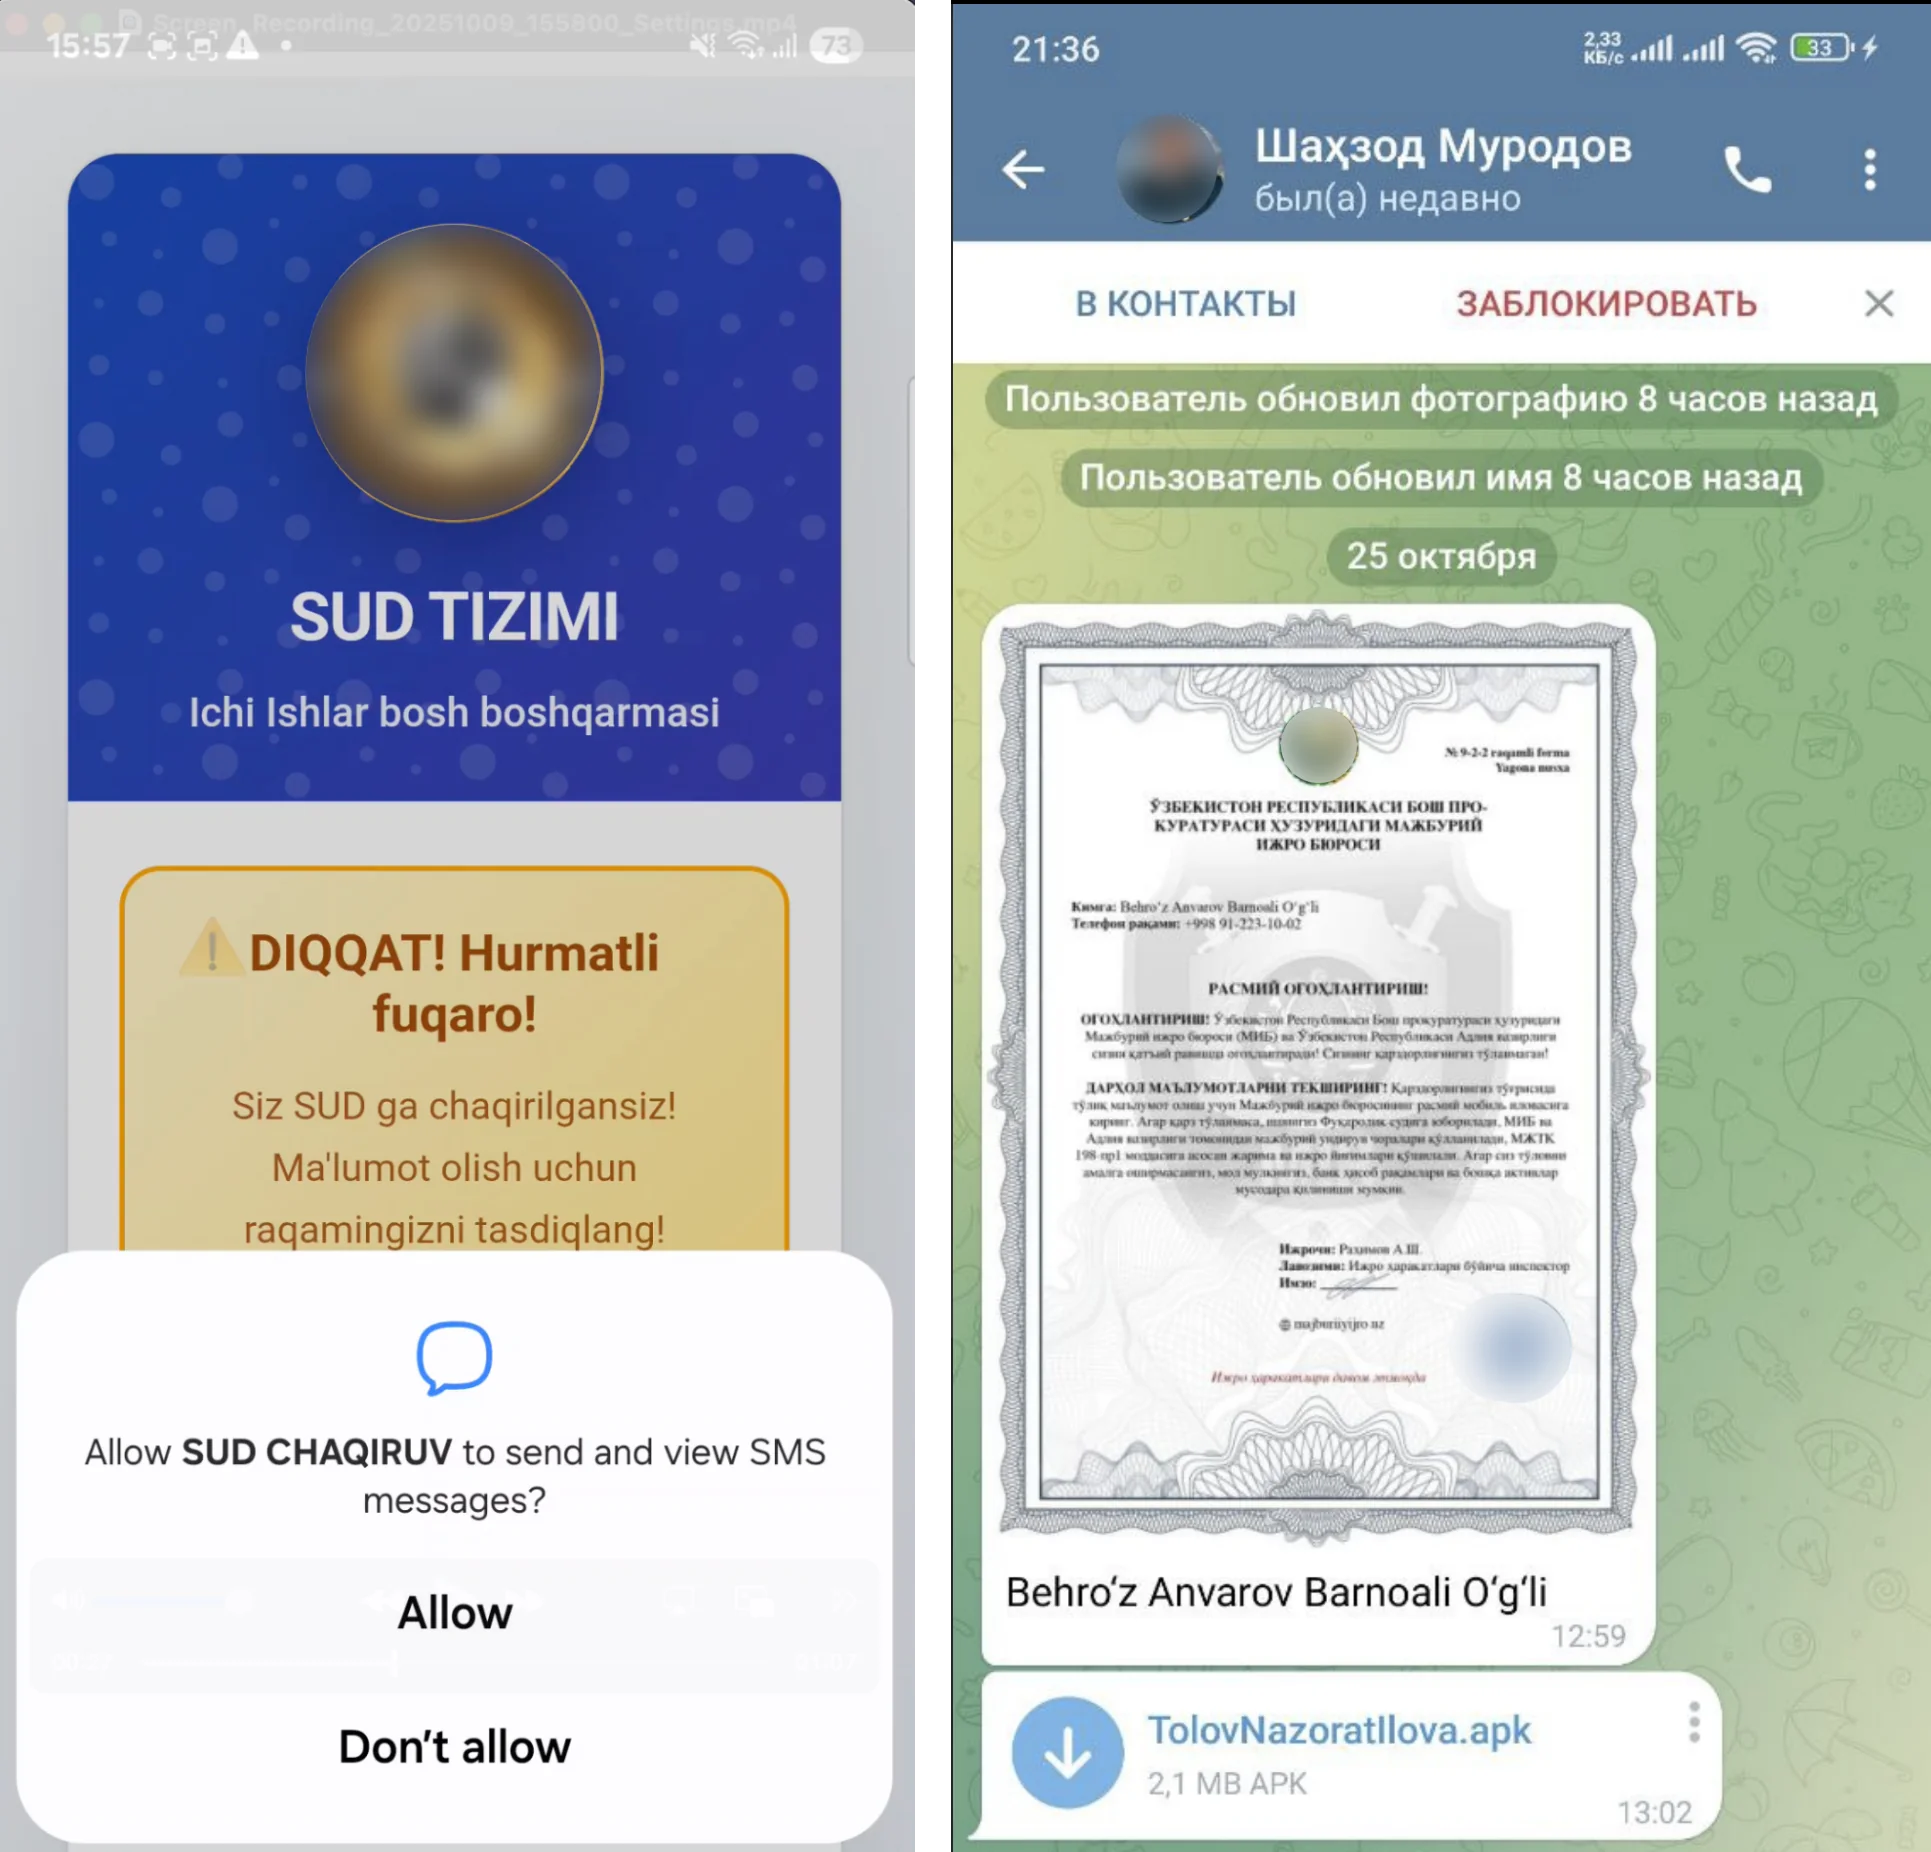
Зловред маскируется под Google Play или под «безобидные» файлы — видео, фотографии и даже приглашения на свадьбу. После установки он получает доступ к СМС, перехватывает OTP-коды и используется для хищения денег с банковских карт.
Дополнительно Wonderland умеет:
- собирать список контактов;
- скрывать пуш-уведомления, включая банковские и защитные;
- отправлять СМС с заражённого устройства для дальнейшего распространения;
- извлекать номер телефона и другую служебную информацию.
По данным Group-IB, за кампанией стоит финансово мотивированная группа TrickyWonders, которая активно использует Telegram для координации атак. Более того, злоумышленники применяют украденные Telegram-сессии пользователей из Узбекистана, которые покупаются на площадках дарквеба, — через них APK-файлы рассылаются контактам жертв и в чаты.
Если после заражения атакующим удаётся перехватить доступ к Telegram-аккаунту жертвы, цепочка заражений запускается заново — уже от её имени.
Wonderland связан сразу с двумя семействами дропперов:
- MidnightDat (зафиксирован с 27 августа 2025 года),
- RoundRift (с 15 октября 2025 года).
Сборка вредоносных APK автоматизирована: для этого используется специальный Telegram-бот, который генерирует уникальные версии приложения. Распространяют их так называемые «воркеры» — за процент от украденных средств. У каждой сборки — свои C2-домены, что делает инфраструктуру более живучей и усложняет блокировки.
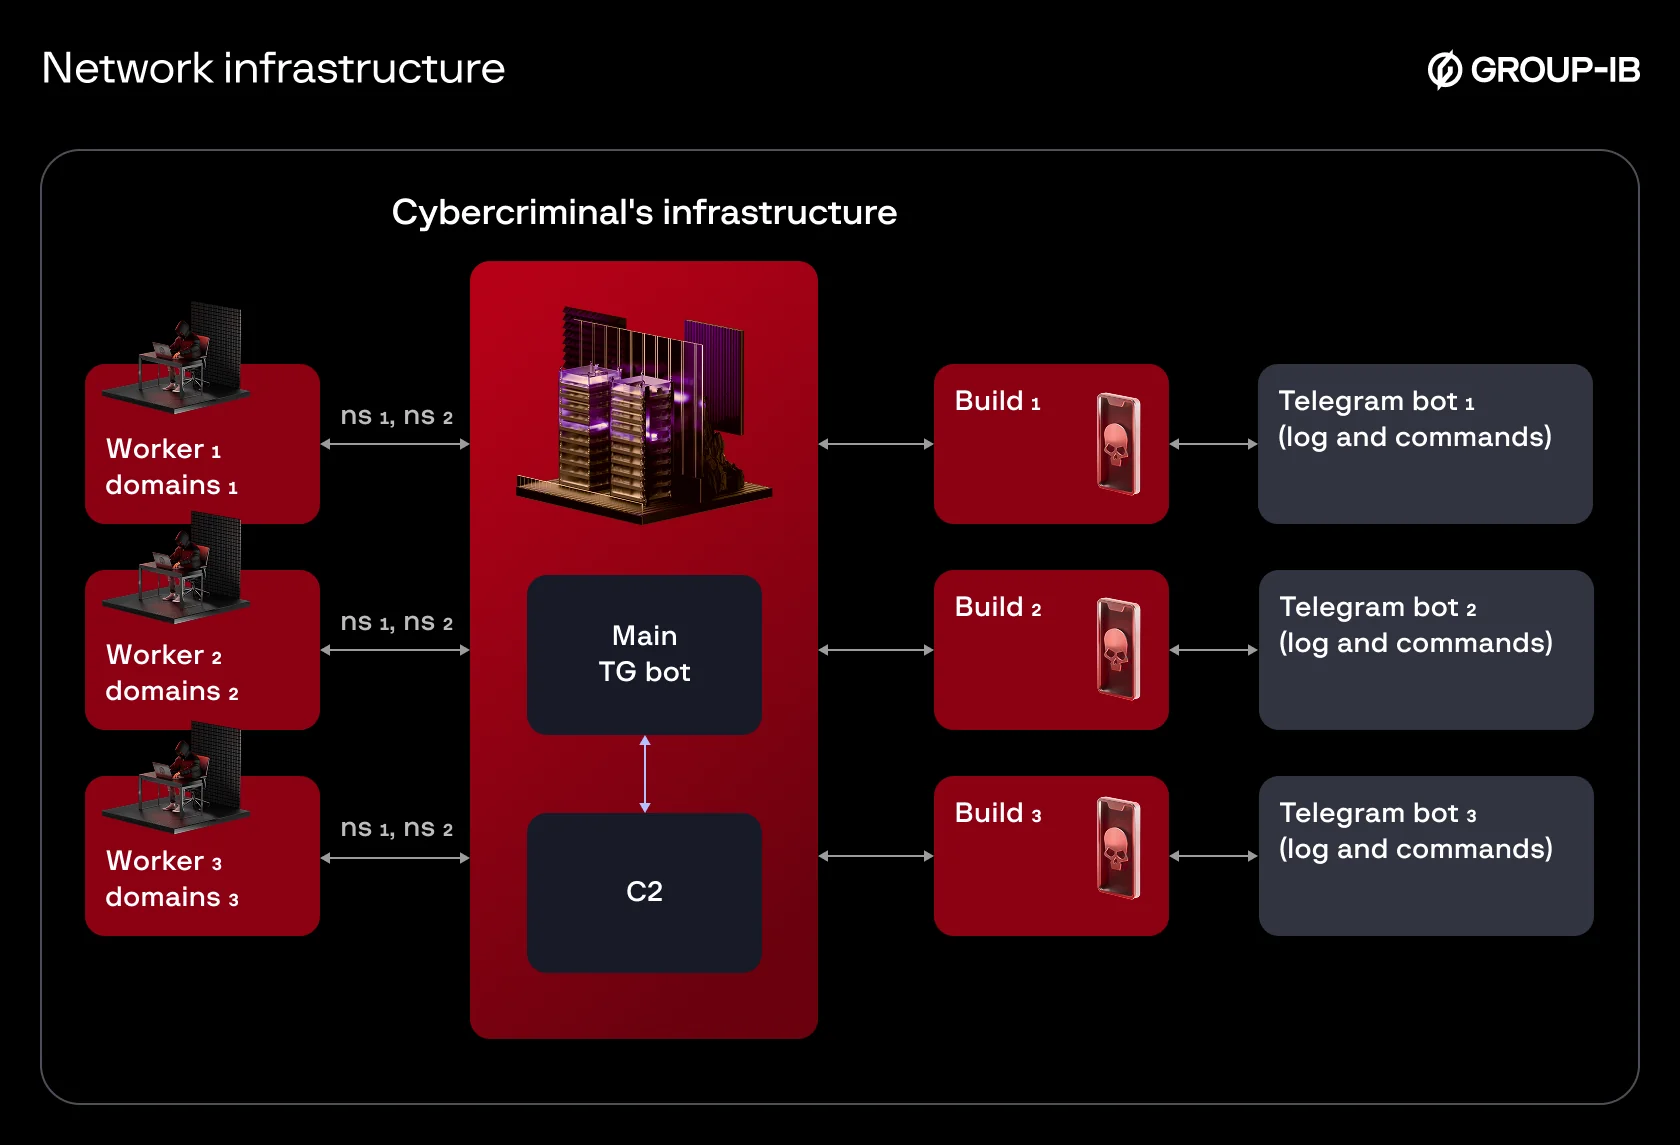
По словам аналитиков, сама схема всё больше напоминает зрелый криминальный бизнес с разделением ролей: владельцы, разработчики, распространители и участники, проверяющие украденные банковские данные.
Эксперты подчёркивают, что Wonderland — лишь часть более широкой тенденции. В последние недели специалисты также зафиксировали появление других Android-зловредов:
- Cellik — продаётся на даркнете и предлагает функции удалённого доступа, стриминг экрана, кейлоггер и даже «конструктор APK», позволяющий в один клик встраивать зловред в легитимные приложения из Google Play;
- Frogblight — распространяется через СМС-фишинг под видом судебных уведомлений и активно дорабатывается под модель «вредонос как услуга»;
- NexusRoute — атакует пользователей в Индии через фишинговые сайты, мимикрирующие под государственные сервисы, и сочетает кражу данных с функциями полноценного шпионского инструмента.
Как отмечают исследователи, злоумышленники всё активнее используют доверие к официальным сервисам, платёжным сценариям и популярным приложениям.
Методы компрометации Android-устройств становятся не просто сложнее — они эволюционируют с пугающей скоростью, подчёркивают в Group-IB.
И судя по всему, эпоха «простых» мобильных троянов окончательно уходит в прошлое.