


RSF: в Беларуси обнаружили Android-шпион с установкой при допросах

RSF: в Беларуси обнаружили Android-шпион с установкой при допросах

RSF: в Беларуси обнаружили Android-шпион с установкой при допросах

Международная правозащитная организация «Репортёры без границ» (признана нежелательной в России) совместно с RESIDENT.NGO опубликовала расследование о якобы новой шпионской кампании, направленной против журналистов и представителей гражданского общества в Беларуси.

По данным исследователей, в ходе анализа был выявлен ранее неизвестный образец шпионского софта, получивший условное название ResidentBat.

В RSF считают, что этот инструмент мог использоваться для скрытого наблюдения за владельцами Android-смартфонов, в том числе во время работы с зашифрованными мессенджерами.

Как отмечается в отчёте (PDF), кампания отличается нетипичным для «шпионского софта» подходом. Вместо удалённых атак и эксплуатации уязвимостей, о которых часто пишут в контексте коммерческих решений вроде Pegasus, здесь, по версии исследователей, применялась физическая установка приложения.

Поводом для начала расследования стал случай в третьем квартале 2025 года, когда журналиста вызвали на допрос. По его словам, во время общения с сотрудниками силовых структур его неоднократно просили разблокировать смартфон.

«Офицер постоянно просил разблокировать экран, поэтому я предполагаю, что он мог подсмотреть ПИН-код», — рассказал журналист авторам отчёта.

Исследователи не исключают, что после этого устройство могли на время изъять и вручную установить приложение, предназначенное для скрытого сбора данных.

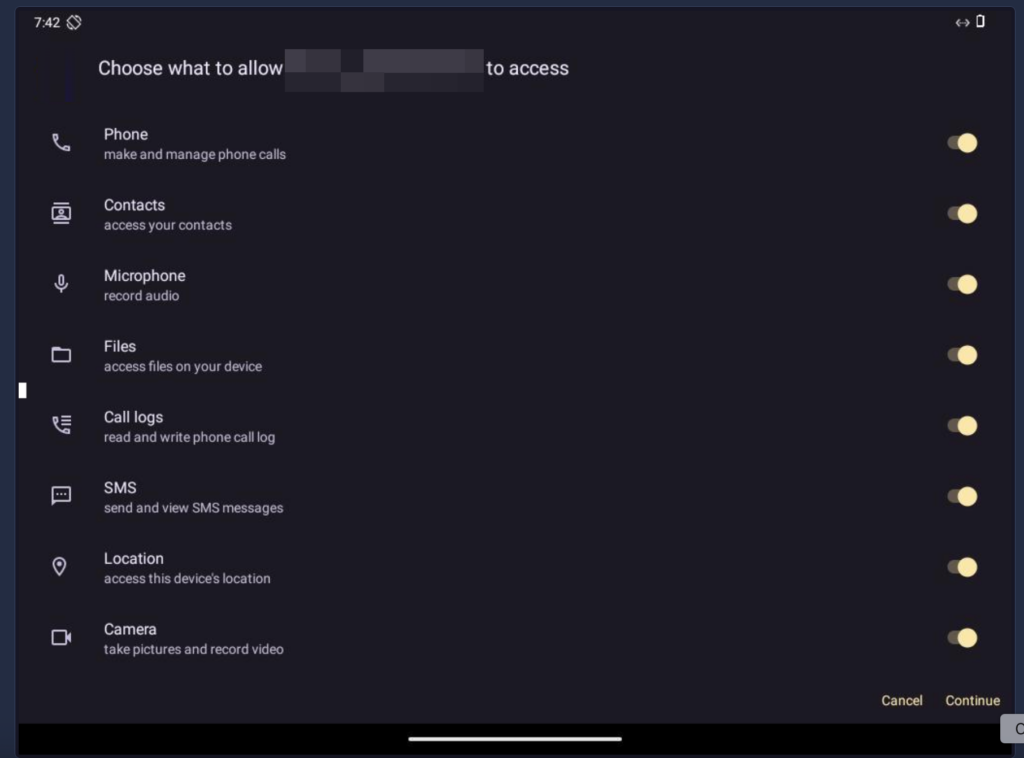
По данным RSF Digital Security Lab, ResidentBat маскируется под обычную Android-программу и при установке запрашивает десятки разрешений — всего около 38. Они дают ему доступ к звонкам, сообщениям, камере, микрофону и файлам на устройстве.


Особое внимание эксперты уделяют использованию службы специальных возможностей Android (Accessibility Service). При активированной опции canRetrieveWindowContent приложение может считывать содержимое экранов других программ, включая зашифрованные мессенджеры — Signal, Telegram и WhatsApp (принадлежит признанной в России экстремистской организации и запрещённой корпорации Meta).

Зловред, как предполагают исследователи, способен фиксировать переписку, нажатия клавиш, мониторить содержимое буфера обмена и даже записывать экран.

ResidentBat получил своё название по характерным элементам кода — в частности, пакетам с префиксом com.google.bat и сервису ResidentService. Кроме того, приложение регистрируется с повышенными привилегиями Device Admin, что позволяет ему работать в фоне и при необходимости удалённо очистить данные с устройства.

Анализ цифровых сертификатов, по оценке авторов отчёта, указывает на то, что подобная активность могла вестись как минимум с марта 2021 года.

RSF отмечает, что стандартные антивирусные средства не всегда способны вовремя обнаружить подобные угрозы. В описанном случае внимание владельца устройства привлёк встроенный механизм защиты Android уже после возврата смартфона.

В качестве мер предосторожности для журналистов и активистов специалисты рекомендуют:

  • использовать сложные буквенно-цифровые пароли вместо коротких ПИН-кодов;
  • избегать разблокировки устройств в присутствии третьих лиц;
  • рассмотреть применение защищённых Android-прошивок, таких как GrapheneOS, с поддержкой перемешивания ПИН-кода и «duress-паролей».
Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru