


Android 16 научился показывать, кто именно следит за вашей геолокацией

Android 16 научился показывать, кто именно следит за вашей геолокацией

Android 16 научился показывать, кто именно следит за вашей геолокацией

Google неожиданно вернула одну из старых, но полезных функций по части конфиденциальности в Android 16 QPR3 Beta 1. Речь идёт о более удобном индикаторе геолокации в строке состояния — его уже тестировали ещё во времена Android 13, но тогда до релиза дело так и не дошло.

Теперь индикатор снова с нами. Если какое-то приложение получает доступ к вашему местоположению, в статус-баре появляется значок с синим фоном.

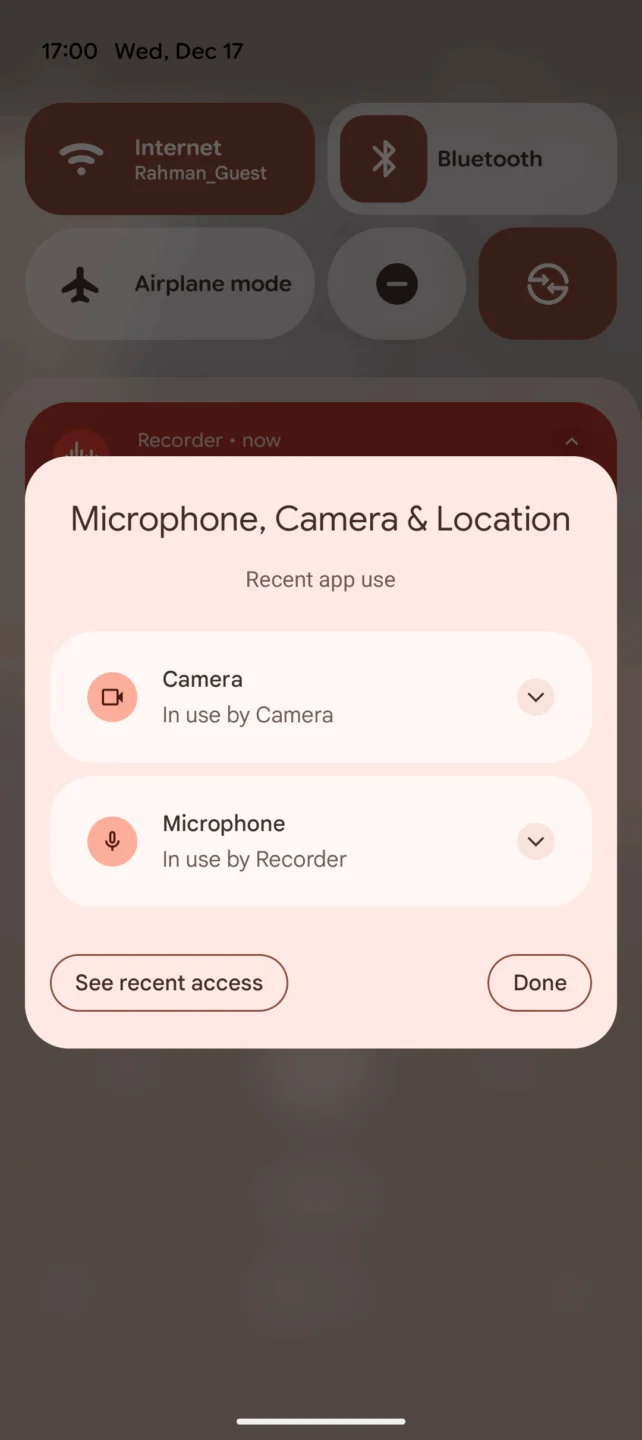
Самое важное — по нему можно нажать. После этого открывается специальный диалог, где прямо указано, какие именно приложения в данный момент используют геолокацию.


До сих пор Android работал странно: система показывала, что геолокация используется, но не объясняла кем. Диалог назывался «Микрофон, камера и местоположение», однако конкретные приложения отображались только для камеры и микрофона — отслеживание местоположения оставалось «анонимным». В итоге пользователь видел значок, но не понимал, кто именно за ним стоит.

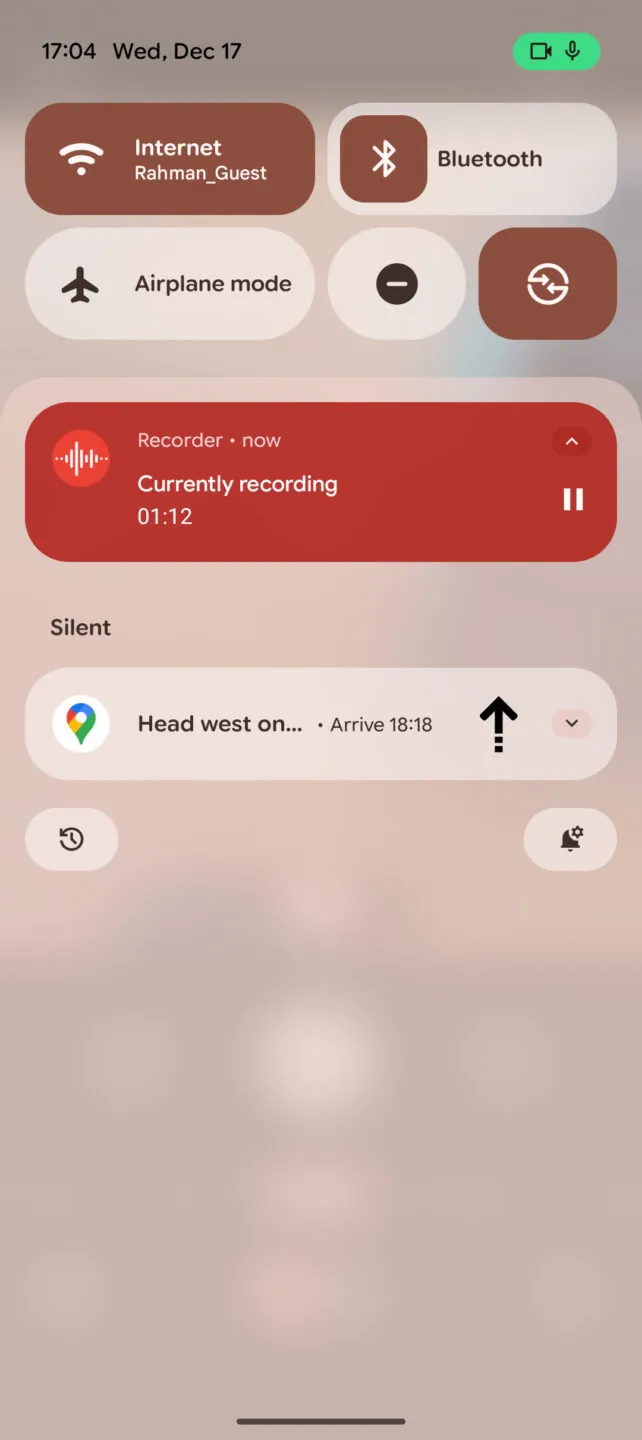
В Android 16 QPR3 эту логику наконец-то довели до ума. Теперь диалог приватности честно перечисляет приложения, которые запрашивают координаты. Если одновременно используются несколько разрешений, система переключается на привычный зелёный индикатор — так же, как для камеры и микрофона.

Интересно, что Google уже пробовала внедрить такую механику в Android 13, но тогда она так и осталась экспериментом. Почему функцию убрали и почему решили вернуть только сейчас — официально не объясняется.

Обновление вышло сегодня и доступно в Android 16 QPR3 Beta 1 для смартфонов Pixel на базе чипов Tensor. Помимо индикатора геолокации, в сборке есть и ожидаемые мелочи — например, регулировка яркости фонарика и настройка порядка кнопок навигации.

Функция не выглядит революционной, но с точки зрения приватности это как раз тот случай, когда маленькое улучшение сильно повышает прозрачность. Теперь Android не просто намекает, что «кто-то следит», а прямо показывает — кто именно.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru