


Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

Российских специалистов вновь атакует Форумный тролль

В «Лаборатории Касперского» зафиксировали новые атаки APT-группы «Форумный тролль» на территории России. Разосланные в октябре поддельные письма были адресованы политологам и экономистам, работающим в вузах и НИИ.

Весной в интервью Anti-Malware.ru Игорь Кузнецов, директор Kaspersky GReAT, рассказал, как им удалось поймать «Форумного тролля» и найти 0-day в Google Chrome.

Целью «Форумного тролля», как и прежде, являлось получение доступа к Windows-компьютерам российских специалистов. Чтобы заставить получателя перейти по вредоносной ссылке, его обвиняли в плагиате.

«Учёные часто становятся мишенью для злоумышленников, особенно если указывают контакты для связи в открытых источниках, — отметил эксперт Kaspersky GReAT Георгий Кучерин. — Фишинговые письма с обвинениями в плагиате могут вызвать тревогу у получателей из академической среды, поэтому риск угодить в такую ловушку высок».

Провокационные рассылки проводились от имени научной библиотеки eLibrary с поддельного адреса @e-library[.]wiki. Как оказалось, вводящее в заблуждение имя было зарегистрировано в марте 2025 года, а копия главной страницы elibrary.ru для фейкового сайта (уже заблокирован) была сделана еще в декабре 2024-го.

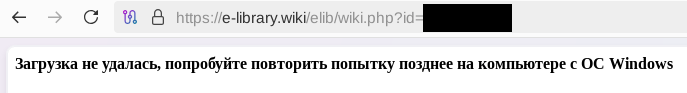
Поддельные письма предлагали ознакомиться с результатами проверки на плагиат, указанными ссылкой. При переходе по ней на машину загружался ZIP-файл, названный по фамилии получателя (отдавался только пользователям Windows, в противном случае визитера просили повторить попытку с правильного устройства).


Содержимым архива оказались папка .Thumbs с сотней безобидных картинок (видимо, для отвода глаз) и вредоносный LNK с ФИО адресата.

Клик по ярлыку запускал выполнение PowerShell-сценария. Скачанный скриптом пейлоад, в свою очередь, загружал DLL с сайта e-library[.]wiki, сохранял ее в папке %localappdata% и для закрепления в системе вносил изменения в реестр. Одновременно на машину загружался некий PDF-отчет с размытым текстом, якобы со свидетельствами плагиата.

Финальная полезная нагрузка (DLL) обеспечивала установку и запуск Tuoni — легитимного инструмента, обычно используемого для оценки защищенности инфраструктур по методу Red Teaming. В рамках октябрьских атак он открывал злоумышленникам доступ к устройствам жертв и позволял развить атаку в целевой сети.

Для хостинга C2 «тролли» по-прежнему использовали облачный сервис Fastly.net.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru