


Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

Новый Android-вредонос внедряется в установленные на смартфоне приложения

На киберпреступных форумах злоумышленники продвигают новый Android-зловред формата «вредонос как услуга» (malware-as-a-service, MaaS). Троян получил имя Cellik, а его главная «фишка» — возможность встраивать вредоносную начинку в любые приложения из Google Play, сохраняя их внешний вид и рабочую функциональность.

Схема выглядит просто и опасно одновременно. Злоумышленник выбирает популярное приложение из официального магазина, собирает его троянизированную версию — и на выходе получает APK, который ведёт себя как обычное приложение.

Интерфейс на месте, функции работают, а пользователь долгое время может не подозревать, что вместе с приложением установил зловред. Продавец Cellik даже утверждает, что такой подход помогает обходить Google Play Protect, хотя подтверждений этому пока нет.

На Cellik обратили внимание специалисты из iVerify. По их данным, зловред продаётся по подписке за 150 долларов в месяц или за 900 долларов за пожизненную лицензию.


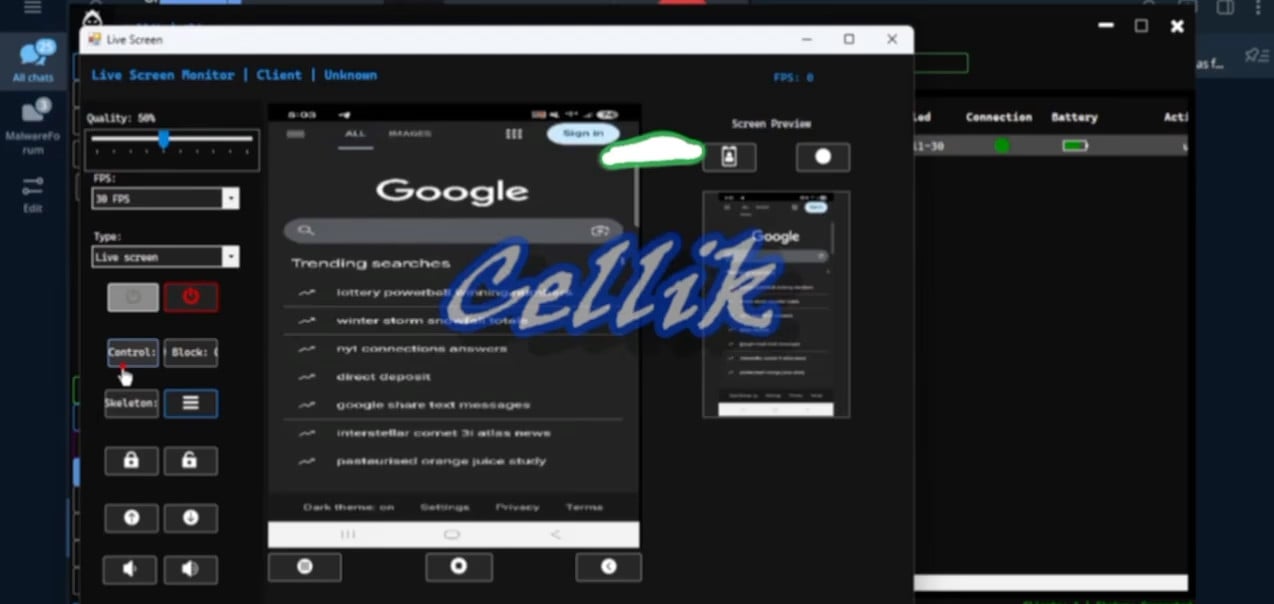
По возможностям Cellik — это полноценный шпионский инструмент. Он умеет в режиме реального времени транслировать экран устройства, перехватывать уведомления, просматривать файловую систему, выгружать файлы, стирать данные и общаться с управляющим сервером по зашифрованному каналу.

Есть и скрытый браузерный режим, который позволяет злоумышленнику открывать сайты с заражённого устройства, используя сохранённые у жертвы cookies.


Отдельного внимания заслуживает система инъекций. Cellik позволяет накладывать фальшивые окна входа поверх любых приложений или внедрять код прямо в них, чтобы красть учётные данные.

Более того, зловред может «подсаживать» вредоносную функциональность в уже установленные приложения — и тогда даже давно знакомая программа внезапно начинает вести себя подозрительно.

Самый тревожный момент — интеграция Google Play в APK-билдер Cellik. Прямо из интерфейса инструмента злоумышленник может просматривать магазин приложений, выбирать нужные и сразу собирать их заражённые версии. В iVerify отмечают, что ставка делается именно на доверие к популярным приложениям: трояны, спрятанные внутри них, потенциально могут дольше оставаться незамеченными автоматическими проверками.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru