Исследователи бьют тревогу: в открытом доступе появился инструмент, который позволяет отслеживать активность пользователей WhatsApp (принадлежит признанной в России экстремистской организации и запрещённой корпорации Meta) и Signal, зная только номер телефона. Речь идёт не о взломе аккаунта или перехвате переписки — достаточно «пинговать» устройство и анализировать время отклика мессенджера.
Метод основан на особенностях работы протоколов доставки сообщений. WhatsApp и Signal автоматически отправляют служебные подтверждения получения данных (delivery receipts).
Эти ответы уходят ещё до того, как приложение проверит, существует ли сообщение или реакция на него. В итоге атакующий может измерять round-trip time (RTT) — время между отправкой запроса и получением ответа — и по этим значениям делать весьма точные выводы о состоянии устройства.
Уязвимость получила название Silent Whisper. Её подробно описали учёные из Венского университета и исследовательского центра SBA Research ещё в прошлом году.
Однако теперь история вышла за пределы научных публикаций: исследователь под псевдонимом gommzystudio выложил на GitHub PoC-инструмент, наглядно показывающий, насколько просто всё это работает на практике.
По словам автора, можно отправлять до 20 «пингов» в секунду, не вызывая у жертвы ни уведомлений, ни всплывающих окон, ни каких-либо видимых следов в интерфейсе приложения. При этом устройство активно отвечает на запросы, а показатели RTT меняются в зависимости от ситуации.
Картина получается довольно показательная. Низкое время отклика обычно означает, что телефон в руках пользователя, экран включён и подключение идёт по Wi-Fi. Чуть более высокий RTT — активное использование через мобильную сеть. Большие задержки говорят о режиме ожидания с выключенным экраном, а тайм-ауты — о том, что устройство офлайн или в авиарежиме. Если значения постоянно «прыгают», можно предположить, что человек в движении.
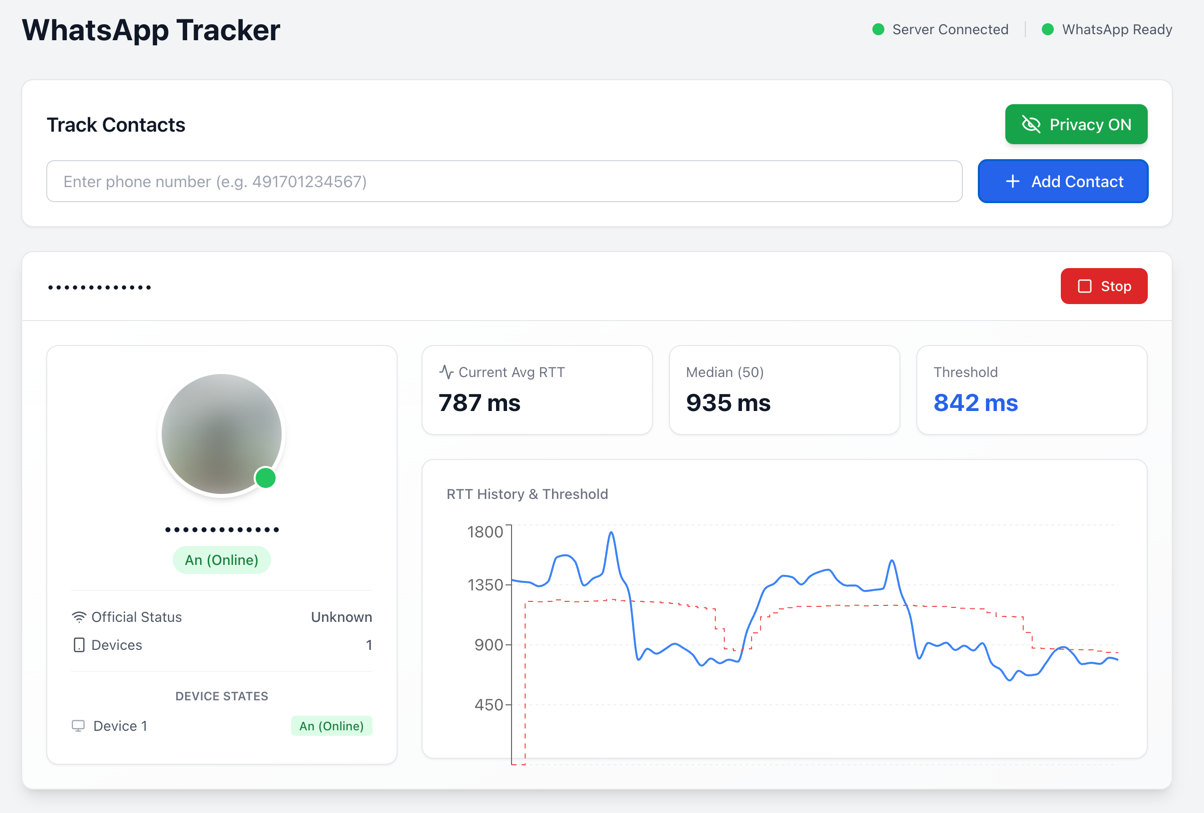
Со временем такие замеры позволяют восстановить повседневный распорядок: когда человек приходит домой, когда ложится спать, когда выходит из дома и пользуется мобильной связью. И это уже не просто статус «онлайн» или «офлайн», а полноценное профилирование поведения.
Отдельная проблема — нагрузка на устройство. Частые запросы быстро разряжают аккумулятор и расходуют мобильный трафик. В экспериментах исследователей iPhone и Android-смартфоны теряли от 14 до 18% заряда батареи в час. Signal в этой ситуации выглядит чуть лучше: из-за встроенного ограничения частоты ответов потери составили около 1% в час. У WhatsApp такой защиты, к сожалению, нет.
Кроме того, анализ RTT позволяет грубо определять географическое положение пользователя (например, страна или регион), тип устройства и даже операционную систему. При использовании нескольких точек зондирования точность таких выводов может заметно вырасти.
Сам разработчик инструмента подчёркивает, что проект создан исключительно в исследовательских и образовательных целях, и напоминает о возможных нарушениях законодательства при слежке за людьми без их согласия. Тем не менее репозиторий уже собрал сотни звёзд и десятки форков, а значит, доступ к инструменту есть у кого угодно.
Что можно сделать обычному пользователю? Минимум — включить в WhatsApp настройку «Блокировать сообщения от неизвестных аккаунтов» (Настройки → Конфиденциальность → Расширенные).
Это может снизить интенсивность подобных атак, хотя полностью проблему не решает. Отключение отчётов о прочтении и индикаторов активности тоже полезно, но от Silent Whisper не спасает на сто процентов.
По состоянию на декабрь 2025 года уязвимость остаётся актуальной как для WhatsApp, так и для Signal. Эксперты советуют по возможности ограничивать статусную информацию в мессенджерах и следить за обновлениями — теперь мяч явно на стороне разработчиков сервисов.