В ходе интервью основатель «Лаборатории Касперского» рассказал журналистам об изменениях на киберфронте, развитии ИБ-компании в условиях западных санкций, а также поделился ее опытом использования ИИ.
Констатируя рост продаж вендора в России, собеседник «Ведомостей» отметил, что на тренд повлияли повышение степени зрелости компаний в отношении кибербеза (из-за роста числа атак и новых требований по импортозамещению и ИБ), а также значительное расширение портфеля защитных решений Kaspersky.
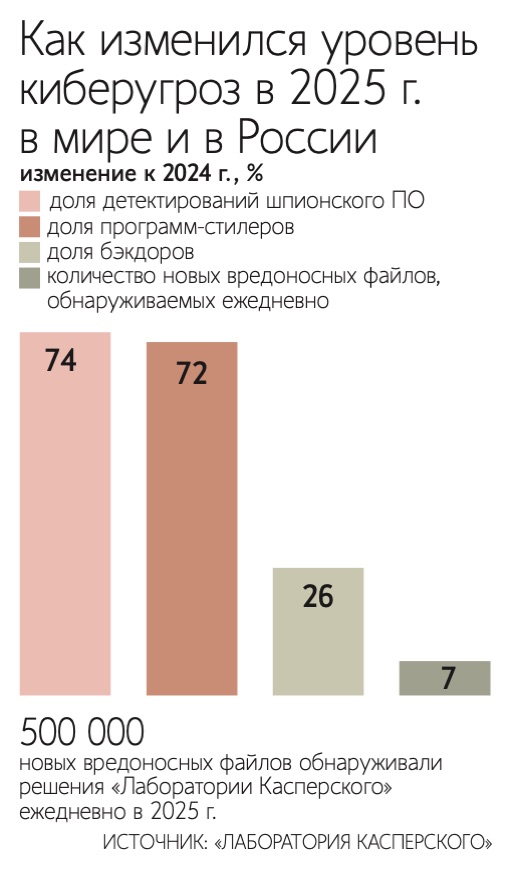
Характер кибератак, по словам Евгения Касперского, за последние три года заметно изменился. Злоумышленники стали действовать более целенаправленно и профессионально, зачастую занимаясь шпионажем в пользу того или иного государства.
За шпионаж по-прежнему готовы платить и коммерческие структуры — достаточно вспомнить случай с Duqu в 2015 году на переговорах по иранской ядерной программе в Швейцарии и более недавний, операцию «Триангуляция». Участились также случаи киберсаботажа.
Что касается ИИ, в Kaspersky его применяют для автоматизации обработки входящих данных, а с недавних пор — и для детектирования аномалий. Подобные инструменты работают в реальном времени и способны заблокировать подозрительную активность либо предупредить о ней пользователя.
В настоящее время в ИБ-компании ежедневно анализируется около 15 млн потенциально опасных файлов; 99,98% из них обрабатывается автоматически. В этом году умный помощник помогал экспертам выявлять до 500 тыс. угроз за день, в том числе вредоносов, созданных с помощью ИИ.
Последнее время объем продаж «Лаборатории Касперского» в России растет: В 2022 году он увеличился в полтора раза, в 2023-м — более чем на треть, в 2024-м — более чем на четверть (в основном за счет сбыта решений b2b, для бизнеса). По внутренним оценкам, в настоящее время ее продукты используют свыше 90% российских компаний в России.
На потребительский сегмент (b2c) сейчас приходится около трети выручки. Показатель начал падать после введения западных санкций и блокировки продаж антивируса Kaspersky в США; потерю этих рынков удалось компенсировать за счет увеличения продаж в России и Азиатском регионе.
В ответ на вопрос о приоритетах в импортозамещении Касперский заявил, что заменить придется все ИБ-решения, но в первую очередь NGFW. У них уже есть собственное СЗИ этого класса, которое недавно прошло сертификацию ФСТЭК и в ближайшие год-два станет конкурентоспособным.
Инвест-проект KasperskyOS пока не может похвастаться большой отдачей, но уже собрал множество партнеров, в России и за рубежом. Защищенная ОС пока работает на тонком клиенте; в этом году разработчики провели более 100 пилотов.
В дальнейшем планируется расширение спектра устройств с этой ОС. Версия KasperskyOS для мобильных устройств все еще находится на стадии исследовательского проекта; прототип создан, но требует доработки.