


Google лишает Android-трояны главного инструмента слежки

Google лишает Android-трояны главного инструмента слежки

Google лишает Android-трояны главного инструмента слежки

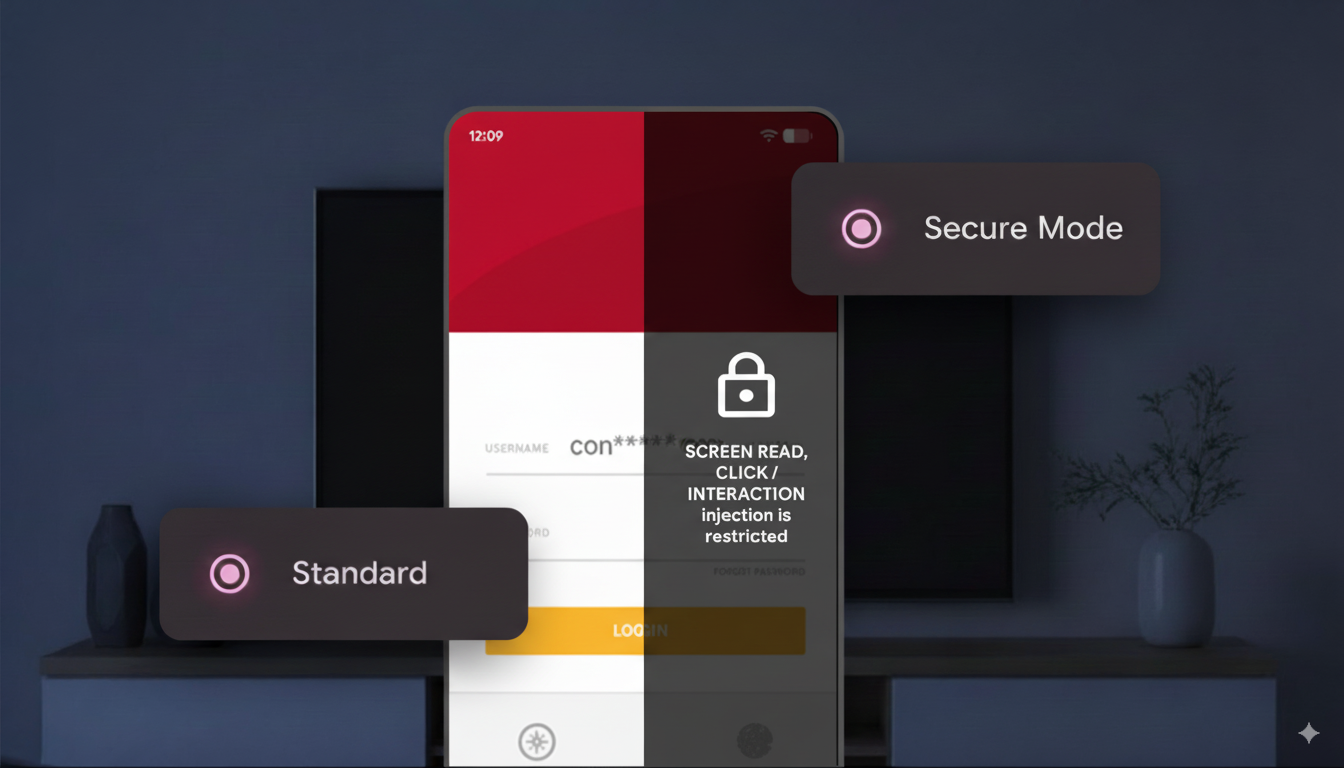
Google внедряет новую функциональность для улучшения безопасности Android-приложений. Теперь разработчики могут гораздо проще защищать пользователей своего софта от слежки и кражи конфиденциальных данных. В частности, в Android 16 появился новый флаг — accessibilityDataSensitive.

О нововедении разработчики Android рассказали в своём в блоге. Как известно, вредоносные программы часто используют специальные возможности ОС (Accessibility Services) для перехвата паролей и другой важной информации.

Например, банковский троян Anatsa или зловред Copybara активно используют эту лазейку, чтобы красть данные с экранов приложений и передавать их операторам.

С помощью флага accessibilityDataSensitive разработчики могут отмечать элементы интерфейса, которые содержат конфиденциальную информацию. Если установить флаг в значение true, нелегитимные приложения с доступом к Accessibility Services (если у них не установлен флаг isAccessibilityTool=true) не смогут получить доступ к этим данным.


Уже сейчас Google внедрила этот флаг в setFilterTouchesWhenObscured. Это значит, что в тех приложениях, где этот метод уже использовался для защиты от «тапджекинга», элементы автоматически будут считаться защищаемыми. Это добавляет защиту без необходимости усилий со стороны разработчиков.

Google советует использовать либо setFilterTouchesWhenObscured, либо accessibilityDataSensitive для всех экранов, где отображаются конфиденциальные данные — например, страницы входа, формы оплаты и другие элементы с личной информацией. Дополнительную информацию можно найти в статье Google, посвящённой тапджекингу.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru