


Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

Двое россиян арестованы в Таиланде за торговлю наркотиками с помощью ИИ

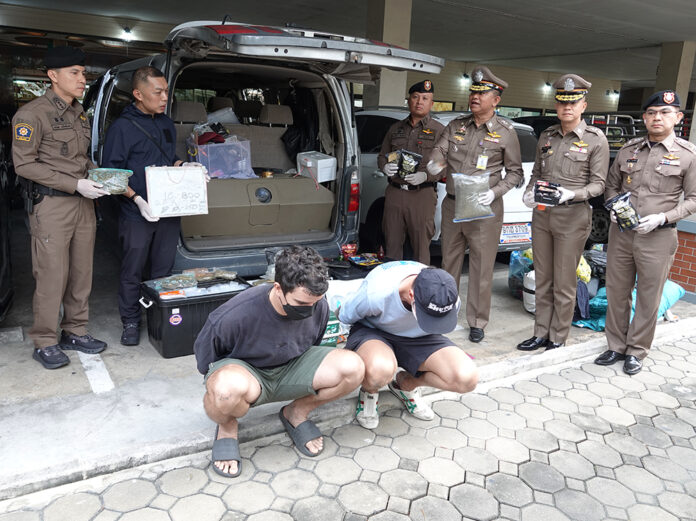
Полиция Таиланда задержала двух российских граждан по подозрению в торговле наркотиками в Бангкоке. По данным следствия, схема распространения была замаскирована под игру, а диспетчерские функции выполнял телеграм-бот с элементами искусственного интеллекта. У задержанных изъяли 200 тыс. бат (около 6400 долл.) наличными, автомобиль, два ноутбука, семь телефонов и наркотические вещества, главным образом продукты переработки каннабиса.

О задержании сообщил англоязычный новостной портал Khaosod. По его данным, россияне действовали в трёх центральных районах Бангкока — Патхумван, Лумпини и Яннава.

В этих районах фигуранты — Иван и Марк — размещали русскоязычные QR-стикеры, ведущие на телеграм-бота, управлявшегося с помощью ИИ. Бот обеспечивал все этапы взаимодействия между продавцами и покупателями: принимал заказы, передавал инструкции и рассылал координаты «закладок». Платежи проводились в криптовалюте, а для маскировки всей схемы использовалась игровая механика, напоминающая Pokemon Go.

Задержанным предъявлены обвинения в рекламе и распространении наркотических средств, а одному из них также инкриминируется нарушение правил пребывания в стране. Оба отрицают причастность к наркоторговле.

Как отмечает издание, расследование началось 13 ноября после сообщений в соцсетях о появлении стикеров с рекламой продажи наркотиков. По версии полиции, задержанные могли быть лишь частью более крупной сети, действовавшей не только в Бангкоке, но и в других регионах Таиланда.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru