


ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

ИИ обнаружил невидимый для антивирусов Linux-бэкдор GhostPenguin

Исследователи из Trend Micro сообщили об обнаружении нового скрытного бэкдора для Linux под названием GhostPenguin. На протяжении четырёх месяцев он находился в базе VirusTotal, но ни один антивирус при этом не детектировал файл вредоноса. Обнаружить его удалось только благодаря системе автоматического поиска угроз, использующей алгоритмы ИИ.

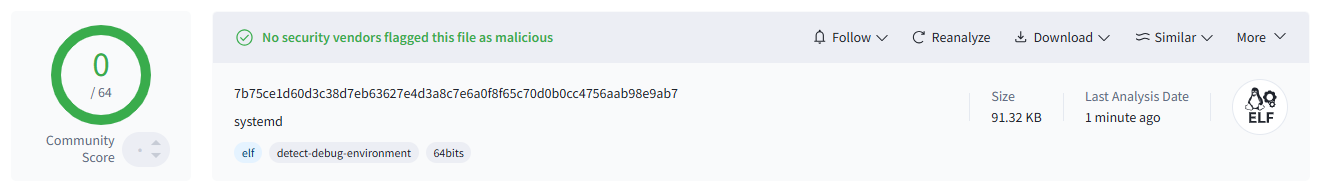
Впервые файл загрузили на VirusTotal 7 июля 2025 года. Но классические механизмы анализа не увидели ничего подозрительного.


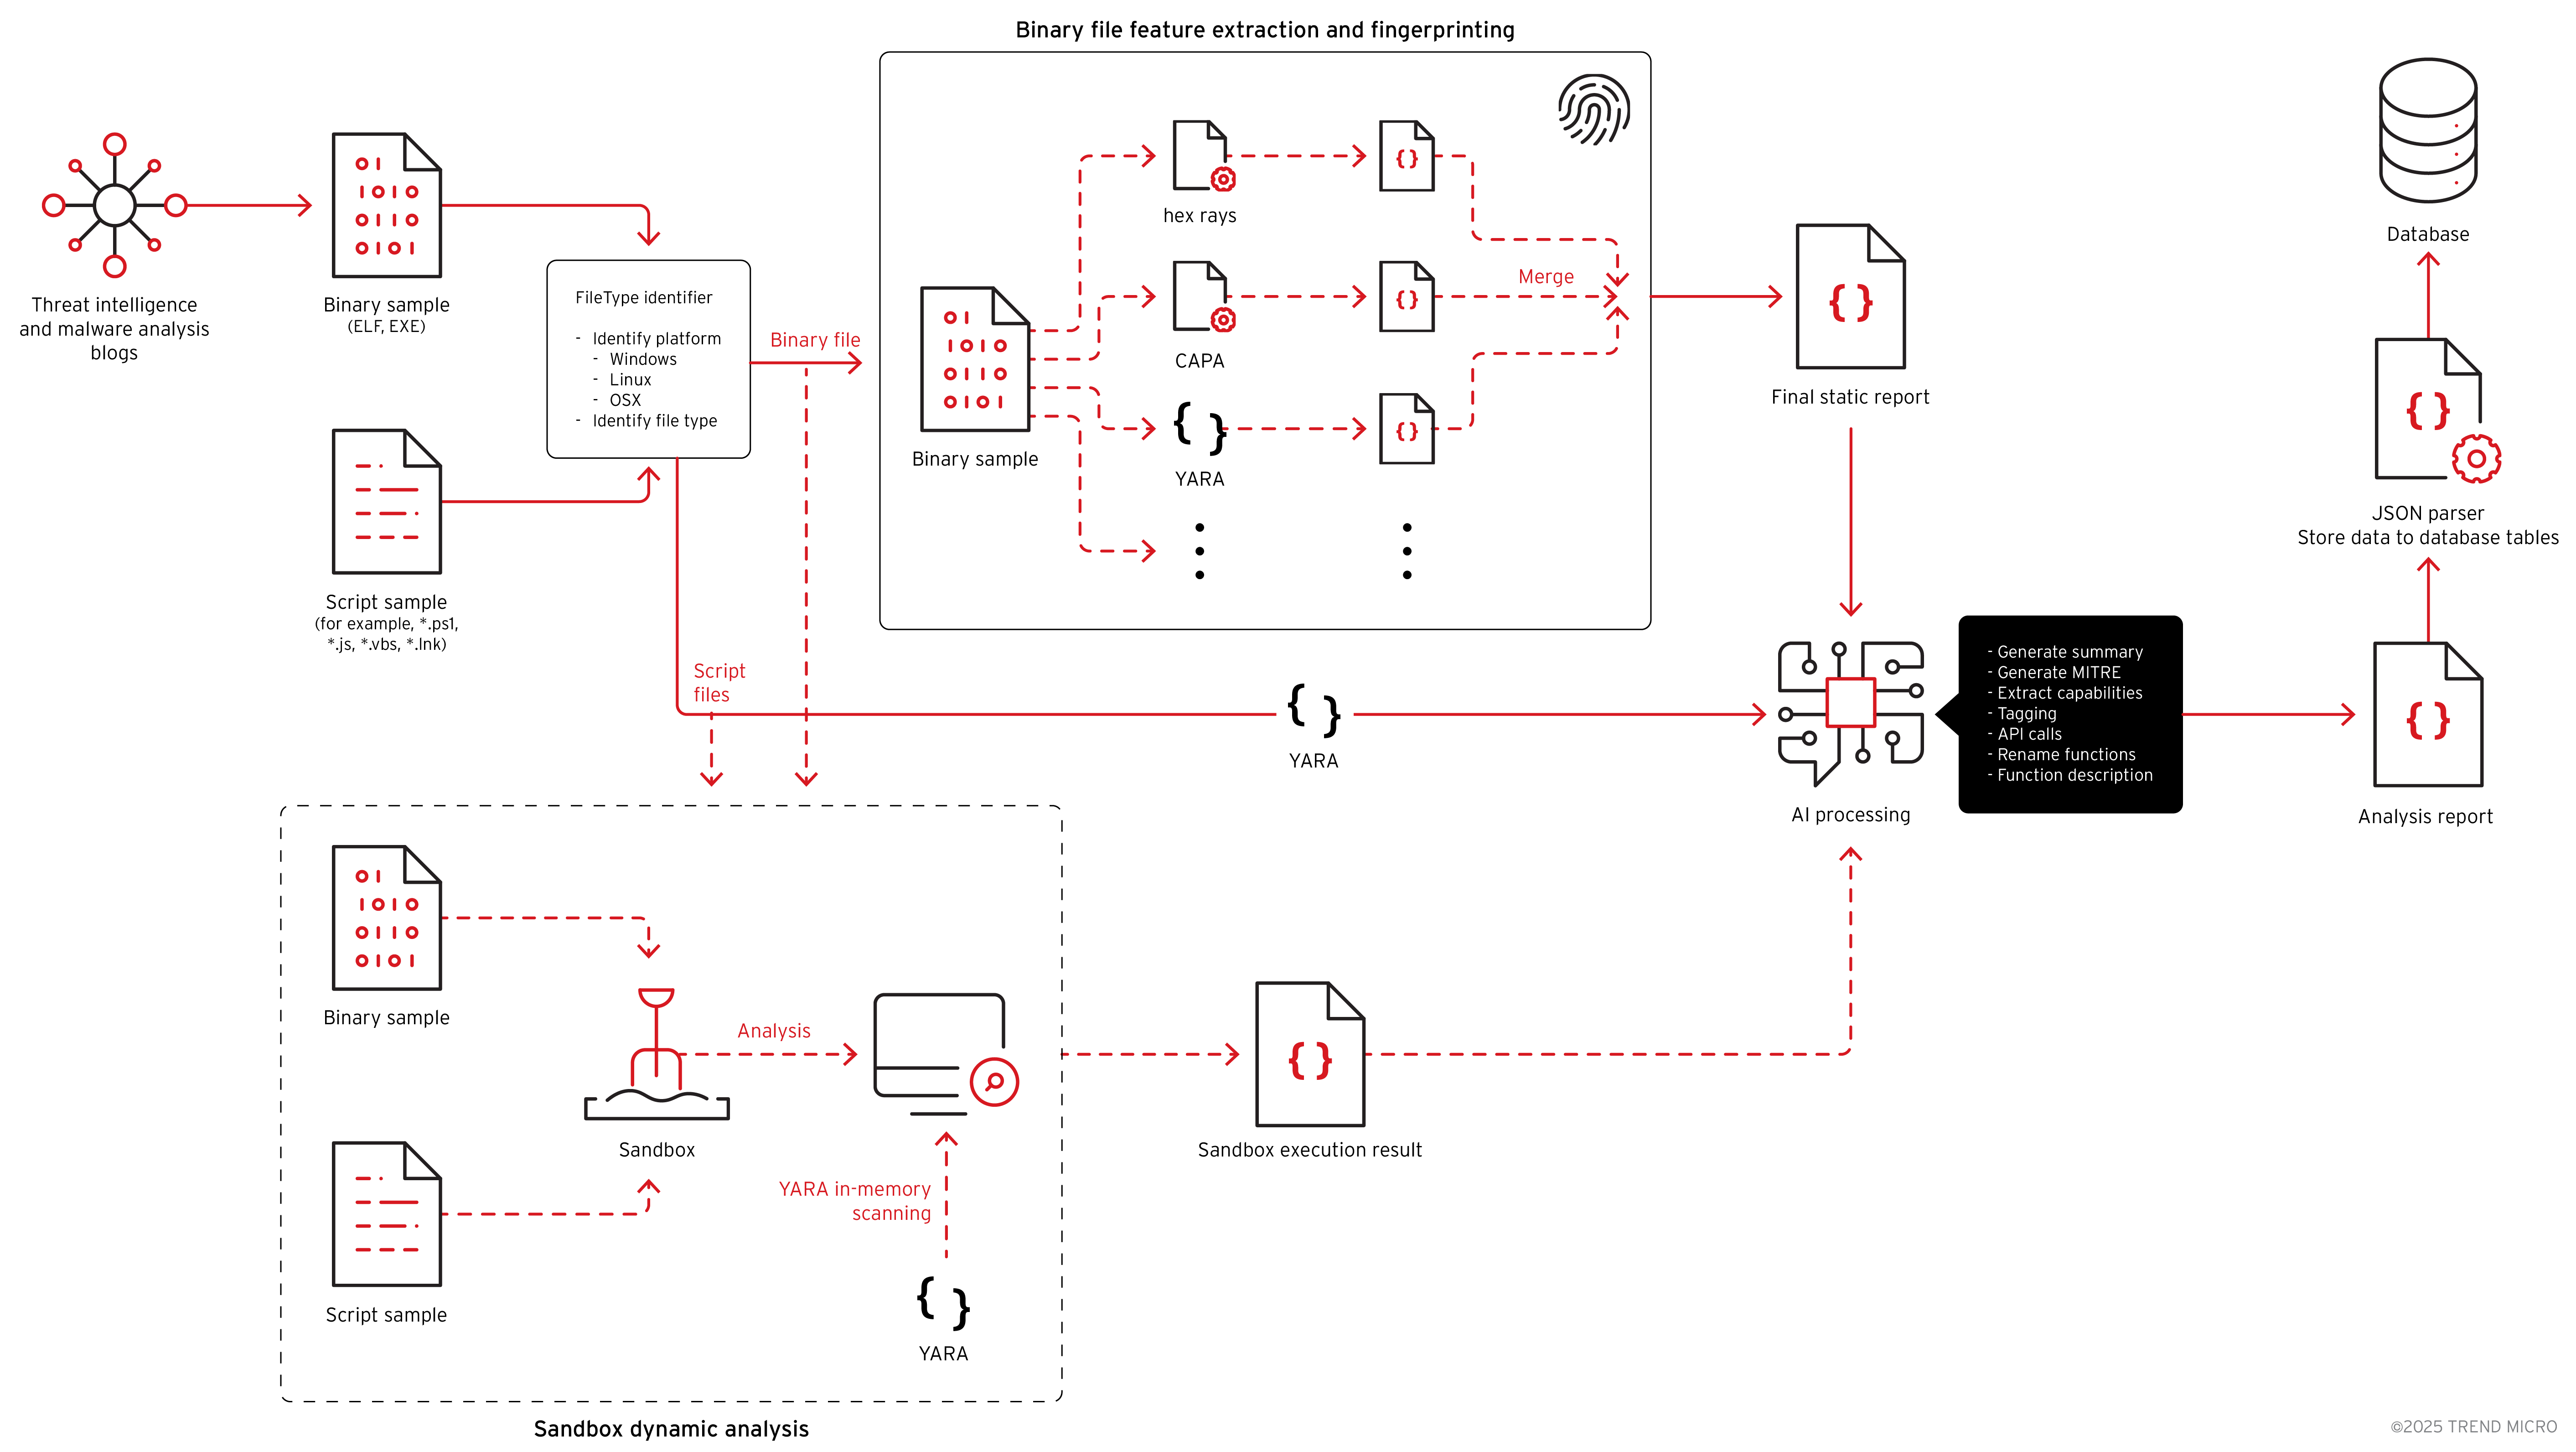
Лишь когда ИИ-пайплайн Trend Micro выделил образец как атипичный, эксперты провели детальное исследование и выяснили, что внутри скрыт полноценный бэкдор.

GhostPenguin написан на C++ и работает как многопоточный инструмент удалённого управления Linux-системой. Вместо привычных TCP-соединений он использует собственный зашифрованный UDP-протокол на базе RC5, что делает коммуникацию менее заметной и затрудняет обнаружение.


Отдельные потоки отвечают за регистрацию и передачу данных, благодаря этому GhostPenguin остаётся работоспособным даже в случае зависания отдельных компонентов.

После запуска бэкдор проходит подготовительный цикл:

  • проверяет, не запущен ли он уже, используя PID-файл;
  • инициирует хендшейк с C2-сервером и получает Session ID, который далее служит ключом шифрования;
  • собирает данные о системе (IP-адрес, имя хоста, версию ОС вроде «Ubuntu 24.04.2 LTS», архитектуру) и отправляет их на сервер до получения подтверждения.

Исследование также показало, что GhostPenguin, вероятно, ещё в разработке. В коде нашли отладочные элементы, неиспользуемые функции, тестовые домены и даже опечатки — вроде «ImpPresistence» и «Userame». Похоже, авторы торопились или отлаживали раннюю версию.

Главный вывод Trend Micro: традиционные методы анализа пропустили GhostPenguin полностью, тогда как ИИ-подход позволил заметить аномалию. Этот случай, по словам исследователей, наглядно демонстрирует, насколько сложными становятся современные угрозы и почему стратегия их поиска должна развиваться дальше.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru