


ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

ClayRat возвращается: Android-шпион научился блокировать удаление

Исследователи из Zimperium сообщили о возвращении известного Android-шпиона ClayRat — и новом уровне его возможностей. Если раньше это был сравнительно простой инфостилер, то теперь он превратился в полноценный инструмент слежки, который не только собирает информацию, но и активно сопротивляется попыткам удалить его с устройства.

ClayRat впервые обнаружили в октябре 2024 года: тогда он умел воровать СМС и журналы звонков — неприятно, но типично.

Однако новая версия, как отмечают аналитики zLabs, получила «значительно расширенную функциональность».

Главное изменение — использование специальных возможностей ОС Android. Эти механизмы предназначены для помощи людям с ограниченными возможностями, но злоумышленники всё чаще используют их как универсальный доступ ко всему интерфейсу устройства. В случае ClayRat это позволило внедрить кейлоггер, считывать ПИН-коды, пароли и даже автоматически снимать блокировку экрана.

Но более тревожным стало то, что ClayRat научился обороняться. Если пользователь попытается удалить приложение, оно блокирует нажатия, имитируя «тапы» по системным кнопкам — фактически мешая выключить смартфон или удалить заражённое приложение. Параллельно троян накладывает фальшивые оверлеи — например, «обновление системы», — чтобы скрыть происходящее на экране.

Для заражения ClayRat маскируется под известные сервисы — видеоплатформы, мессенджеры, региональные приложении вроде такси или парковки.

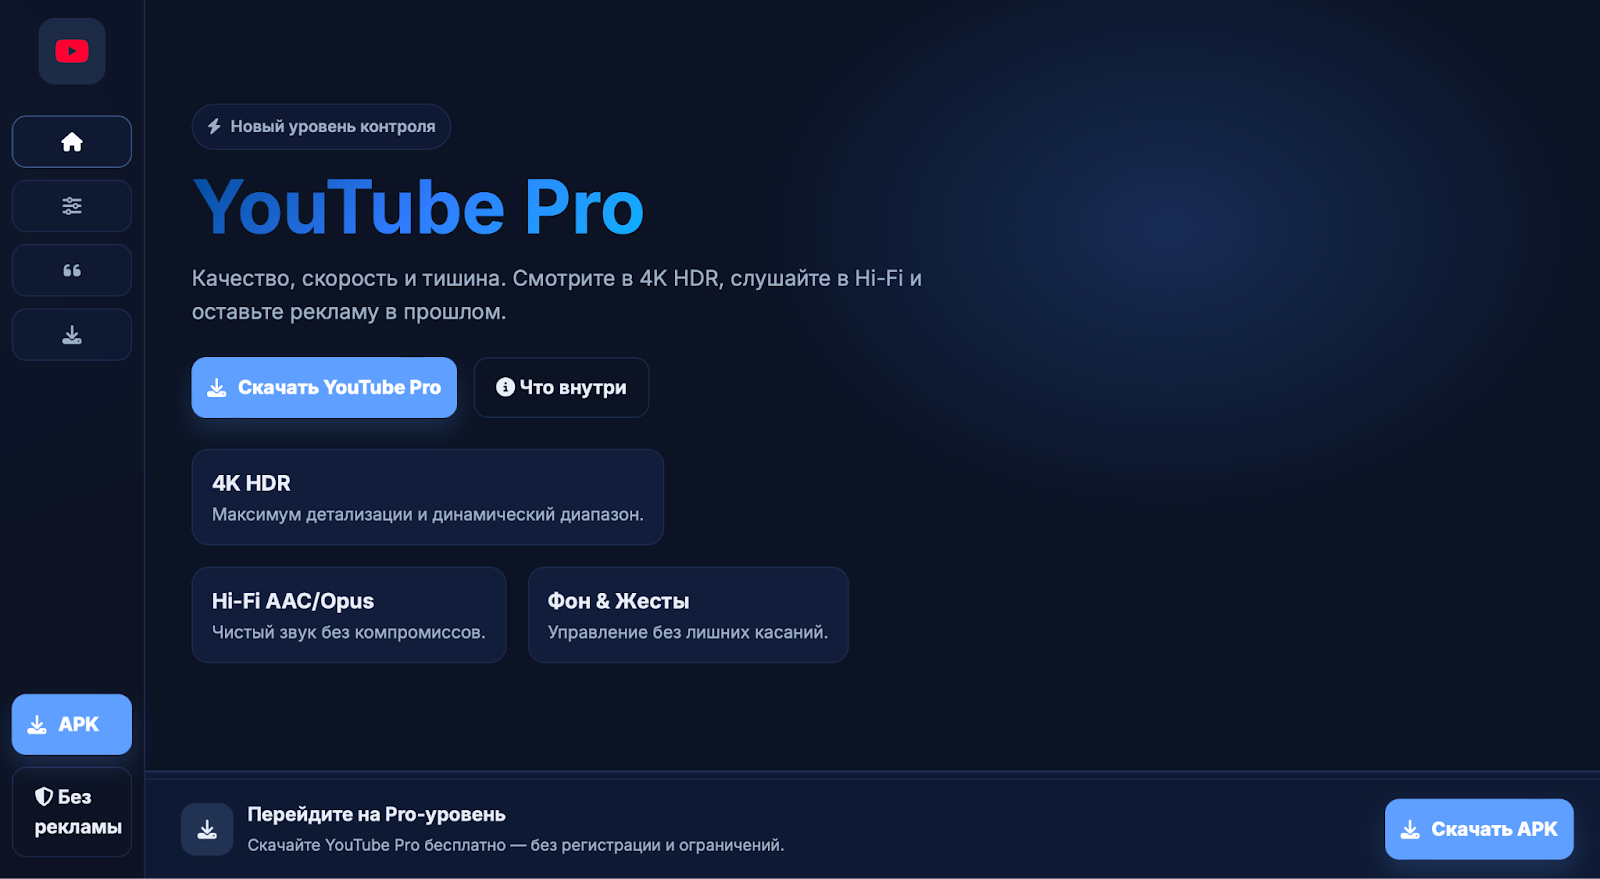
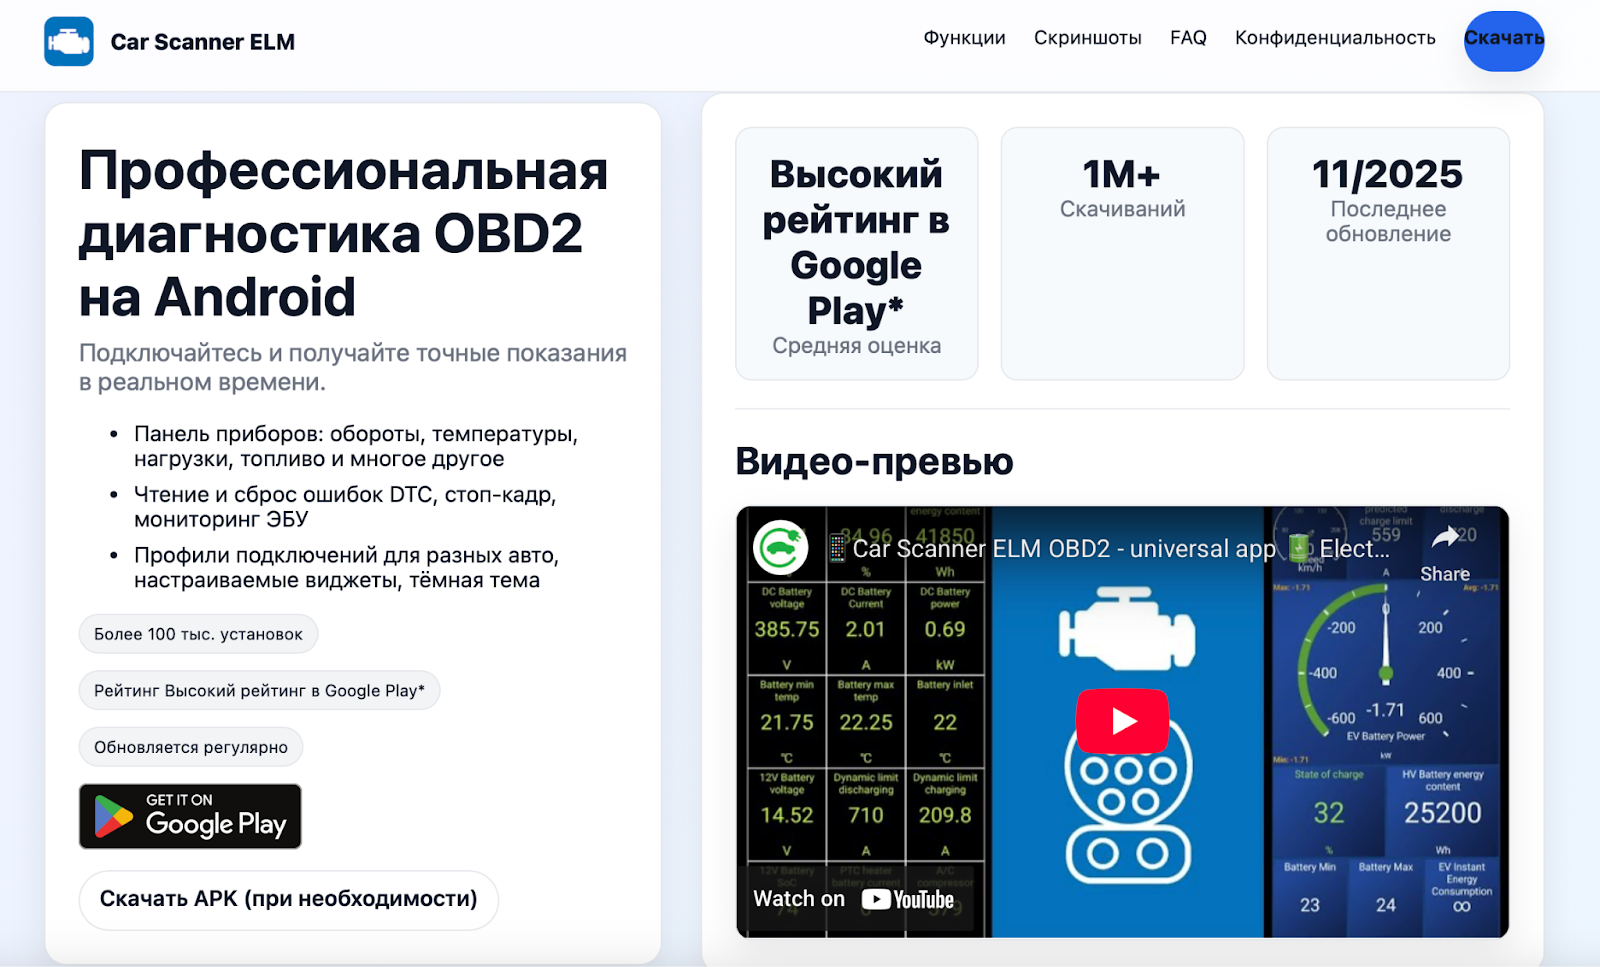
Исследователи нашли более 25 доменов-приманок, включая фальшивые версии «YouTube Pro» и автомобильного диагностического приложения «Car Scanner ELM». Дополнительно злоумышленники используют Dropbox для распространения APK-файлов, чтобы обойти веб-фильтры.


После установки ClayRat получает контроль над смартфоном: записывает экран через MediaProjection API, перехватывает пользовательские ответы на уведомления и подменяет их, что помогает красть одноразовые коды и вмешиваться в переписки.

Zimperium отмечает, что обновлённый ClayRat стал заметно опаснее прежнего. Его возможности показывают, насколько стремительно эволюционируют мобильные угрозы — и почему классических мер защиты уже недостаточно.

Напомним, в России ClayRat был обнаружен ещё в октябре. Тогда вредонос маскировался под WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), TikTok, Google Photos и YouTube.

Кроме того, на прошлой неделе мы писали, что киберполиция задержала учащегося Краснодарского кооперативного института, которого обвиняют в ClayRat.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru