


Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

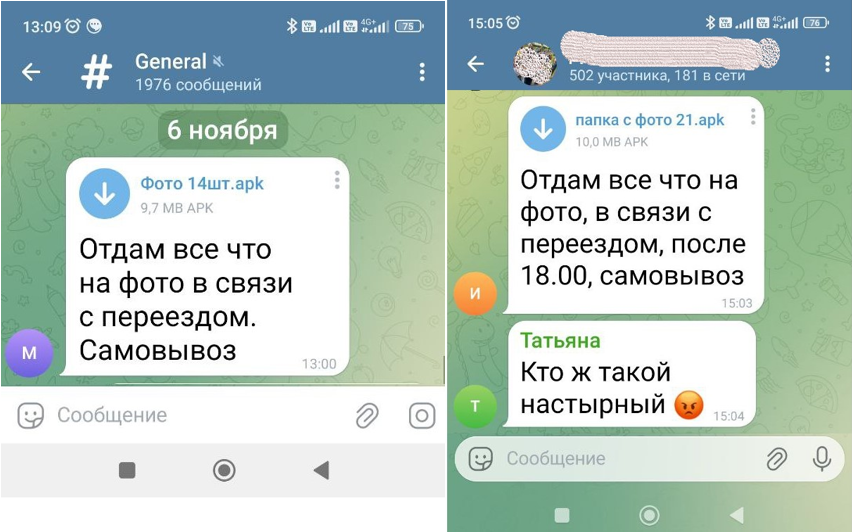
Отдел реагирования и цифровой криминалистики Angara MTDR завершил анализ новой версии вредоносных приложений для Android семейства Mamont, которые злоумышленники продолжают распространять под видом вложенных фотографий в объявлениях о продаже домашних вещей. Обновлённые варианты Mamont получили расширенную функциональность, направленную на кражу персональных данных.

Руководитель направления обратной разработки Angara MTDR Александр Гантимуров опубликовал результаты исследования новых модификаций зловреда в корпоративном блоге на платформе Habr.

Исследованные образцы представлены двумя разновидностями APK-файлов размером около 10 Мбайт, различающимися лишь незначительными деталями.

Как правило, такие приложения содержат в названии файла слово «фото» или photo. Они распространяются через мессенджеры и чаще всего прикрепляются к объявлениям о продаже домашних вещей, связанных с переездом. Ранее злоумышленники также использовали маскировку APK под изображения и видеоролики.

Вредонос предназначен для скрытого получения и отправки сообщений, сбора информации об устройстве, отправки USSD-команд, просмотра уведомлений и открытия произвольных веб-адресов. При запуске он запрашивает доступ к отправке и приёму СМС, к телефонным вызовам и камере.

После получения всех необходимых разрешений зловред открывает фишинговый ресурс, замаскированный под сервис хранения изображений. Его цель — сбор пользовательских данных. Однако в исследуемых версиях функции передачи информации с устройства реализованы лишь частично.

Связь с управляющим сервером осуществляется через клиент retrofit2, а данные передаются в формате JSON. В программный интерфейс внедрён механизм uploadVerificationData, который пока не активирован. Анализ кода показывает, что злоумышленники планируют расширить набор отправляемых данных, включая персональные сведения — вплоть до номеров документов.

По мнению Александра Гантимурова, это указывает на планы дальнейшего наращивания функциональности зловреда и расширения атак, в том числе с использованием данных, собранных с заражённых устройств. Всё это может свидетельствовать о подготовке масштабной кампании по массовому сбору и эксплуатации персональных данных.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru