


Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Mamont возвращается: обновлённый Android-троян готовится к массовым атакам

Отдел реагирования и цифровой криминалистики Angara MTDR завершил анализ новой версии вредоносных приложений для Android семейства Mamont, которые злоумышленники продолжают распространять под видом вложенных фотографий в объявлениях о продаже домашних вещей. Обновлённые варианты Mamont получили расширенную функциональность, направленную на кражу персональных данных.

Руководитель направления обратной разработки Angara MTDR Александр Гантимуров опубликовал результаты исследования новых модификаций зловреда в корпоративном блоге на платформе Habr.

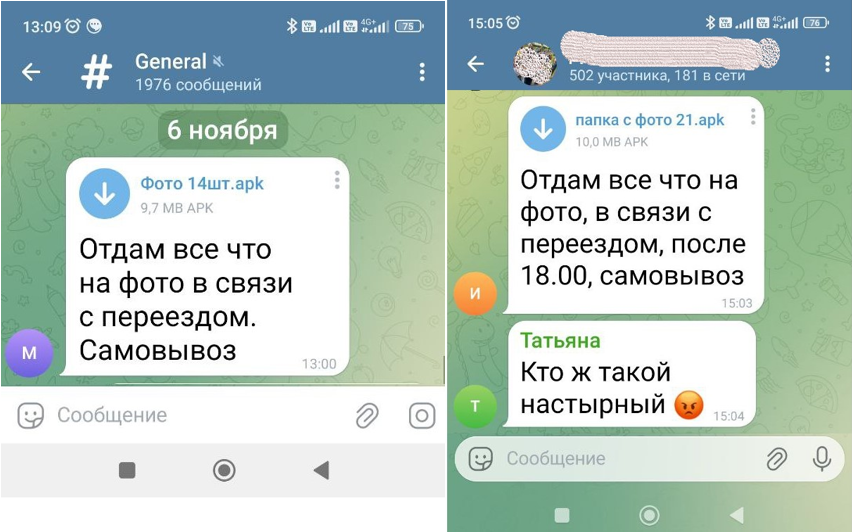
Исследованные образцы представлены двумя разновидностями APK-файлов размером около 10 Мбайт, различающимися лишь незначительными деталями.

Как правило, такие приложения содержат в названии файла слово «фото» или photo. Они распространяются через мессенджеры и чаще всего прикрепляются к объявлениям о продаже домашних вещей, связанных с переездом. Ранее злоумышленники также использовали маскировку APK под изображения и видеоролики.

Вредонос предназначен для скрытого получения и отправки сообщений, сбора информации об устройстве, отправки USSD-команд, просмотра уведомлений и открытия произвольных веб-адресов. При запуске он запрашивает доступ к отправке и приёму СМС, к телефонным вызовам и камере.

После получения всех необходимых разрешений зловред открывает фишинговый ресурс, замаскированный под сервис хранения изображений. Его цель — сбор пользовательских данных. Однако в исследуемых версиях функции передачи информации с устройства реализованы лишь частично.

Связь с управляющим сервером осуществляется через клиент retrofit2, а данные передаются в формате JSON. В программный интерфейс внедрён механизм uploadVerificationData, который пока не активирован. Анализ кода показывает, что злоумышленники планируют расширить набор отправляемых данных, включая персональные сведения — вплоть до номеров документов.

По мнению Александра Гантимурова, это указывает на планы дальнейшего наращивания функциональности зловреда и расширения атак, в том числе с использованием данных, собранных с заражённых устройств. Всё это может свидетельствовать о подготовке масштабной кампании по массовому сбору и эксплуатации персональных данных.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru