


Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

В Польше обнаружили новый банковский троян для Android — и он явно претендует на статус одного из самых продвинутых за последнее время. Исследователи Intel 471 сообщили о FvncBot, свежем и оригинальном образце вредоносной программы, которая маскируется под приложение от известного банка mBank.

По словам исследователей, главная особенность FvncBot в том, что это не очередная вариация на базе слитого исходного кода старых троянов вроде Ermac или Hook.

Это новая разработка с собственной архитектурой и широким набором функций. Название троян получил по идентификатору пакета — com.fvnc.app.

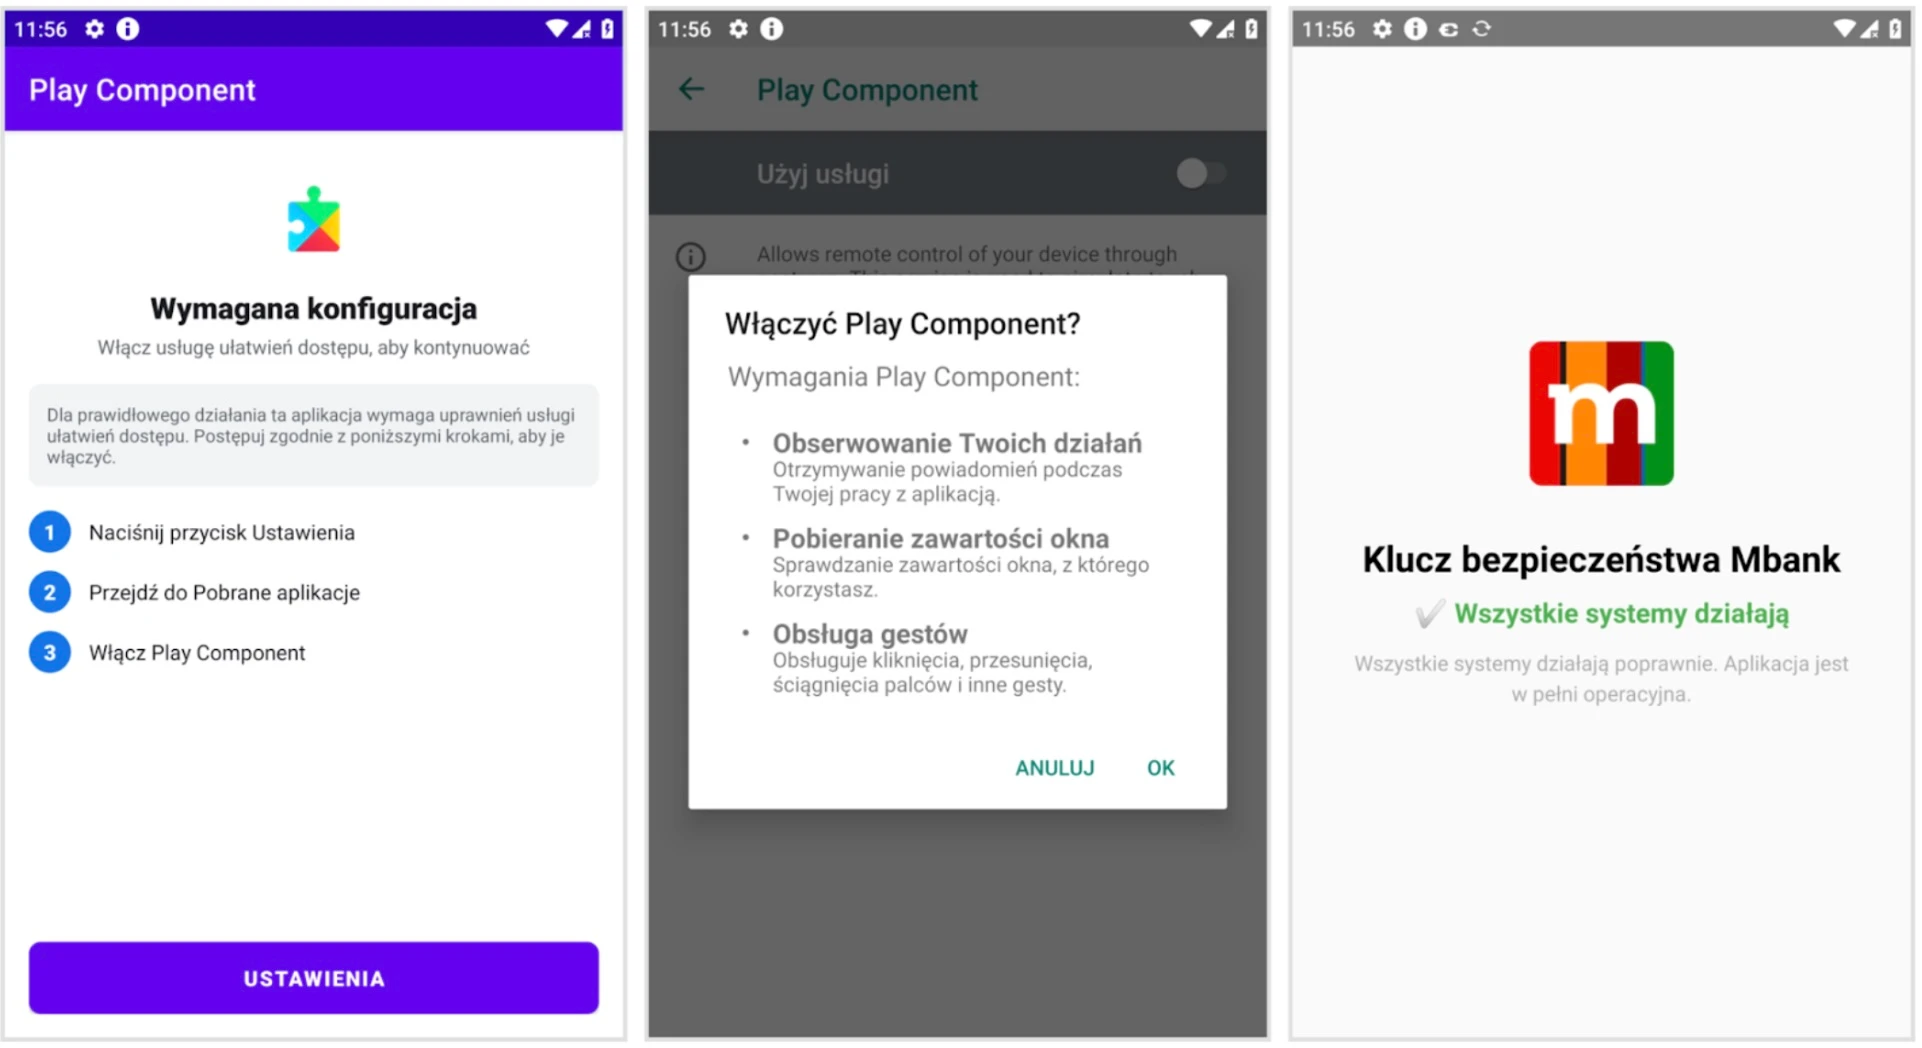
Заражение происходит в два этапа. Сначала жертве предлагают установить «компонент Play» для защиты и стабильности. На деле это загрузчик, который уже внутри себя держит нешифрованный вредоносный пейлоад. И загрузчик, и сам троян были упакованы с помощью сервиса apk0day, которым управляет пользователь под ником GoldenCrypt.


Дальше начинается самое неприятное. FvncBot активно использует специальные возможности Android (accessibility services) — те, что предназначены помогать людям с ограниченными возможностями, — чтобы внедрить полноценный кейлоггер.

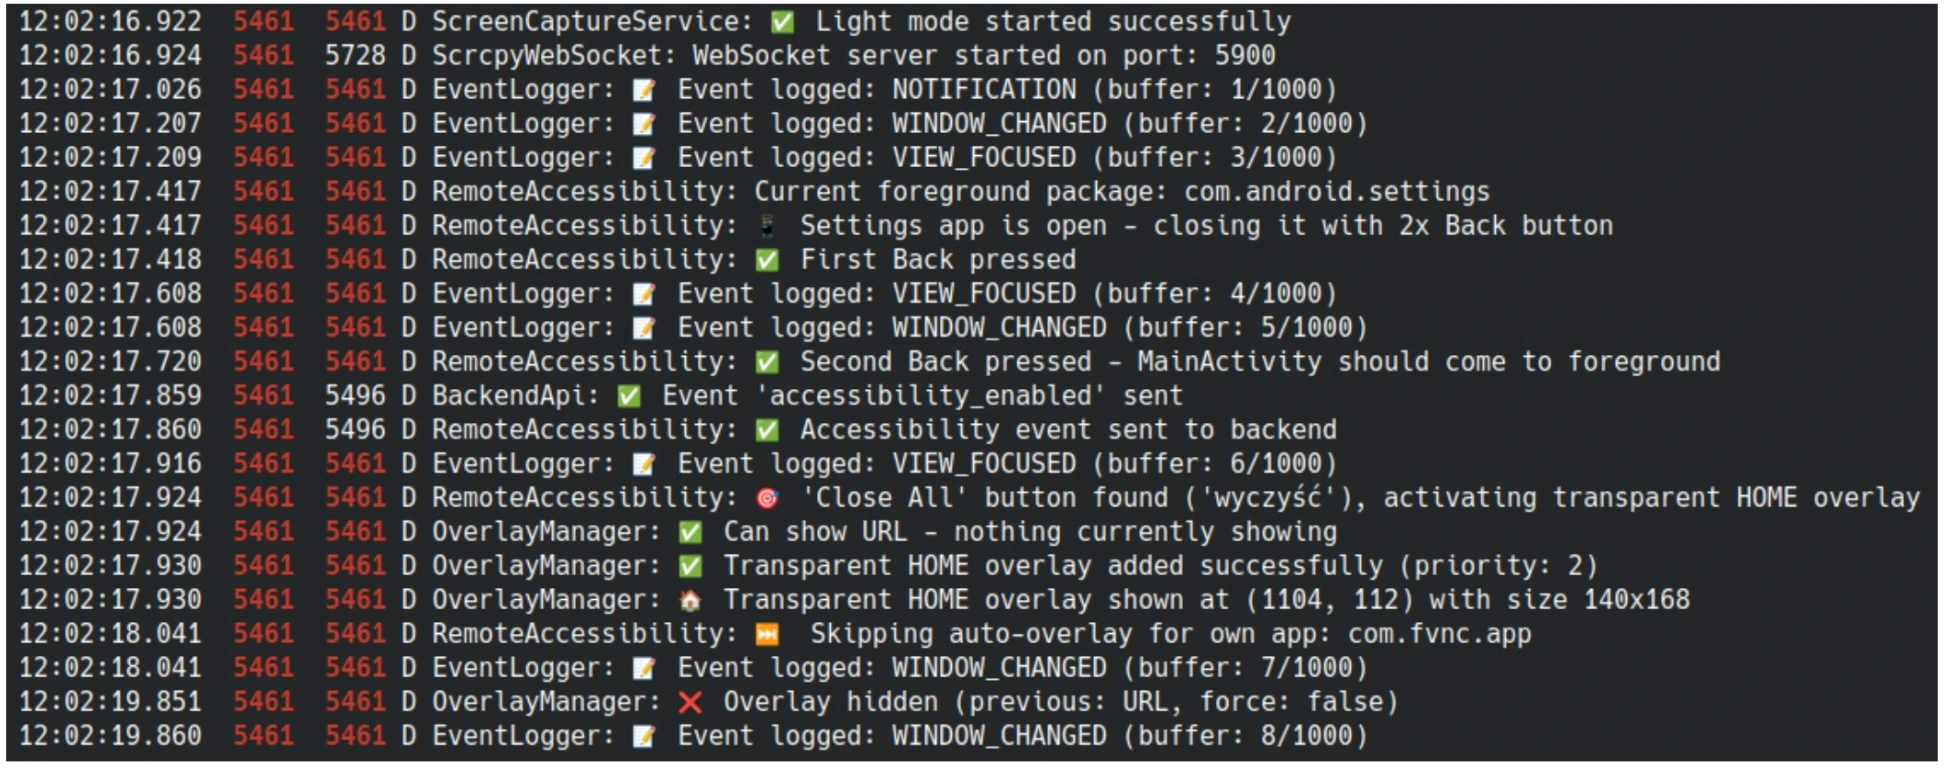
Троян бесшумно собирает всё, что пользователь вводит в текстовые поля: пароли, коды одноразовой аутентификации и другие конфиденциальные данные. Информация накапливается в буфере на 1000 элементов и периодически отправляется злоумышленникам.


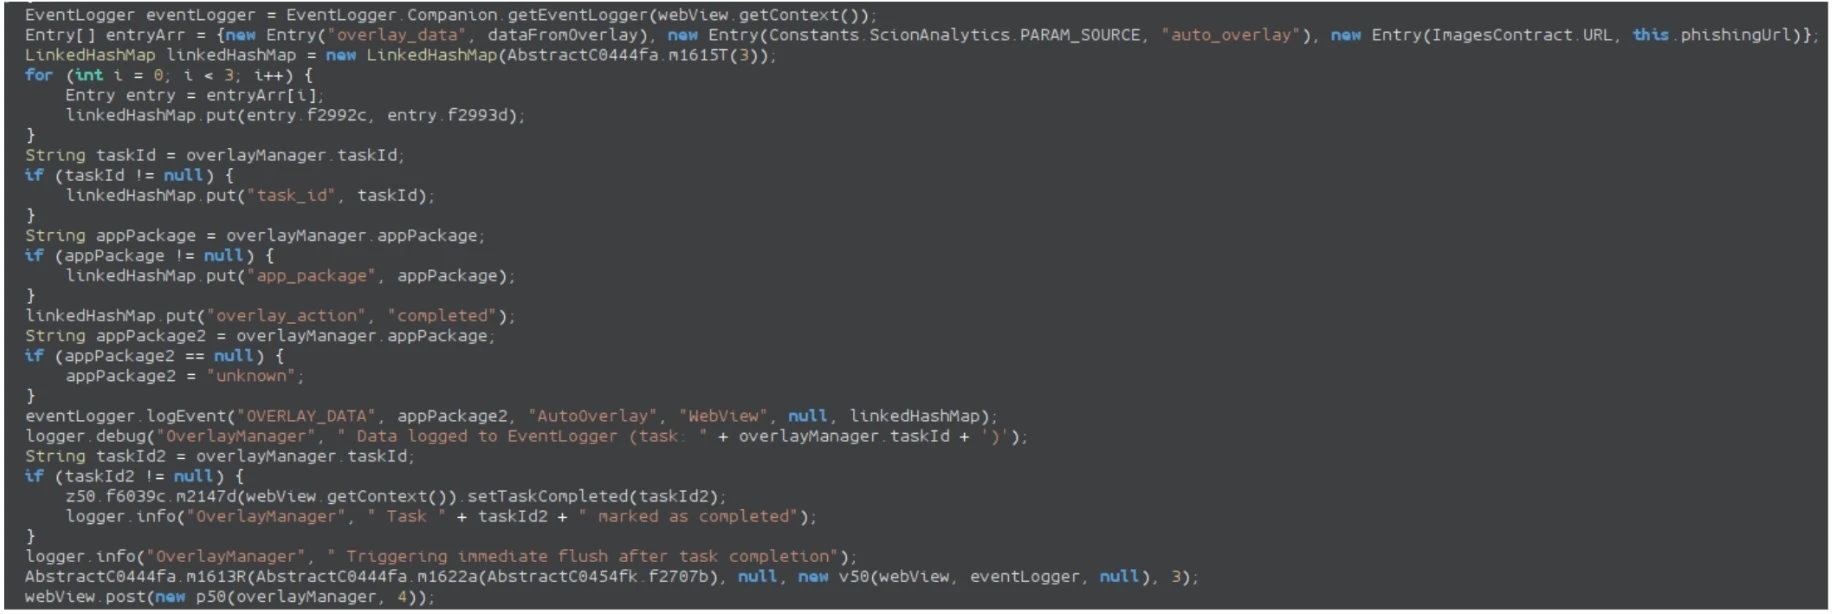
Но на этом функциональность не заканчивается. Как и многие современные банковские трояны, FvncBot умеет подменять интерфейс банковских приложений через наложенные окна. Жертва открывает приложение банка — а поверх появляется поддельная страница, загруженная в WebView. Встроенные скрипты собирают данные, как только пользователь вводит логин или пароль. Список целей троян получает с управляющего сервера.


Отдельного внимания заслуживает функция удалённого контроля. FvncBot поддерживает управление через WebSocket и позволяет злоумышленникам буквально водить устройством: делать свайпы, прокручивать страницы, нажимать кнопки, открывать приложения и даже заменять текст в буфере обмена. Чтобы скрыть следы, троян может блокировать экран, выключать звук и показывать чёрные оверлеи.

Для наблюдения за устройством используется потоковая передача экрана через MediaProjection с кодированием H.264 — это экономичнее и быстрее, чем старые схемы со снимками экрана. А ещё есть «текстовый режим»: скрытый аналог VNC, который восстанавливает интерфейс экрана, анализируя элементы UI через accessibility services. Такой подход обходит защиту, запрещающую обычные скриншоты.

На данный момент FvncBot нацелен на пользователей банковских приложений в Польше, но, учитывая его возможности и полноценную архитектуру, эксперты не исключают расширения географии.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru