


Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

Новый банковский Android-троян FvncBot управляет смартфоном удалённо

В Польше обнаружили новый банковский троян для Android — и он явно претендует на статус одного из самых продвинутых за последнее время. Исследователи Intel 471 сообщили о FvncBot, свежем и оригинальном образце вредоносной программы, которая маскируется под приложение от известного банка mBank.

По словам исследователей, главная особенность FvncBot в том, что это не очередная вариация на базе слитого исходного кода старых троянов вроде Ermac или Hook.

Это новая разработка с собственной архитектурой и широким набором функций. Название троян получил по идентификатору пакета — com.fvnc.app.

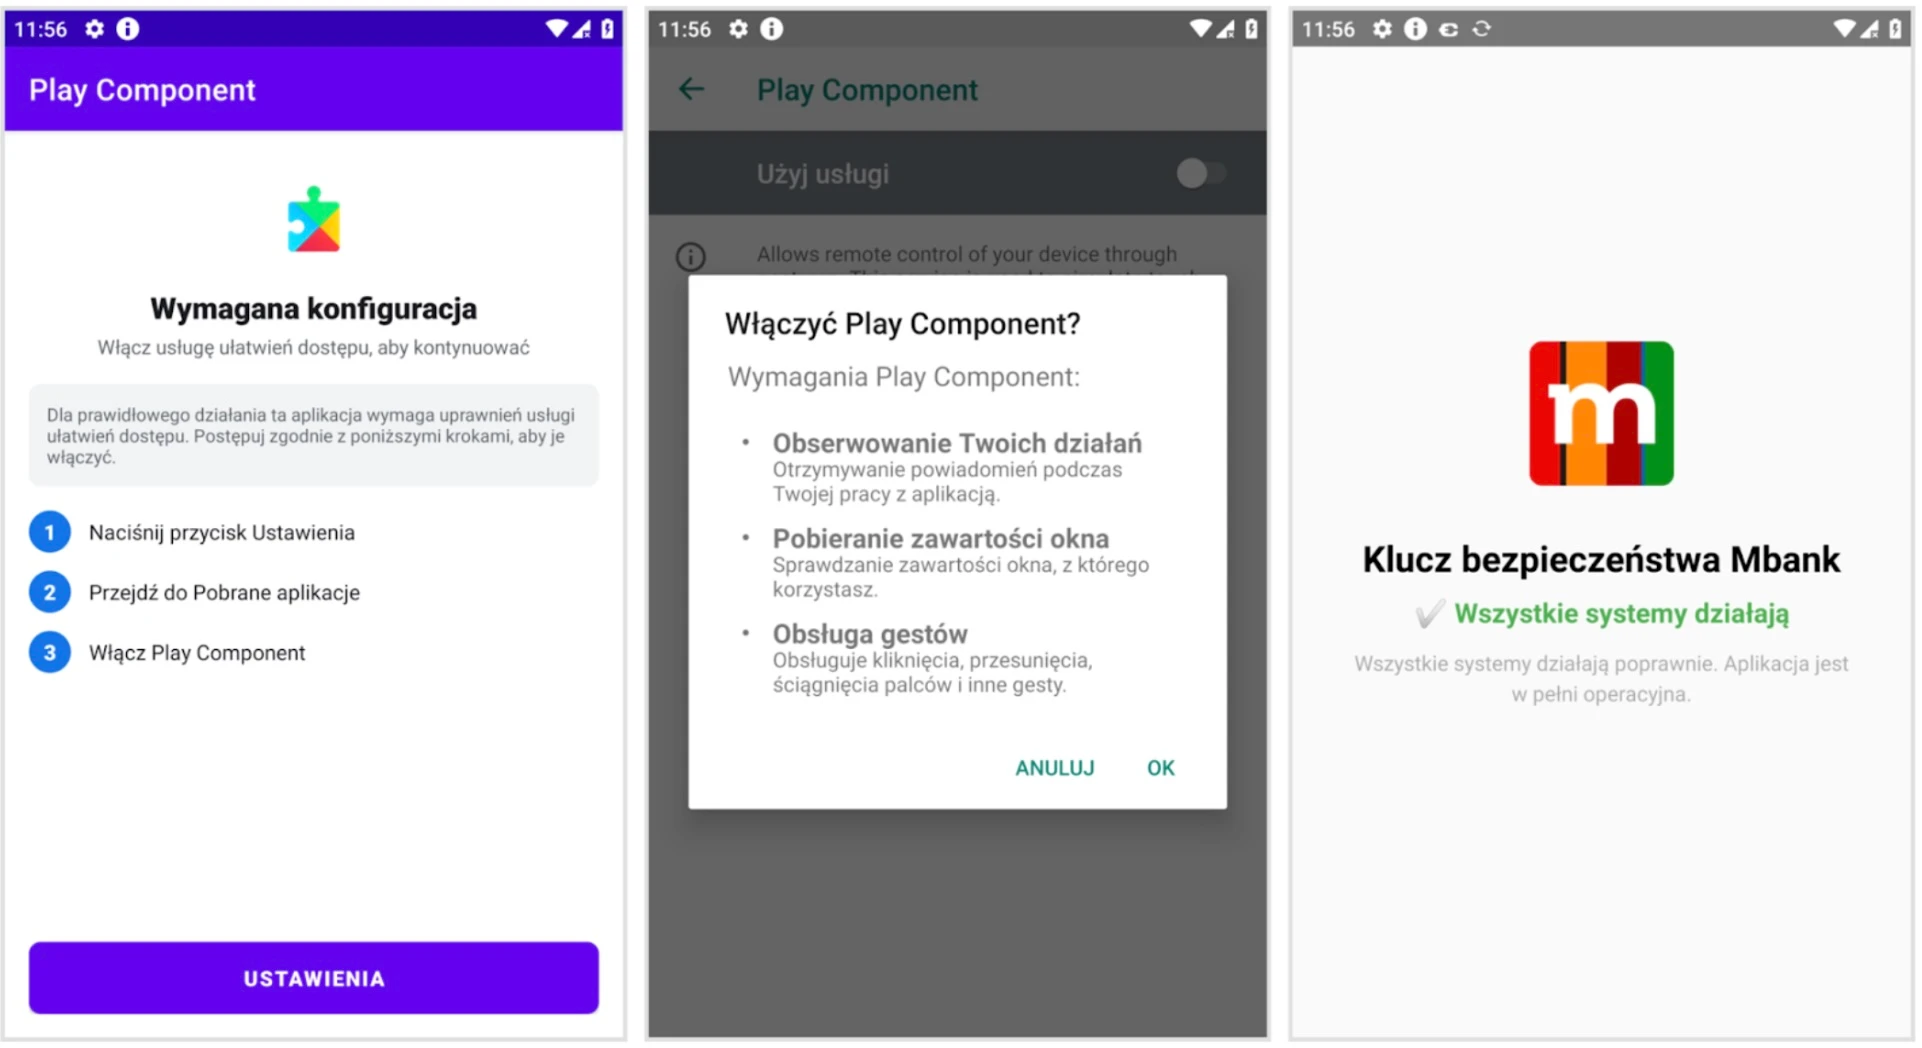
Заражение происходит в два этапа. Сначала жертве предлагают установить «компонент Play» для защиты и стабильности. На деле это загрузчик, который уже внутри себя держит нешифрованный вредоносный пейлоад. И загрузчик, и сам троян были упакованы с помощью сервиса apk0day, которым управляет пользователь под ником GoldenCrypt.


Дальше начинается самое неприятное. FvncBot активно использует специальные возможности Android (accessibility services) — те, что предназначены помогать людям с ограниченными возможностями, — чтобы внедрить полноценный кейлоггер.

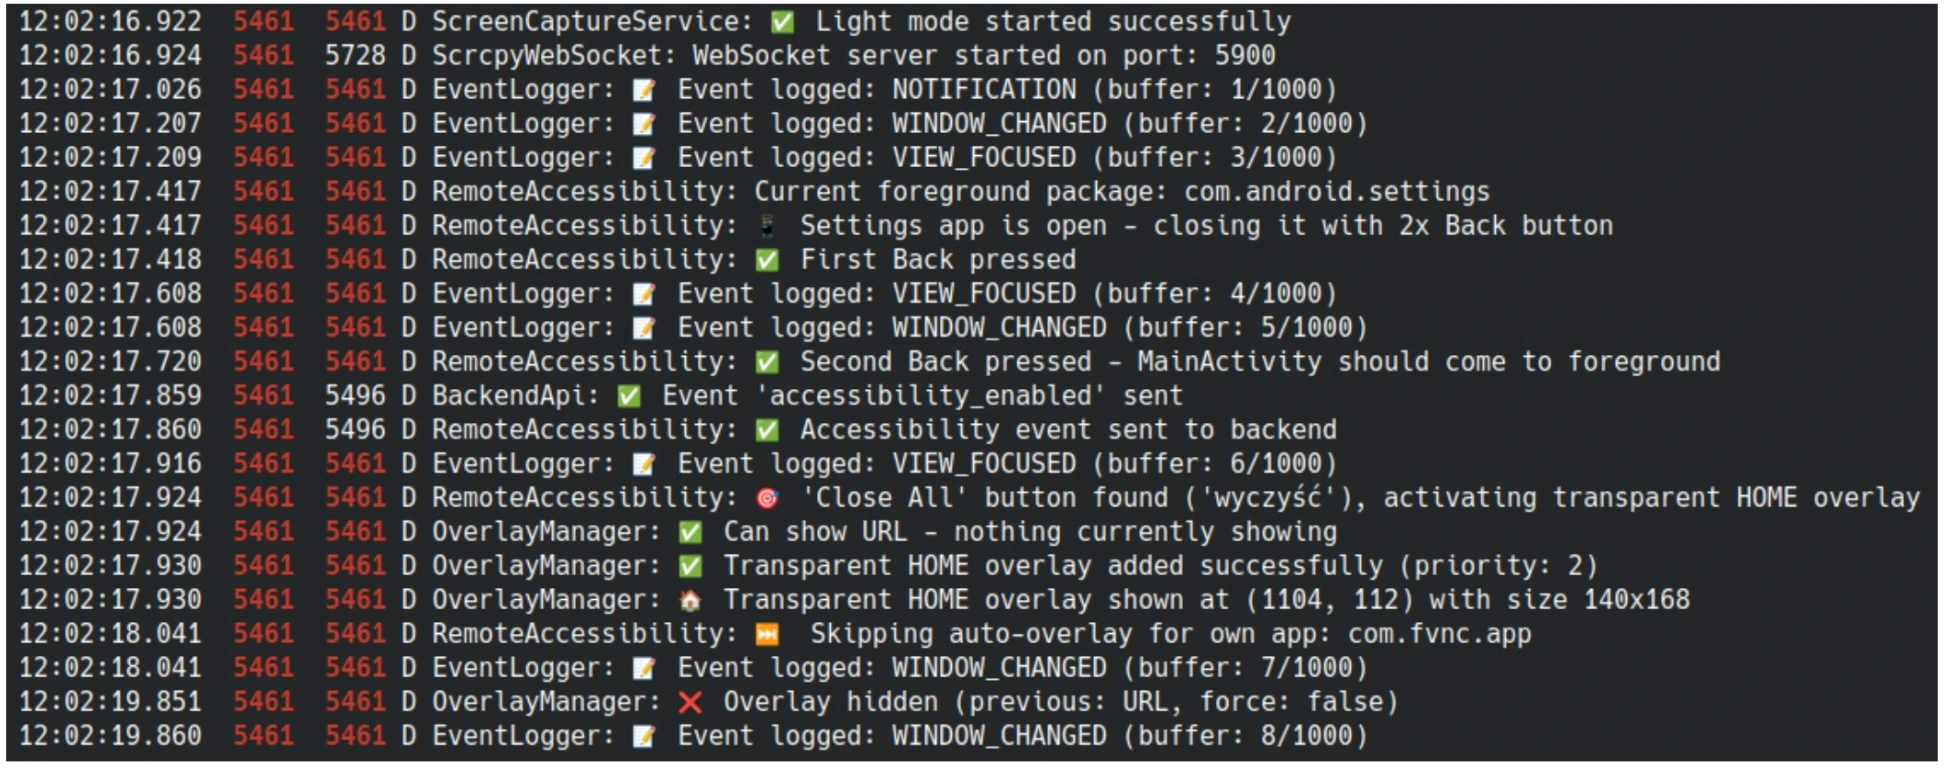
Троян бесшумно собирает всё, что пользователь вводит в текстовые поля: пароли, коды одноразовой аутентификации и другие конфиденциальные данные. Информация накапливается в буфере на 1000 элементов и периодически отправляется злоумышленникам.


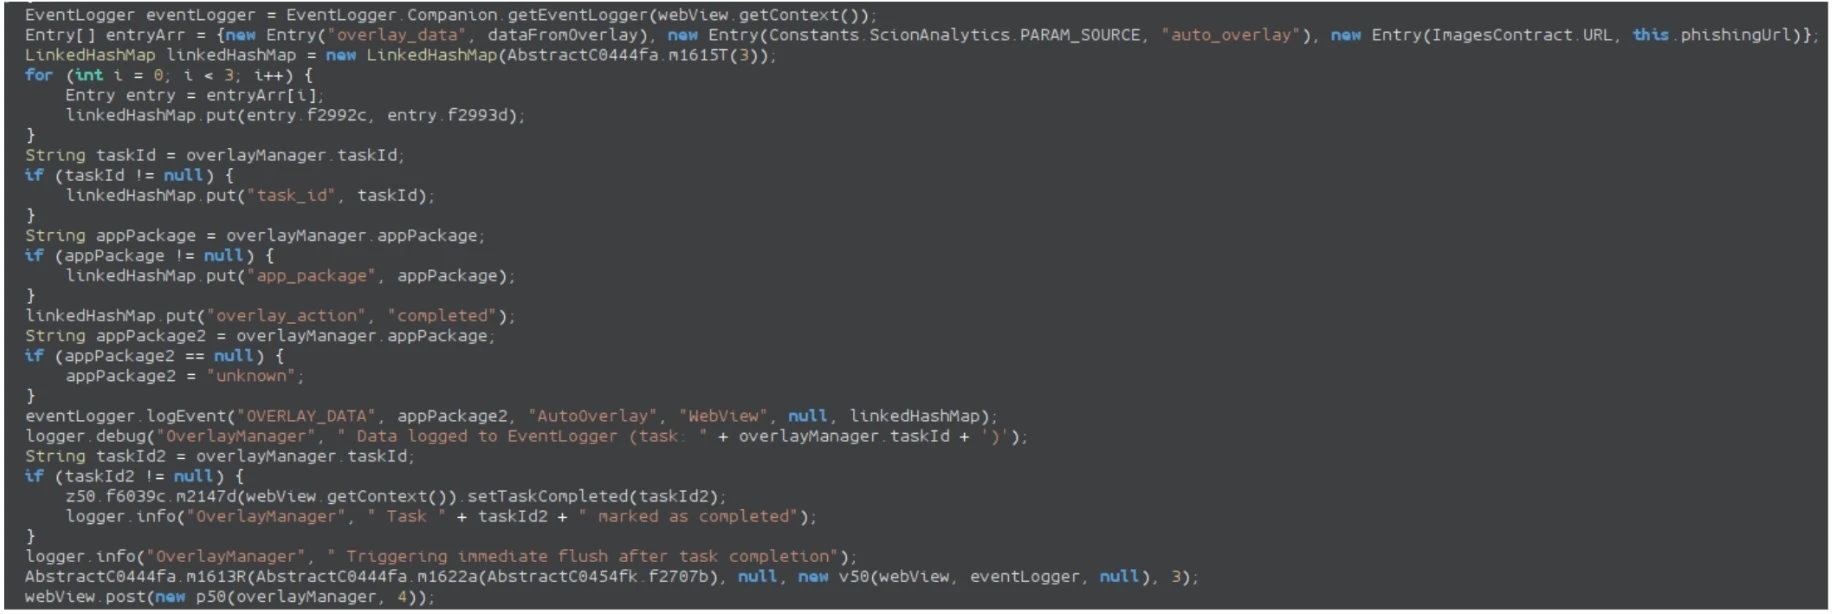
Но на этом функциональность не заканчивается. Как и многие современные банковские трояны, FvncBot умеет подменять интерфейс банковских приложений через наложенные окна. Жертва открывает приложение банка — а поверх появляется поддельная страница, загруженная в WebView. Встроенные скрипты собирают данные, как только пользователь вводит логин или пароль. Список целей троян получает с управляющего сервера.


Отдельного внимания заслуживает функция удалённого контроля. FvncBot поддерживает управление через WebSocket и позволяет злоумышленникам буквально водить устройством: делать свайпы, прокручивать страницы, нажимать кнопки, открывать приложения и даже заменять текст в буфере обмена. Чтобы скрыть следы, троян может блокировать экран, выключать звук и показывать чёрные оверлеи.

Для наблюдения за устройством используется потоковая передача экрана через MediaProjection с кодированием H.264 — это экономичнее и быстрее, чем старые схемы со снимками экрана. А ещё есть «текстовый режим»: скрытый аналог VNC, который восстанавливает интерфейс экрана, анализируя элементы UI через accessibility services. Такой подход обходит защиту, запрещающую обычные скриншоты.

На данный момент FvncBot нацелен на пользователей банковских приложений в Польше, но, учитывая его возможности и полноценную архитектуру, эксперты не исключают расширения географии.

NightEagle сменила маршрут: кибершпионы атаковали российские компании

Кибершпионская группа NightEagle, также известная как APT-Q-95, впервые попалась на атаках за пределами Азии. Новой целью стали российские производственные и строительные компании, сообщили специалисты «Лаборатории Касперского».

По данным технического отчёта Securelist, первоначальный доступ злоумышленники получали через скомпрометированные учётные записи корпоративных VPN.

Дальше они добирались до серверов Microsoft Exchange и размещали на них бэкдор GhostContainer. Точный способ доставки вредоноса установить не удалось.

Исследователи предполагают, что атакующие манипулировали параметром VIEWSTATE и запускали полезную нагрузку прямо в оперативной памяти сервера. Такой подход позволяет меньше мусорить файлами на диске и дольше не попадаться защите.


Затем NightEagle начинала осваиваться в сети как у себя дома. Группа использовала RDP, эксплуатировала уязвимости Active Directory и пыталась получить хеши паролей доменных аккаунтов. В отдельных эпизодах применялась старая, но всё ещё кусачая уязвимость BlueKeep, а также техники DCSync и злоупотребления Kerberos.

Особая любовь кибершпионов — легитимные сервисы. Инструменты для атак они прятали в репозиториях GitHub, маскируя архивы и файлы под обычное ПО. Для скрытого доступа использовались Microsoft Dev Tunnels и rdp2tcp: эта связка позволяла прокладывать туннели к скомпрометированным системам без открытия подозрительных портов.

Финальной целью становился контроль над доменной инфраструктурой и всей сетью компании.

Группа активна с 2023 года и прежде атаковала преимущественно китайские организации. Российская кампания показывает, что география NightEagle расширяется, а привычные GitHub, RDP и сервисы Microsoft могут превращаться из рабочих инструментов в удобное прикрытие для кибершпионажа.

RSS: Новости на портале Anti-Malware.ru