


DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

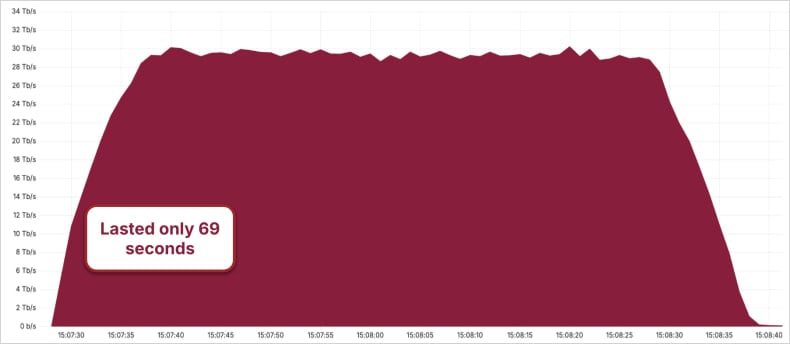
В мире DDoS-атак появился новый чемпион — и зовут его Aisuru. Этот ботнет за три месяца успел устроить более 1300 атак, причём одна из них побила прошлый рекорд, достигнув невероятной мощности в 29,7 Тбит/с. Настолько много «мусора» в Сети одновременно ещё никто не видел. Aisuru — это гигантский ботнет по подписке.

Он состоит из миллионов взломанных роутеров и IoT-устройств, подмятых либо через старые уязвимости, либо через традиционно «надёжные» пароли вроде admin/admin.

Cloudflare оценивает его масштаб в 1-4 миллиона заражённых устройств по всему миру. Самая мощная атака случилась в третьем квартале 2025 года.

Cloudflare её благополучно отбил — но отметили, что удар пришёлся с такой силой, что трафиком просто забивало инфраструктуру, причём иногда даже у тех провайдеров, которые вообще не были целью.


До этого Aisuru уже подозревали в атаках на 22,2 Тбит/с и на 15 Тбит/с — последнюю фиксировал Microsoft на Azure, причём трафик шёл с 500 тысяч IP-адресов.

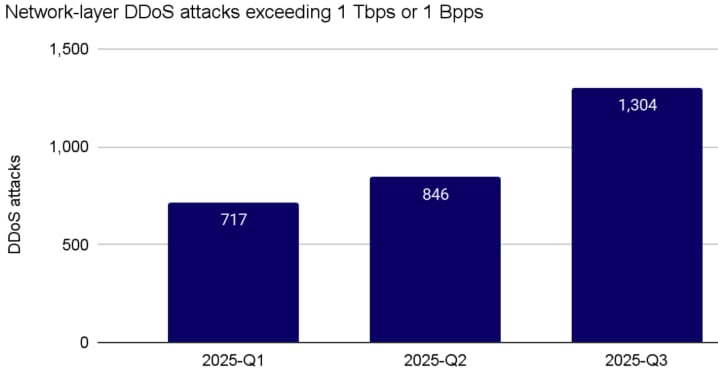
Cloudflare говорит, что с начала года компания нивелировала уже 2867 атак, почти половина из которых — гиперволюметрические, то есть превышающие 1 Тбит/с или 1 млрд пакетов в секунду. В третьем квартале таких было аж 1304.

В самой рекордной атаке злоумышленники использовали «ковровый» UDP — технику, когда мусорный трафик равномерно рассылается сразу по тысячам портов. В этот раз ботнет бил в среднем по 15 000 портам каждую секунду. Атака длилась всего 69 секунд, но этого хватило, чтобы войти в историю.

Второй крупный удар, зафиксированный Cloudflare, достиг 14,1 млрд пакетов в секунду. И это только один эпизод.

Ситуация усугубляется тем, что большинство атак заканчиваются менее чем за 10 минут — защитным службам просто не хватает времени среагировать. Но вот последствия — чистка инфраструктуры, восстановление сервисов и проверка данных — могут тянуться часами.

В третьем квартале Cloudflare отражал в среднем 3780 DDoS-атак каждый час. Основные источники — Индонезия, Таиланд, Бангладеш и Эквадор. А вот цели чаще всего находились в Китае, Турции, Германии, Бразилии и США.


2025 год ещё не закончился, но уже видно, что он стал одним из самых агрессивных в плане DDoS-активности.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru