


DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

DDoS-атака на 29,7 Тбит/с: ботнет Aisuru побил рекорд мощности

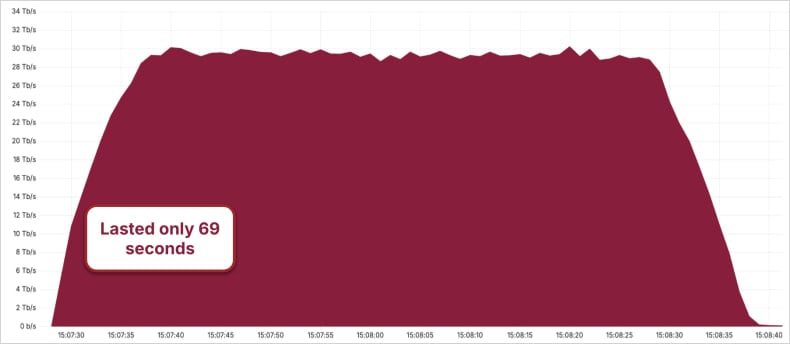
В мире DDoS-атак появился новый чемпион — и зовут его Aisuru. Этот ботнет за три месяца успел устроить более 1300 атак, причём одна из них побила прошлый рекорд, достигнув невероятной мощности в 29,7 Тбит/с. Настолько много «мусора» в Сети одновременно ещё никто не видел. Aisuru — это гигантский ботнет по подписке.

Он состоит из миллионов взломанных роутеров и IoT-устройств, подмятых либо через старые уязвимости, либо через традиционно «надёжные» пароли вроде admin/admin.

Cloudflare оценивает его масштаб в 1-4 миллиона заражённых устройств по всему миру. Самая мощная атака случилась в третьем квартале 2025 года.

Cloudflare её благополучно отбил — но отметили, что удар пришёлся с такой силой, что трафиком просто забивало инфраструктуру, причём иногда даже у тех провайдеров, которые вообще не были целью.


До этого Aisuru уже подозревали в атаках на 22,2 Тбит/с и на 15 Тбит/с — последнюю фиксировал Microsoft на Azure, причём трафик шёл с 500 тысяч IP-адресов.

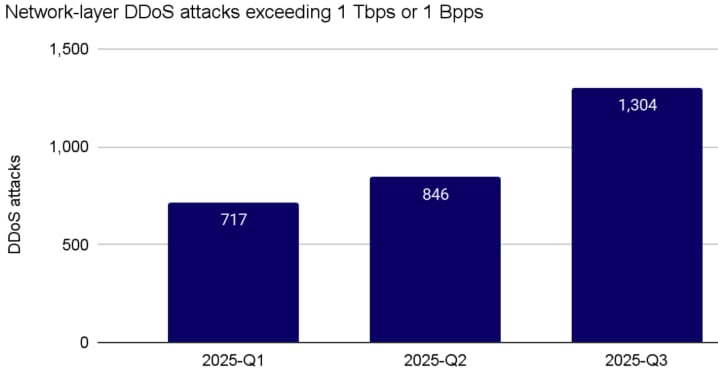
Cloudflare говорит, что с начала года компания нивелировала уже 2867 атак, почти половина из которых — гиперволюметрические, то есть превышающие 1 Тбит/с или 1 млрд пакетов в секунду. В третьем квартале таких было аж 1304.

В самой рекордной атаке злоумышленники использовали «ковровый» UDP — технику, когда мусорный трафик равномерно рассылается сразу по тысячам портов. В этот раз ботнет бил в среднем по 15 000 портам каждую секунду. Атака длилась всего 69 секунд, но этого хватило, чтобы войти в историю.

Второй крупный удар, зафиксированный Cloudflare, достиг 14,1 млрд пакетов в секунду. И это только один эпизод.

Ситуация усугубляется тем, что большинство атак заканчиваются менее чем за 10 минут — защитным службам просто не хватает времени среагировать. Но вот последствия — чистка инфраструктуры, восстановление сервисов и проверка данных — могут тянуться часами.

В третьем квартале Cloudflare отражал в среднем 3780 DDoS-атак каждый час. Основные источники — Индонезия, Таиланд, Бангладеш и Эквадор. А вот цели чаще всего находились в Китае, Турции, Германии, Бразилии и США.


2025 год ещё не закончился, но уже видно, что он стал одним из самых агрессивных в плане DDoS-активности.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru