


В России массовые сбои в работе WhatsApp

В России массовые сбои в работе WhatsApp

В России массовые сбои в работе WhatsApp

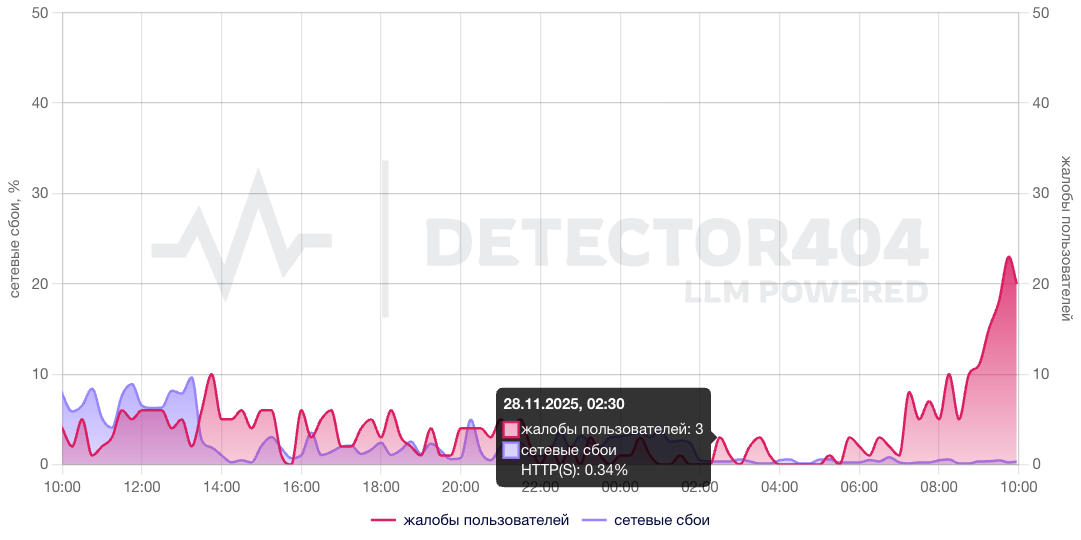
В разных регионах России начали фиксировать массовые сбои в работе мессенджера WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в РФ). География проблем охватывает практически всю страну, однако характер неполадок различается от региона к региону. Резкий всплеск жалоб утром зафиксировали оба ключевых сервиса мониторинга — Detector404 и «Сбой.РФ».

По данным Detector404, первые сообщения о неполадках появились около 8:00 по московскому времени. «Сбой.РФ» сообщает, что проблемы наблюдаются уже несколько дней — начиная с 25 ноября.

Симптомы технических сбоев сильно различаются. В Москве пользователи жалуются на задержки при отправке сообщений, в Санкт-Петербурге — на невозможность загрузить вложения любого типа.

В Нижнем Новгороде, как сообщили корреспонденты «Кода Дурова», сервис у многих пользователей перестал работать полностью. Соединение не устанавливается вне зависимости от провайдера, хотя периодически работа мессенджера на короткое время восстанавливается.

Пользователи также отмечают, что использование VPN и других средств смены IP-адреса ситуацию не улучшает. Официальных комментариев от WhatsApp или представителей российских ведомств пока не поступало.

Напомним, в августе Роскомнадзор объявил о частичном ограничении работы WhatsApp и Telegram, заблокировав голосовые звонки — по словам регулятора, именно эти функции активно используют злоумышленники. В конце октября ведомство вновь сообщило о частичных ограничениях, коснувшихся ряда регионов на юге России.

Накануне депутат Госдумы Антон Немкин заявил, что полная блокировка WhatsApp в России — «лишь вопрос времени».

Подпишитесь на новости

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru