


В России массовые сбои в работе WhatsApp

В России массовые сбои в работе WhatsApp

В России массовые сбои в работе WhatsApp

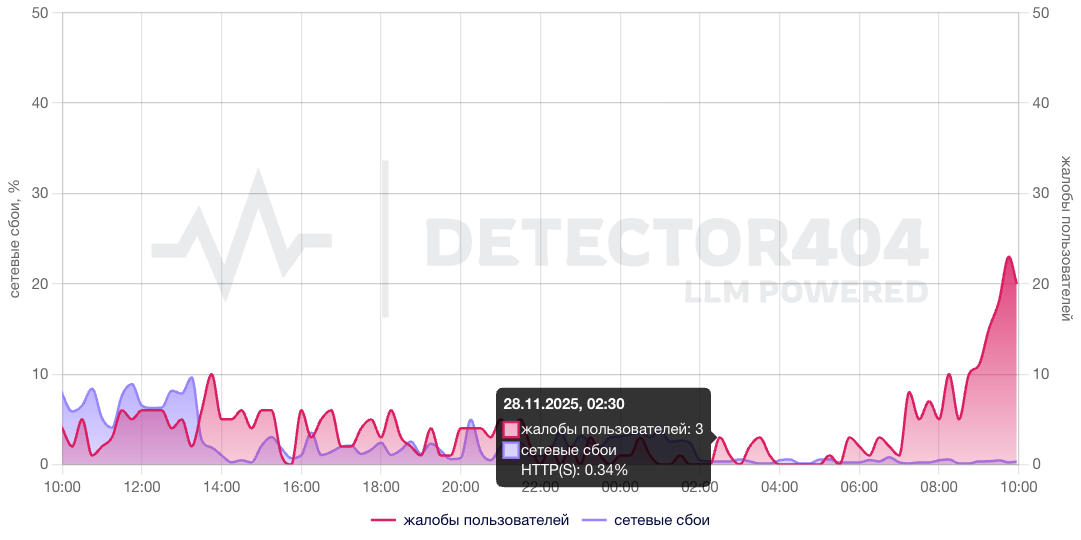
В разных регионах России начали фиксировать массовые сбои в работе мессенджера WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в РФ). География проблем охватывает практически всю страну, однако характер неполадок различается от региона к региону. Резкий всплеск жалоб утром зафиксировали оба ключевых сервиса мониторинга — Detector404 и «Сбой.РФ».

По данным Detector404, первые сообщения о неполадках появились около 8:00 по московскому времени. «Сбой.РФ» сообщает, что проблемы наблюдаются уже несколько дней — начиная с 25 ноября.

Симптомы технических сбоев сильно различаются. В Москве пользователи жалуются на задержки при отправке сообщений, в Санкт-Петербурге — на невозможность загрузить вложения любого типа.

В Нижнем Новгороде, как сообщили корреспонденты «Кода Дурова», сервис у многих пользователей перестал работать полностью. Соединение не устанавливается вне зависимости от провайдера, хотя периодически работа мессенджера на короткое время восстанавливается.

Пользователи также отмечают, что использование VPN и других средств смены IP-адреса ситуацию не улучшает. Официальных комментариев от WhatsApp или представителей российских ведомств пока не поступало.

Напомним, в августе Роскомнадзор объявил о частичном ограничении работы WhatsApp и Telegram, заблокировав голосовые звонки — по словам регулятора, именно эти функции активно используют злоумышленники. В конце октября ведомство вновь сообщило о частичных ограничениях, коснувшихся ряда регионов на юге России.

Накануне депутат Госдумы Антон Немкин заявил, что полная блокировка WhatsApp в России — «лишь вопрос времени».

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru