


Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Bloody Wolf атакует Кыргызстан и Узбекистан через поддельные документы

Исследователи из Group-IB сообщили о новой волне целевых атак группировки Bloody Wolf. Если раньше действия злоумышленников замечали в Казахстане и России, то теперь, по данным компании, они активно атакуют организации в Кыргызстане и Узбекистане. Кампанию фиксируют минимум с июня 2025 года.

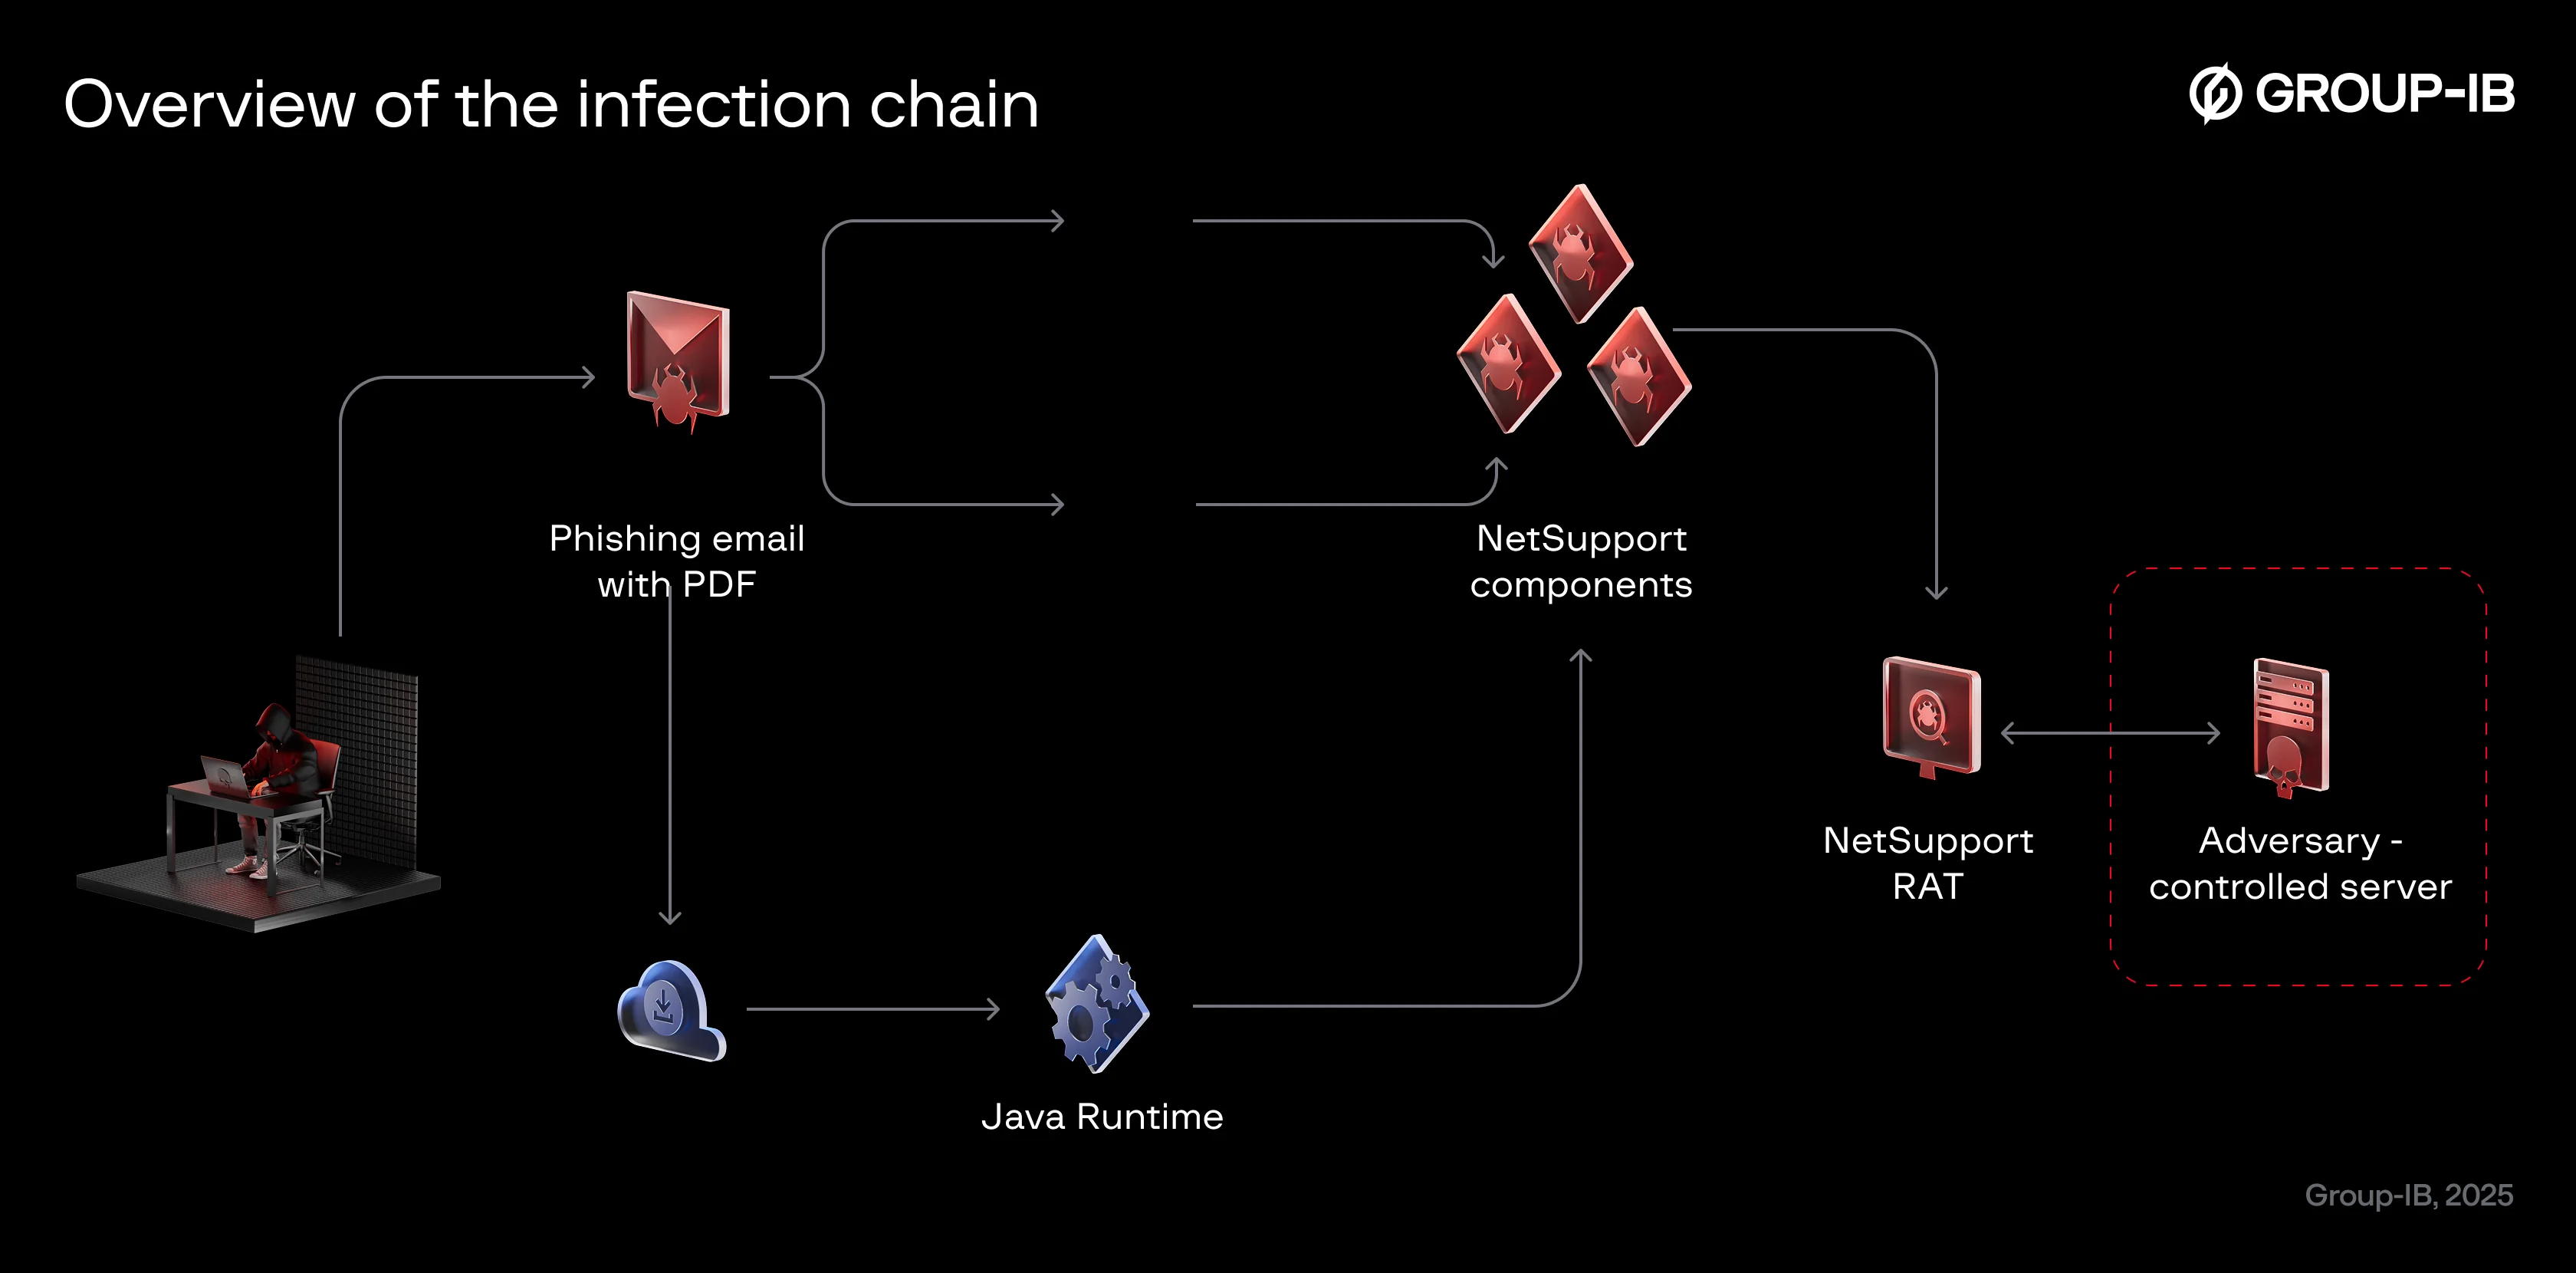
Главная цель атак — установка удалённого доступа NetSupport RAT. Для этого хакеры используют довольно простую, но эффективную тактику: они выдают себя за государственные структуры.

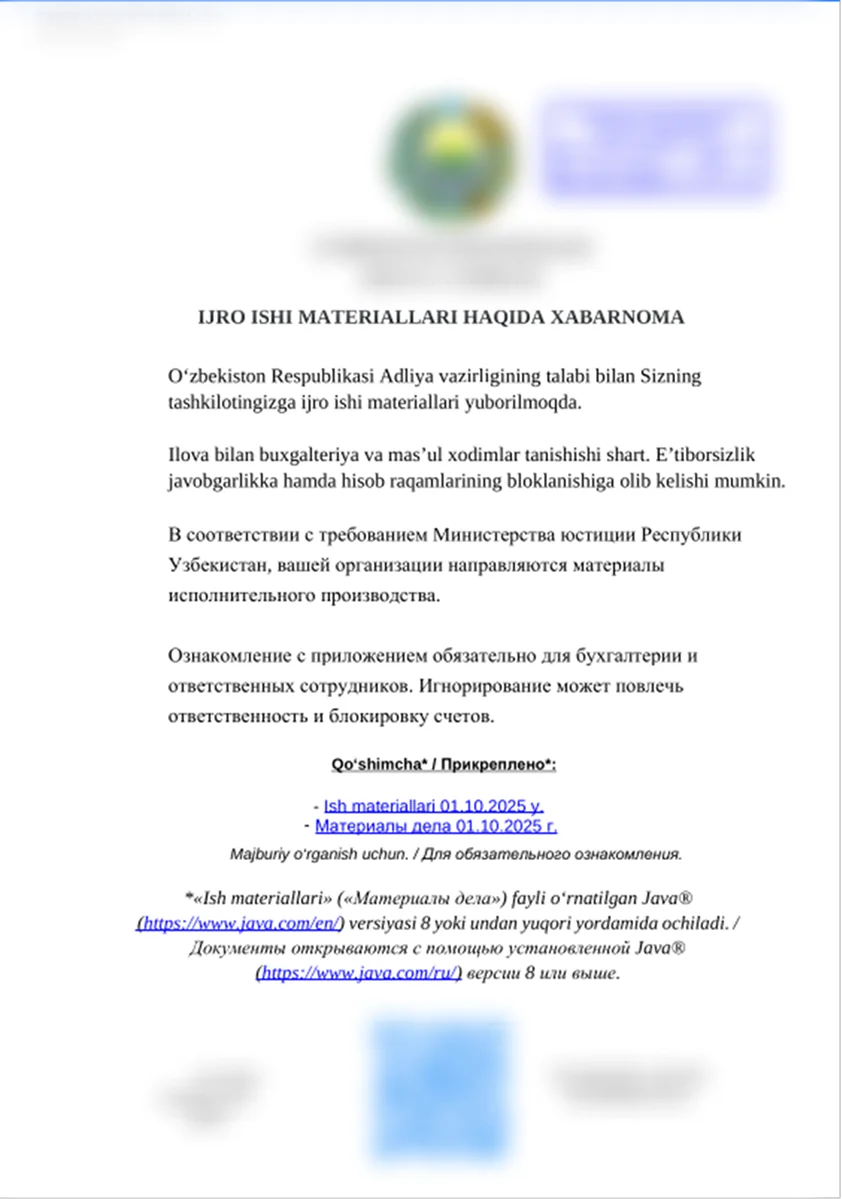
В случае с Кыргызстаном злоумышленники маскировались под Министерство юстиции, рассылая легитимно выглядящие PDF-файлы и ссылки на домены, похожие на реальные. Внутри таких документов скрывались JAR-файлы, которые запускали цепочку заражения.

По данным Group-IB и государственного предприятия «Укук» при Генпрокуратуре Кыргызстана, атаки нацелены на государственные структуры, финансовый сектор и ИТ-компании.


Механизм атаки практически неизменен. Получателю приходит письмо, где его просят скачать «необходимые документы» и установить Java Runtime якобы для просмотра файлов. На деле JAR-файл оказывается загрузчиком, который подтягивает NetSupport RAT с серверов злоумышленников и закрепляется в системе тремя способами:

  • создаёт планировщик задачи;
  • прописывает значение в реестре;
  • помещает BAT-файл в автозагрузку.

Узбекский этап кампании выделяется дополнительной хитростью — геофенсингом. Если открыть вредоносную ссылку из другой страны, жертва попадёт на легитимный сайт data.egov.uz. Но пользователи внутри Узбекистана получают вредоносный JAR, вшитый в PDF.


Исследователи отмечают, что загрузчики написаны на устаревшей Java 8 от 2014 года. Это указывает на возможность использования специально созданного генератора JAR-файлов. Сам RAT также старый — версия NetSupport Manager от 2013 года.

Несмотря на использование недорогих и доступных инструментов, Bloody Wolf остаётся эффективной угрозой. Эксперты подчёркивают: группа демонстрирует, как простые коммерческие решения могут превращаться в полноценные региональные кибероперации, если комбинировать их с социальной инженерией и грамотным выбором целей.

Подпишитесь на новости

Зарубежные онлайн-покупки хотят обложить НДС 22% и сбором за посылку

Минфин предложил добавить к товарам из иностранных интернет-магазинов и маркетплейсов стандартный НДС в размере 22%. Даже мелкие посылки решили не отпускать с пустыми руками: за каждое почтовое отправление стоимостью до 200 евро хотят дополнительно брать таможенный сбор 100 рублей.

Поправки вошли в пакет изменений Налогового кодекса и проект федерального бюджета на 2027-2029 годы, который Минфин внёс в правительство.

Новые правила пока не действуют, инициативу ещё предстоит рассмотреть и принять.

Налоговыми агентами станут электронные торговые площадки. Формально платить НДС будут маркетплейсы, но покупатель, скорее всего, увидит его там, где обычно появляются все издержки бизнеса, — в итоговом ценнике.

В Минфине объясняют предложение необходимостью выровнять условия конкуренции между российскими продавцами и зарубежными сервисами, а заодно продолжить обеление экономики.

Сейчас трансграничные покупки стоимостью до 200 евро подпадают под беспошлинный лимит ЕАЭС. После изменения правил ценовой иммунитет мелких заказов заметно ослабнет: НДС планируется начислять независимо от стоимости покупки, а почтовую посылку дополнительно встретит сбор в 100 рублей.

Ранее обсуждался более мягкий сценарий — поэтапное повышение НДС с 7% в 2027 году до 22% в 2029-м. Однако в новый пакет вошла сразу полная ставка. Видимо, решили не растягивать распаковку налогового сюрприза на три года.

Если поправки примут, привычная охота за дешёвыми товарами на зарубежных площадках станет дороже.

RSS: Новости на портале Anti-Malware.ru